


 Поделиться
Почему нужно контролировать доступ к сетевому оборудованию
Активное сетевое оборудование является основой практически любой ИТ-инфраструктуры. Корпоративные данные проходят через беспроводные точки доступа и контроллеры, коммутаторы, маршрутизаторы, межсетевые экраны. Сетевое оборудование поддерживает работу большого набора бизнес-приложений и сервисов. Различные CRM, ERP, BI-системы, порталы и электронный документооборот автоматизируют бизнес-процессы организации. Сервисы унифицированных коммуникаций, такие как электронная почта, мессенджеры, видео и голосовая связь обеспечивают эффективное взаимодействие сотрудников. Видеонаблюдение и СКУД гарантируют безопасность. Все эти современные цифровые продукты и сервисы предусматривают сетевое взаимодействие между пользователями, приложениями и базами данных. Таким образом, безопасная, производительная и стабильно работающая сеть передачи данных является залогом успешного функционирования организации.
Настройка и управление сетевым оборудованием осуществляется, как правило, через удаленный доступ к командной строке управления (CLI) или через WEB-интерфейс. Наличие такого доступа дает возможность:
- получать информацию о текущей архитектуре и конфигурации сети;
- изменять конфигурацию сети (настройки VLAN, ACL, QoS, маршрутизацию);
- просматривать и выгружать конфигурационные файлы, содержащие в том числе учетные данные и ключи шифрования;
- создавать и удалять пользователей с различными привилегиями;
- включать и отключать механизмы безопасности (фильтрацию, мониторинг, SNMP Trap, Port Security и 802.1X);
- перенаправлять передачу данных на произвольные адреса (зеркалирование);
- выключать порты, подсети, каналы связи.
Административный доступ к сетевому оборудованию относится к наиболее критичным привилегиям в ИТ и его контроль, это вопрос не удобства, а базовой информационной безопасности. Скомпрометированный или неконтролируемый доступ системных администраторов к сетевому оборудованию может привести к серьезным инцидентам информационной безопасности или полной остановке функционирования сети и работающих поверх неё систем и сервисов. Причем деструктивные действия могут быть как умышленными, так и непреднамеренными.
Риски отсутствия контроля доступа
Если доступ администраторов к сетевому оборудованию не контролируется централизованно, эксплуатация сети сопряжена со следующими рисками.
| Риск | Последствие |
|---|---|
| Использование встроенных учетных записей по умолчанию (admin, root, cisco и др.) и слабых паролей. | Существенное снижение защищенности, достаточно подобрать только пароль. Из соображений «оперативного удобства» локальные пароли администраторов часто одинаковы на всех устройствах или слабы. Компрометация одного устройства сразу открывает доступ ко всей сети. |
| Общие локальные учетные записи на оборудовании (использование одной УЗ несколькими администраторами). | Когда несколько администраторов работают под одной общей учетной записью (типичная практика при локальном доступе) невозможно установить, кем именно и когда была выполнена конкретная команда. Аудит превращается в «кто-то из нас что-то сделал». |
| Отсутствие разграничения привилегий по ролям для системных администраторов. | Все, кто обладает любым административным доступом, как правило, получают максимальные привилегии. Дежурный инженер первой линии, которому нужно лишь перезагрузить порт, получает возможность обнулить конфигурацию ядра или изменить маршрутизацию. |
| Отсутствие разграничения доступа к группам оборудования для системных администраторов. | Дежурный инженер первой линии с избыточными привилегиями по ошибке выполняет изменение маршрута на магистральном коммутаторе вместо устройства доступа. Из-за отсутствия ограничений на уровне команд ошибка не блокируется и приводит к падению сегмента сети. |
| Отсутствие журналирования/логирования действий администраторов. | Без централизованного журнала выполняемых команд расследование сетевого инцидента (сбой, несанкционированное изменение, утечка) упирается в отсутствие данных — неизвестно, кто, когда и какие команды вводил на конкретном устройстве. |
| Компрометация учетных данных администратора (фишинг, keylogger, слабая парольная политика). | Атакующий получает полный контроль над сетью и возможность доступа к корпоративным данным. |
| Использование протокола удаленного доступа Telnet без шифрования или устаревшей версии протокола SSH v1 без двухфакторной аутентификации. | Перехват учетных данных администратора, полный контроль над сетью и возможность доступа к корпоративным данным. |
| Отсутствие контроля деактивации учетных записей уволенных сотрудников. | У уволенного сетевого администратора остается полный доступ к оборудованию. |
| Доступ подрядчиков (интеграторов) к сетевому оборудованию. | После этапа пусконаладки у подрядчика может остаться постоянный доступ к оборудованию и, соответственно, возникают риски в части ИБ. |
Дополнительно данные риски и последствия можно описать с помощью следующих сценариев.
Сценарии угроз информационной безопасности
Сценарий 1. Общие локальные учетные записи, отсутствие разграничения по ролям, слабая парольная политика.
Организация приобрела новый коммутатор доступа для подключения пользователей к корпоративной сети. По умолчанию на новом оборудовании присутствует локальная учетная запись пользователя admin с паролем admin и максимальным уровнем привилегий (privilege 15). Системные администраторы решают, что достаточно будет поменять пароль этой учетной записи и пользоваться ей совместно для настройки и конфигурации оборудования. Данный сценарий приводит сразу к ряду негативных последствий. Имя пользователя admin установлено по умолчанию на большинстве сетевых устройств, поэтому злоумышленникам не нужно тратить время и ресурсы на его угадывание — можно сразу пробовать подобрать пароль. Использование одной учетной записи разными администраторами приводит к невозможности определения, кто именно из персонала осуществлял те или иные действия с оборудованием даже при доступности соответствующих логов. А наличие у всех администраторов максимального уровня привилегий может повлечь за собой ошибочное изменение конфигурации с нарушением работы сетевого сервиса.
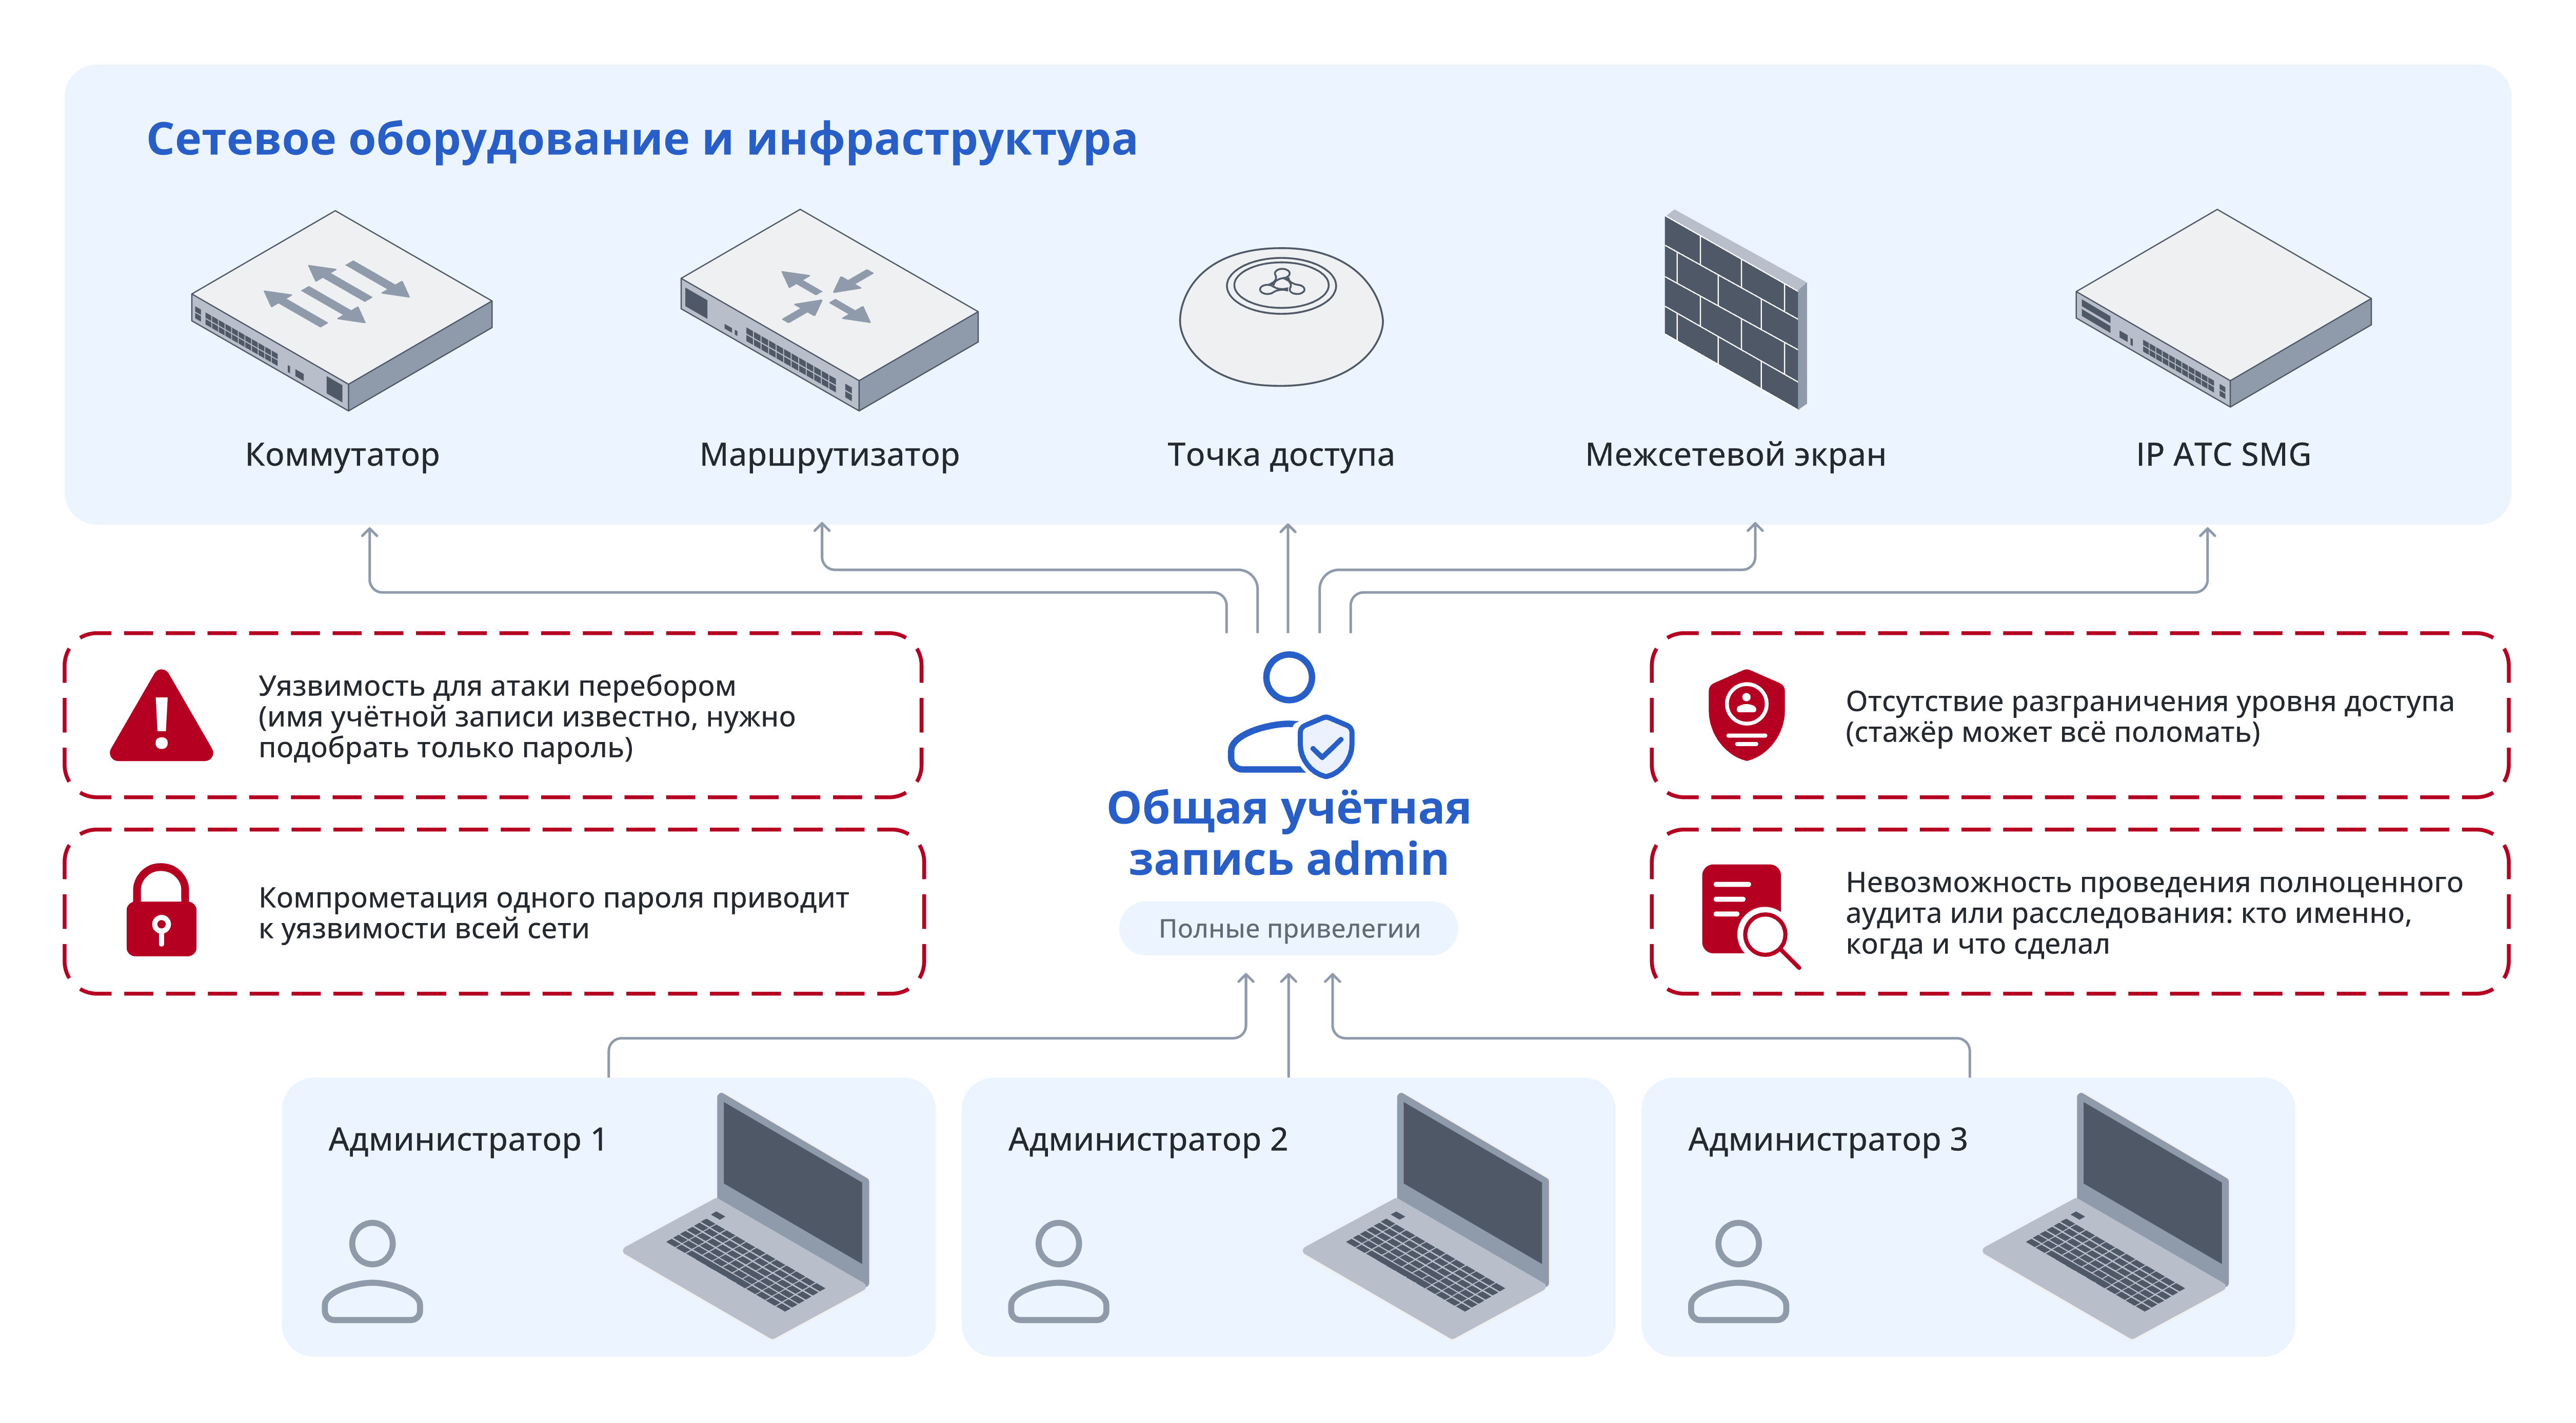
Сценарий 2. Забытые учетные записи подрядчиков и бывших сотрудников.
Организация решила привлечь системного интегратора для проведения масштабных работ по модернизации сетевой инфраструктуры. Для настройки сетевого оборудования подрядчиком были созданы "временные" локальные учетные записи. После завершения проекта и отключения подрядчика от корпоративной сети, локальные учетные записи на сетевом оборудовании остаются активными, поскольку механизм централизованного управления доступом отсутствует и процедура отзыва доступа не автоматизирована. Схожая ситуация возникает и при увольнении сотрудников — их учетные записи деактивируются в корпоративном каталоге (Active Directory), но не отключаются на сетевом оборудовании, где они существуют как локальные пользователи. Через месяцы и годы на оборудовании накапливаются десятки "теневых" учетных записей. Существование многих из них не задокументировано и неизвестно даже действующим администраторам. Злоумышленник, получивший доступ к проекту подрядчика, или бывший сотрудник могут получить полный доступ к сетевой инфраструктуре, не оставляя при этом следов своей активности в корпоративных системах мониторинга.
Сценарий 3. Внутренний нарушитель.
При оценке угроз стоит учитывать не только потенциальные внешние атаки, но и возможное наличие внутренних инцидентов. Даже некогда лояльный и добросовестный системный администратор может превратиться во внутреннего нарушителя из-за различных факторов: финансовая несправедливость, недооценка, конфликт с руководством, вербовка со стороны конкурентов или мошенников. Злонамеренный администратор с полными правами доступа может настроить на сетевом оборудовании зеркалирование трафика и создать туннель за пределы защищенного корпоративного периметра. Последствия — утечка коммерческой тайны и персональных данных, штрафы регуляторов и серьезный ущерб репутации компании. При отсутствии персонифицированных учетных записей и журналирования введенных команд, провести полноценное расследование подобного инцидента, выявить нарушителя и собрать доказательную базу практически невозможно.
Существуют и другие сценарии связанные с отсутствием контроля доступа к сетевому оборудованию, приводящие к возникновению угроз информационной безопасности или прекращению работоспособности сети.
Лучшие практики организации контроля доступа к оборудованию
Для предотвращения описанных выше сценариев разработан ряд нормативных документов и рекомендаций. Существуют как международные стандарты и руководства (NIST, CIS, ISO/IEC), так и российские (ГОСТ Р, Приказы ФСТЭК России). В общем виде рекомендации сводятся к тому, что административный доступ к сетевому оборудованию должен быть централизованным, персонифицированным, привилегированно-разделенным и полностью аудируемым.
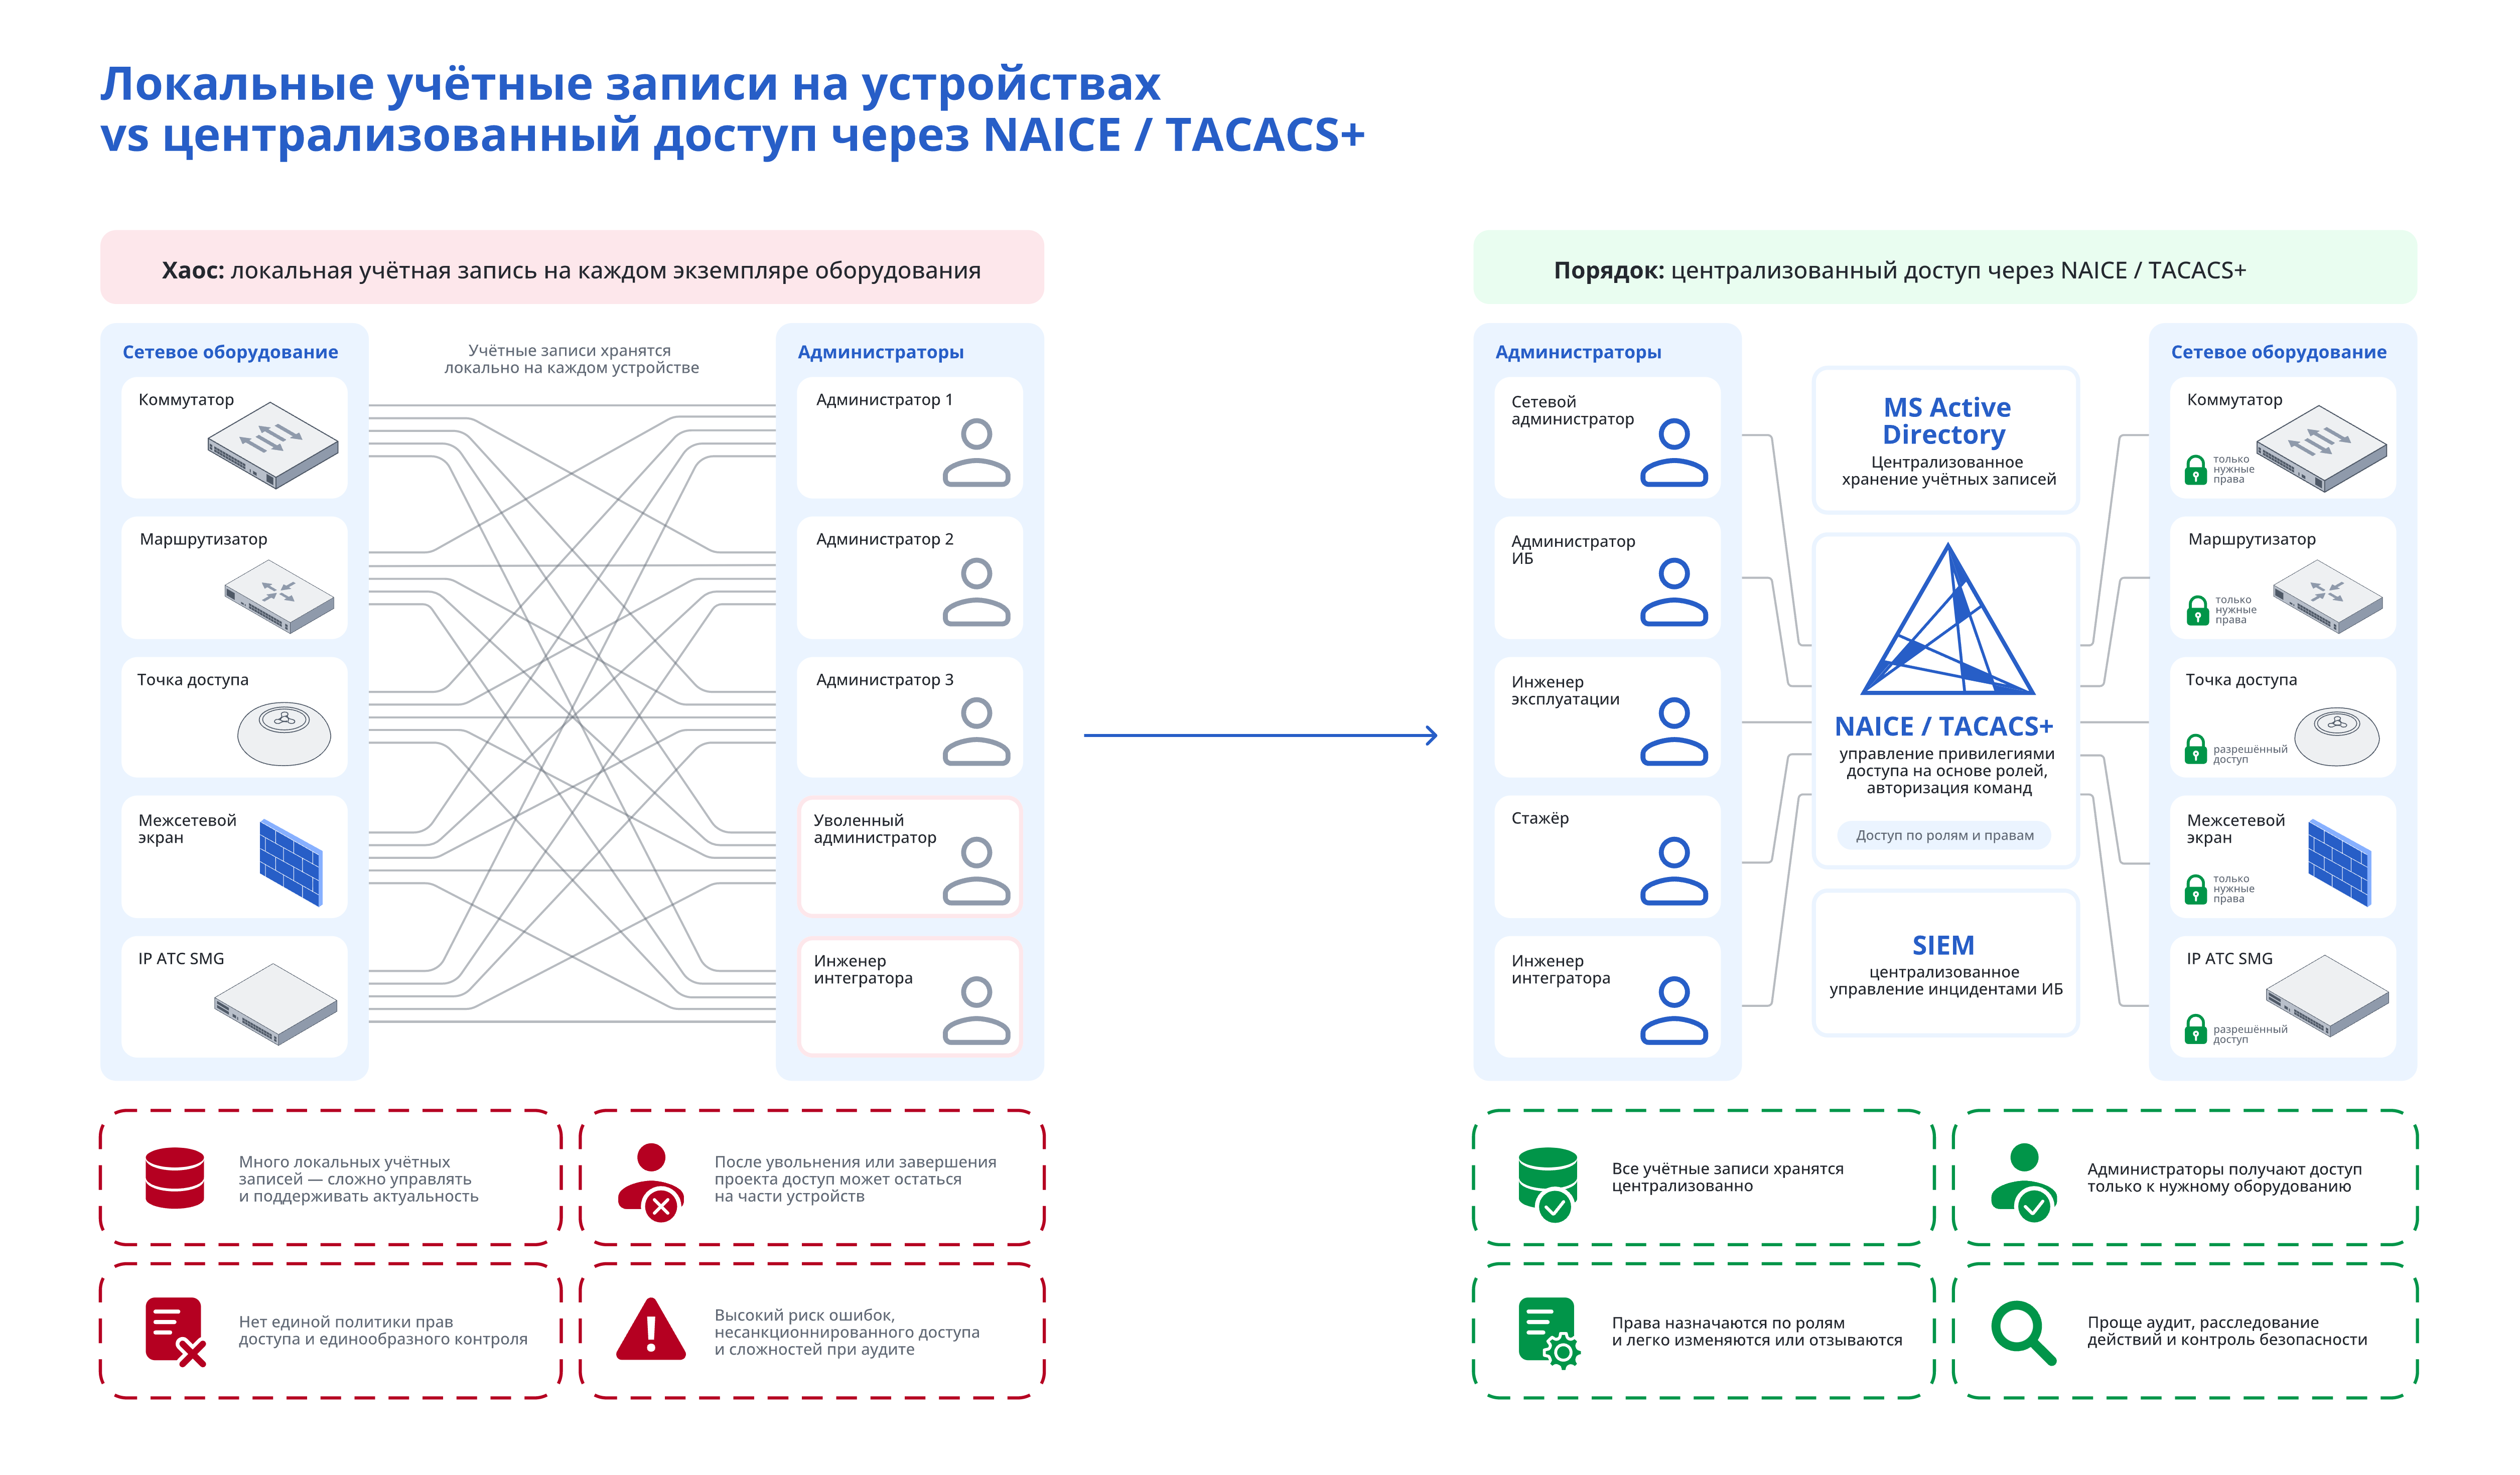
Централизованная аутентификация системных администраторов для доступа к сетевому оборудованию
- Единая точка аутентификации. Все запросы на вход в сетевое оборудование должны проходить через центральный AAA-сервер (осуществляющий Аутентификацию, Авторизацию и Аккаунтинг (журналирование)). Локальные учетные записи на устройствах оставляются только как аварийные (fallback) и защищаются индивидуальным сложным паролем, хранящимся в защищенном хранилище.
- Интеграция с корпоративным каталогом. Идентификационная база администраторов должна вестись в корпоративном каталоге (Active Directory, LDAP), а не во встроенной базе данных AAA-сервера. Это обеспечивает единый жизненный цикл учетной записи: при увольнении администратора блокировка в каталоге автоматически закрывает доступ ко всему сетевому оборудованию.
- Персональные учетные записи. Категорически запрещается использовать общие (shared) учетные записи. Каждый администратор входит под своим именем — это основа персональной ответственности и работающего аудита.
Ролевая модель доступа и принцип наименьших привилегий (RBAC — Role-Based Access Control)
- Группы по ролям, а не по людям. В каталоге создаются группы ролей, например: Администратор сети (полный доступ), Поддержка сети L1 (перезагрузка портов, просмотр базового состояния), Оператор сети (только просмотр и диагностика) и т.д. Пользователи включаются в группы согласно своим обязанностям.
- Минимальные необходимые привилегии. Каждой роли выдается минимальный уровень привилегий, достаточный для работы. Дежурный первой линии не должен иметь привилегий уровня 15. Регулярно, например раз в квартал, состав ролей пересматривается: определяется, кто реально нуждается в привилегиях, а кто перешел на другую должность. Избыточные права отзываются.
- Авторизация на уровне команд (command authorization). При использовании протокола TACACS+ есть возможность разрешать или запрещать каждую выполняемую команду индивидуально. Лучшей практикой является явное описание разрешенных командных наборов (command sets) для каждой роли. Например, для роли "Поддержка сети L1" разрешены команды show interface, show ip route, ping, traceroute, shutdown/no shutdown на портах доступа, но запрещены show running-config, configure, reload.
Аудит и журналирование (Syslog → SIEM)
- Журналирование всех подключений и введенных команд. Включается отправка на AAA-сервер записей обо всех подключениях к оборудованию и отключениях от него, а также записей о каждой выполненной команде. Только так обеспечивается неотказуемость и возможность расследования.
- Передача событий в SIEM-систему. Журналы AAA-сервера должны передаваться в корпоративную SIEM-систему (чаще всего с использованием протокола Syslog) для долгосрочного хранения, сопоставления с другими событиями и оповещений об аномалиях (например: вход в 3 часа ночи, выполнение clear на ядре, массовые изменения конфигурации).
- Долгосрочное хранение. Журналы административных действий на сетевом оборудовании хранятся не менее срока, требуемого политикой безопасности организации (обычно от 1 года).
Защита каналов связи и аутентификации
- Изоляция управляющей сети. Взаимодействие устройств с AAA-сервером должно осуществляться по выделенной управляющей сети (management VRF/VLAN), недоступной из пользовательских сегментов и Интернета. Желательно настроить дополнительно IP-фильтрацию, чтобы подключение к интерфейсам управления оборудования было возможно только с доверенных IP-адресов администраторов.
- Парольные политики и 2FA. Внедрить парольные политики гарантирующие использование сложных паролей. Рекомендуется задействовать механизм двухфакторной аутентификации, особенно для ролей с максимальными привилегиями.
- Использование защищенных протоколов. Необходимо запретить использование уязвимых к перехвату данных протоколов Telnet, SSH (устаревшей версии v1) и HTTP для доступа к оборудованию. Рекомендуется использовать последнюю версию протокола SSH (c защитой от подмены ключей и высокой стойкостью шифрования) для доступа к CLI и HTTPS для WEB-интерфейса.
Отказоустойчивость и аварийный доступ
- Резервирование AAA-серверов. Для обеспечения отказоустойчивости необходимо использовать технологии кластеризации для AAA-серверов. На устройствах настраивается как минимум два AAA-сервера. При недоступности основного запрос автоматически уходит на резервный.
- Локальная аварийная учетная запись (fallback). Всегда настраивается резервный метод аутентификации. Если AAA-сервер недоступен, администратор может войти по локальной аварийной учетной записи. Это спасает при потере связности с AAA-сервером, но требует жесткого контроля за аварийными учетными записями.
- Тестирование отказа. Регулярно (по графику) проводятся учения: основной сервер отключается и проверяется, что доступ сохраняется через резервный AAA-сервер и через локальный fallback.
Выбор AAA-сервера, сравнение протоколов RADIUS и TACACS+
Для реализации функциональности AAA (Аутентификация, Авторизация и Аккаунтинг (журналирование)) есть два решения, ставшие фактически стандартом в этой области — протоколы RADIUS и TACACS+. Несмотря на общую аббревиатуру AAA, эти протоколы различаются архитектурой, моделью безопасности и областью применения. RADIUS ориентирован в первую очередь на контроль сетевого доступа пользователей и устройств (EAP, 802.1X), тогда как TACACS+ зарекомендовал себя как инструмент управления привилегированным доступом администраторов к сетевому оборудованию с детальной авторизацией вплоть до отдельных команд CLI.
Сравнение основных характеристик протоколов RADIUS и TACACS+
| Параметр | RADIUS | TACACS+ |
|---|---|---|
| Основное назначение | Сетевой доступ пользователей/устройств (EAP, 802.1X) | Административный доступ к сетевому оборудованию (назначение привилегий, авторизация и аккаунтинг команд) |
| Архитектура AAA | Объединяет Аутентификацию и Авторизацию в одном запросе Access-Request/Access-Accept. Сервер возвращает набор атрибутов (например, уровень привилегий) и на этом авторизация завершается. Гранулярного контроля отдельных команд протокол не предусматривает. | Независимые процессы для Аутентификации, Авторизации и Аккаунтинга (журналирования). Каждая фаза — отдельный запрос/ответ. Это позволяет, например, аутентифицировать пользователя через один источник (Active Directory, LDAP), а авторизовать его команды по локальной политике сервера. Или выполнять авторизацию каждой команды отдельно, уже после успешного входа. |
| Обработка сессий | Stateless — не поддерживает сессию на сервере, каждый запрос самодостаточен. | Stateful — держит контекст сессии между клиентом (NAS) и сервером, что позволяет, например, менять права в ходе сессии или пошагово авторизовывать команды. |
| Авторизация на уровне команд | Не имеет встроенного механизма авторизации отдельных команд. Реализация подобного контроля через RADIUS возможна лишь частично через vendor-specific атрибуты (VSA), поддерживаемые не всеми устройствами. | Поддерживает авторизацию отдельных команд. При каждой вводимой администратором команде устройство отправляет на сервер запрос «разрешить ли команду X с аргументами Y в контексте Z». Сервер принимает решение в соответствии с настроенными политиками. |
| Аккаунтинг команд | Ориентирован на старт/стоп сессий и объем трафика, но не на отдельные команды. Оптимизирован для биллинга и статистики по пользовательским сессиям. Аудит команд через RADIUS в общем случае невозможен. | Поддерживает детальный аккаунтинг каждой выполненной команды — на сервер попадает запись с командой, аргументами, временем и идентификатором сессии. |
| Транспортный протокол | UDP — не гарантирует доставку, надежность возлагается на таймауты и ретрансляции на стороне клиента. Для массового доступа конечных пользователей это приемлемо (потеря одного Access-Request перезапрашивается), но для административных сессий менее желательно. | TCP — гарантирует доставку, порядок пакетов и обнаруживает обрыв соединения. Для авторизационных запросов, где потеря или дублирование пакета означает разницу между «пустить/не пустить», это может быть критично. |
| Шифрование | Шифрует только пароль (атрибут User-Password). Остальное содержимое, включая имя пользователя и авторизационные атрибуты, передается в открытом виде. | Шифрует всё тело пакета целиком (за исключением заголовка) общим ключом. Имя пользователя, команда, аргументы — всё передается в шифрованном виде. |
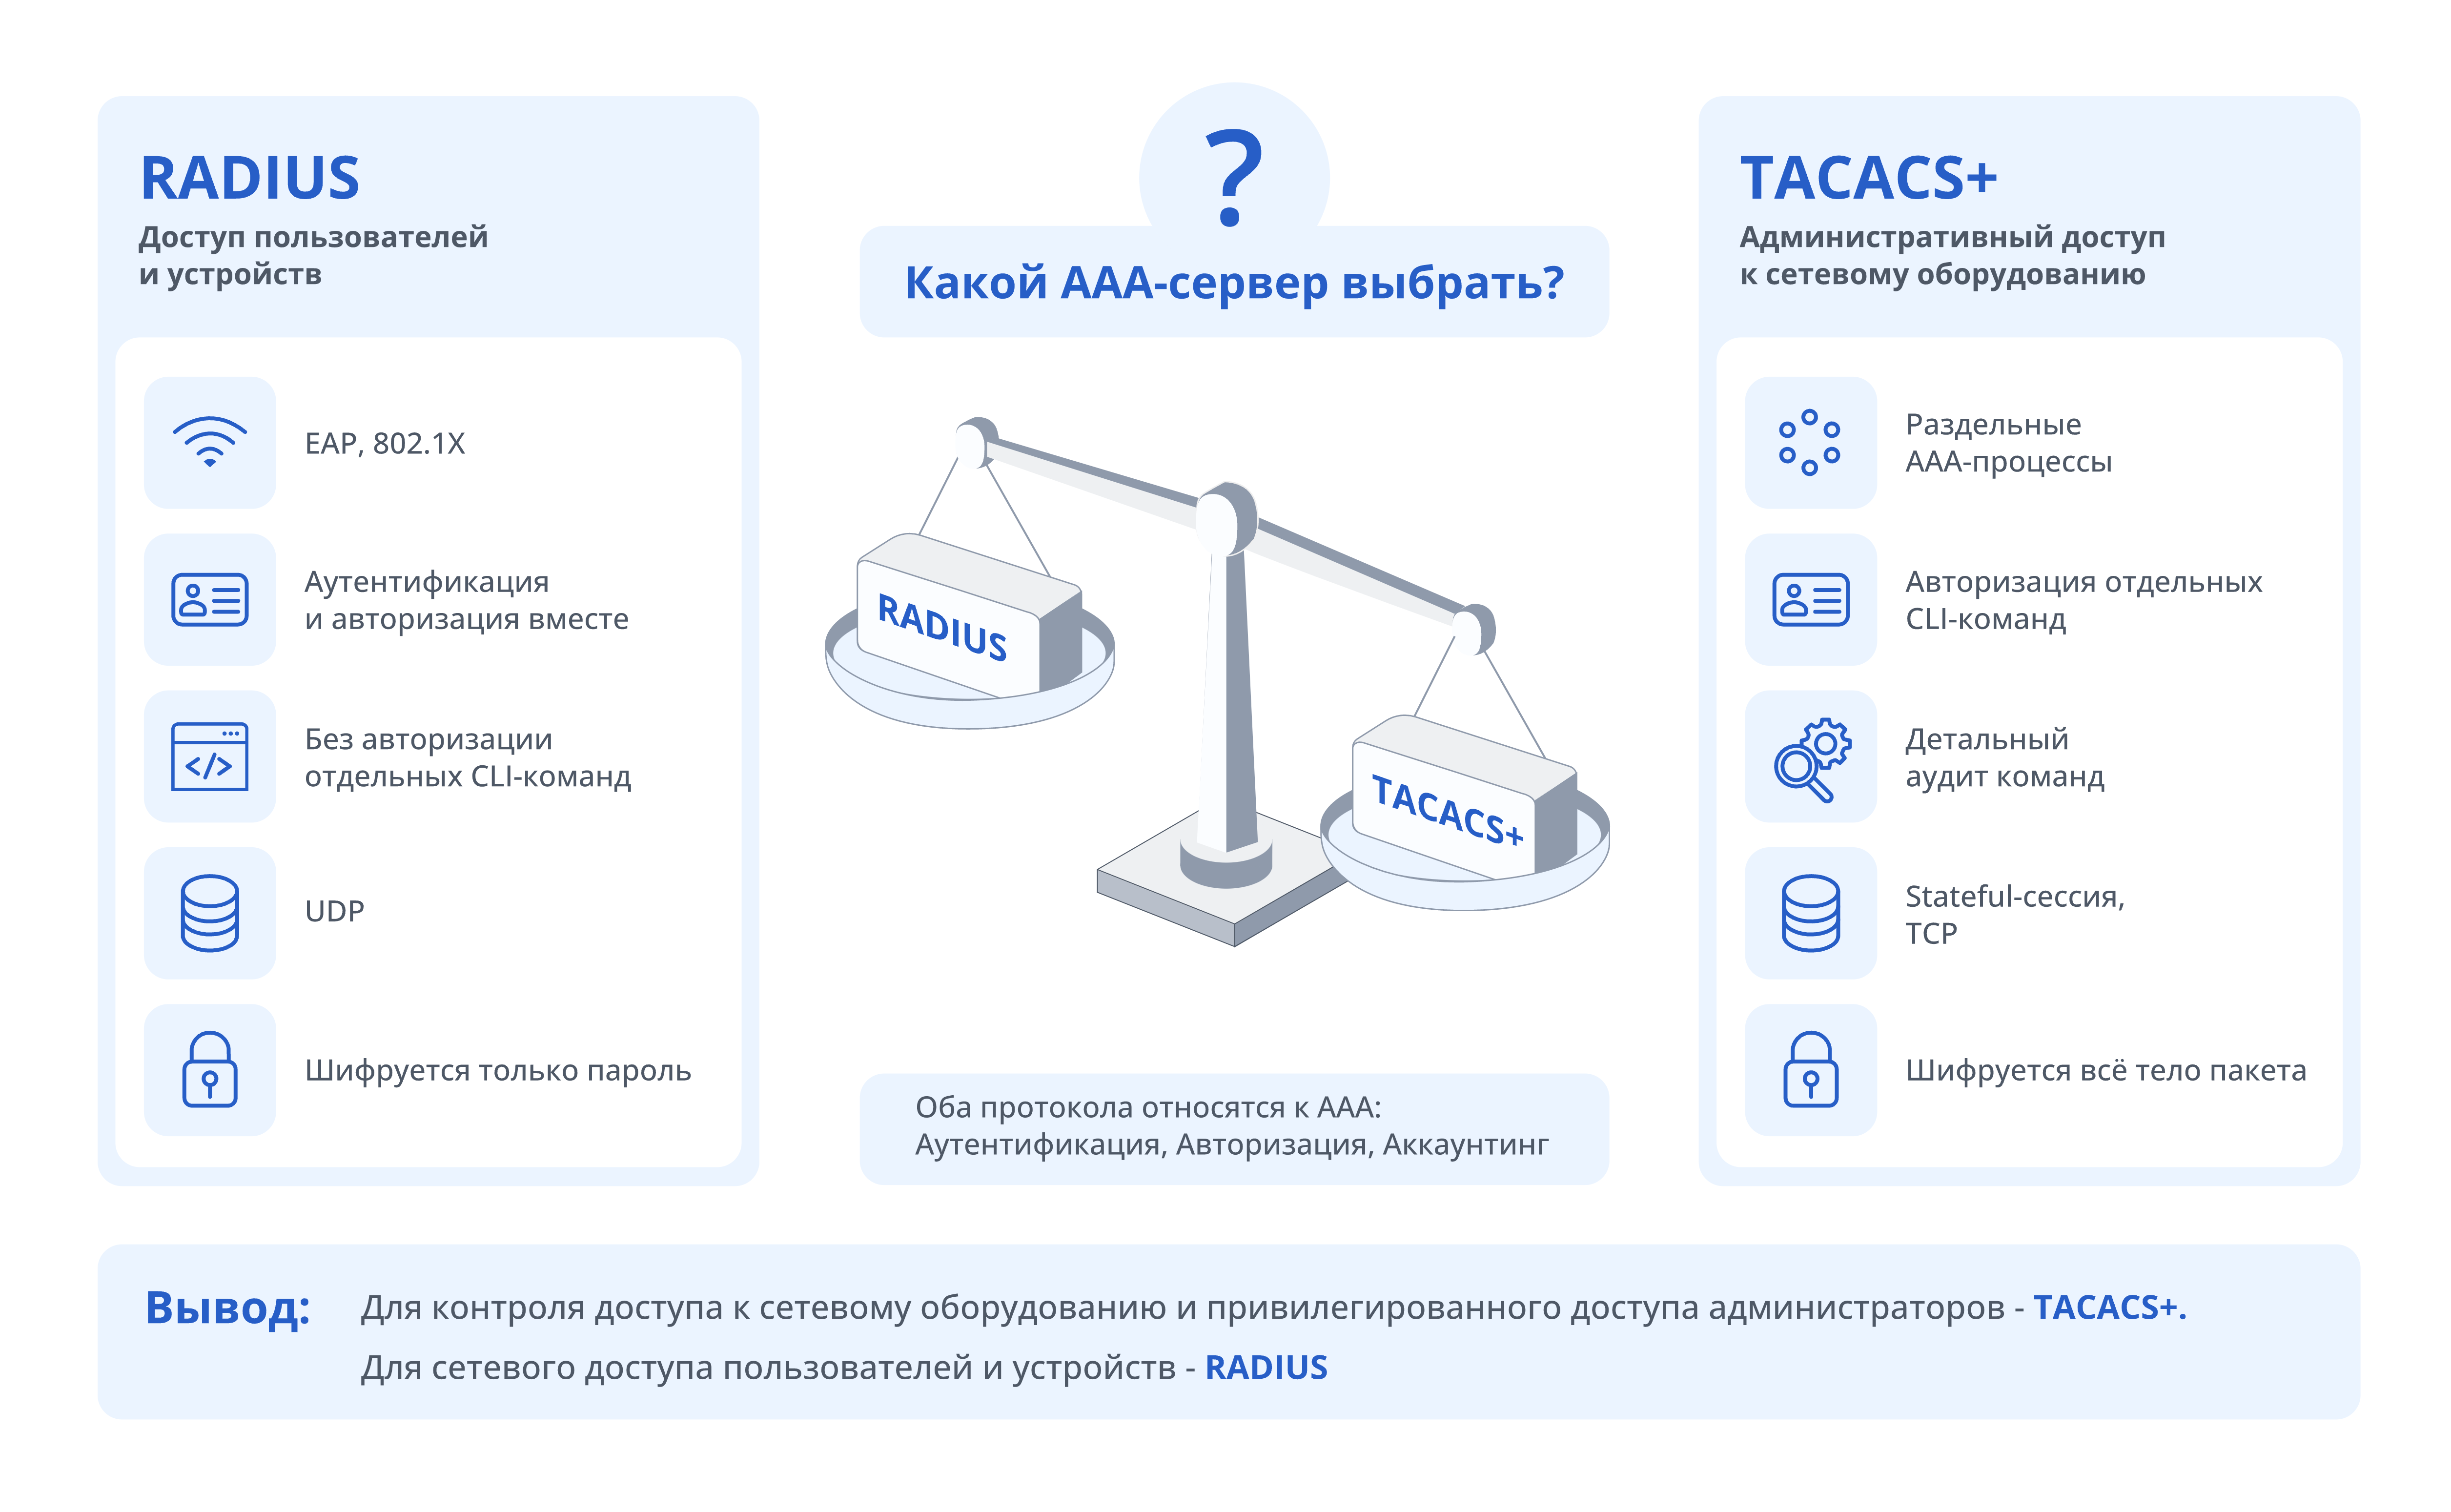
Важно понимать нишу каждого протокола. RADIUS остается стандартом для сетевого доступа конечных пользователей и устройств (EAP, 802.1X), для которого массовый характер запросов, поддержка EAP-методов и широкая совместимость перевешивают его ограничения. TACACS+ — стандарт для административного доступа к сетевому оборудованию, для которого критичны разделение AAA, авторизация команд и детальный аудит. Смешивать эти роли не стоит: для администраторов — TACACS+, для пользовательского доступа — RADIUS.
Внедрение TACACS+ на большой корпоративной сети: ошибки, рекомендации, пошаговый план
Масштаб крупной корпоративной сети (сотни и тысячи устройств, распределенная команда администраторов, оборудование различных производителей) зачастую обнажает проблемы, незаметные на пилоте. Ниже — типичные просчеты, рекомендации, а также пошаговый план внедрения.
Типичные ошибки и рекомендации
- Удаление локальных учетных записей до проверки отказоустойчивости. Если выключить локальную аварийную учетную запись (fallback), а затем произойдет потеря связности с TACACS+ сервером, оборудование становится недоступно для управления. Аварийную локальную учетную запись (fallback) лучше оставить, но использовать для неё отличный от стандартного логин (не admin) и "сильный" пароль c надежной политикой его хранения.
- Единый пароль/ключ на всех устройствах. Удобно при разворачивании, но компрометация ключа на одном устройстве открывает атаку на всю сеть. Ключ должен различаться хотя бы по группам устройств или регионам.
- Раздача всем роли уровня 15, «чтобы не дергали». Снимает поток обращений с запросом привилегий на первых порах, но уничтожает сам смысл TACACS+. Вернуться к разделению потом крайне тяжело (метод «всё можно» приживается). Необходимо сразу использовать принцип минимальных привилегий.
- Отсутствие авторизации команд. Часто включают только аутентификацию и авторизацию администраторов, а авторизацию команд не настраивают. Это сильно ограничивает возможность настройки гранулярного доступа к управлению оборудованием. Рекомендуется настроить наборы разрешенных команд (command set) для каждой роли.
- События не уходят в SIEM. Журналирование включеуно, но события остаются только в базе данных TACACS+ сервера с ограниченным сроком хранения и без возможности их автоматической корреляции. Нет возможности оперативно отслеживать инциденты и проводить полноценное расследование. Если в организации эксплуатируется полноценная SIEM-система, то следует сразу настроить отправку событий TACACS+. Если SIEM нет, то можно использовать какой-либо лог-коллектор для сбора и хранения событий на протяжении длительного периода (от 1 года).
- Отсутствие тестирования отказа. Зачастую на пилоте убеждаются только, что «вход работает», но не проверяют сценарий когда TACACS+ сервер недоступен — работает ли fallback, не блокируется ли устройство. Сервер TACACS+ должен быть зарезервирован, на оборудовании настроено два IP-адреса (основной и резервный).
- Не учтены особенности разных линеек оборудования. Включение авторизации команд на сетевом оборудовании разных производителей может настраиваться различными способами. Например, у одного вендора это единая команда, а у других авторизация включается отдельно по каждому уровню привилегий (1/7/15). Также может отличаться метод аутентификации по умолчанию (PAP/ASCII). Если это не учесть в шаблонах конфигурации, то часть устройств может работать некорректно.
- Переход "все сразу". Попытка включить TACACS+ в один момент сразу на всём оборудовании. Любая ошибка в политике мгновенно блокирует всю инфраструктуру. Правильным подходом является поэтапное развертывание на отдельных группах устройств.
- Нет процедуры пересмотра доступа. Внедрили и забыли. Со временем в группах накапливаются «зомби» — уволенные и переведенные сотрудники, подрядчики с истекшими договорами и пр. Необходимо регулярно (например, раз в квартал) пересматривать текущий состав ролей.
Пошаговый план внедрения
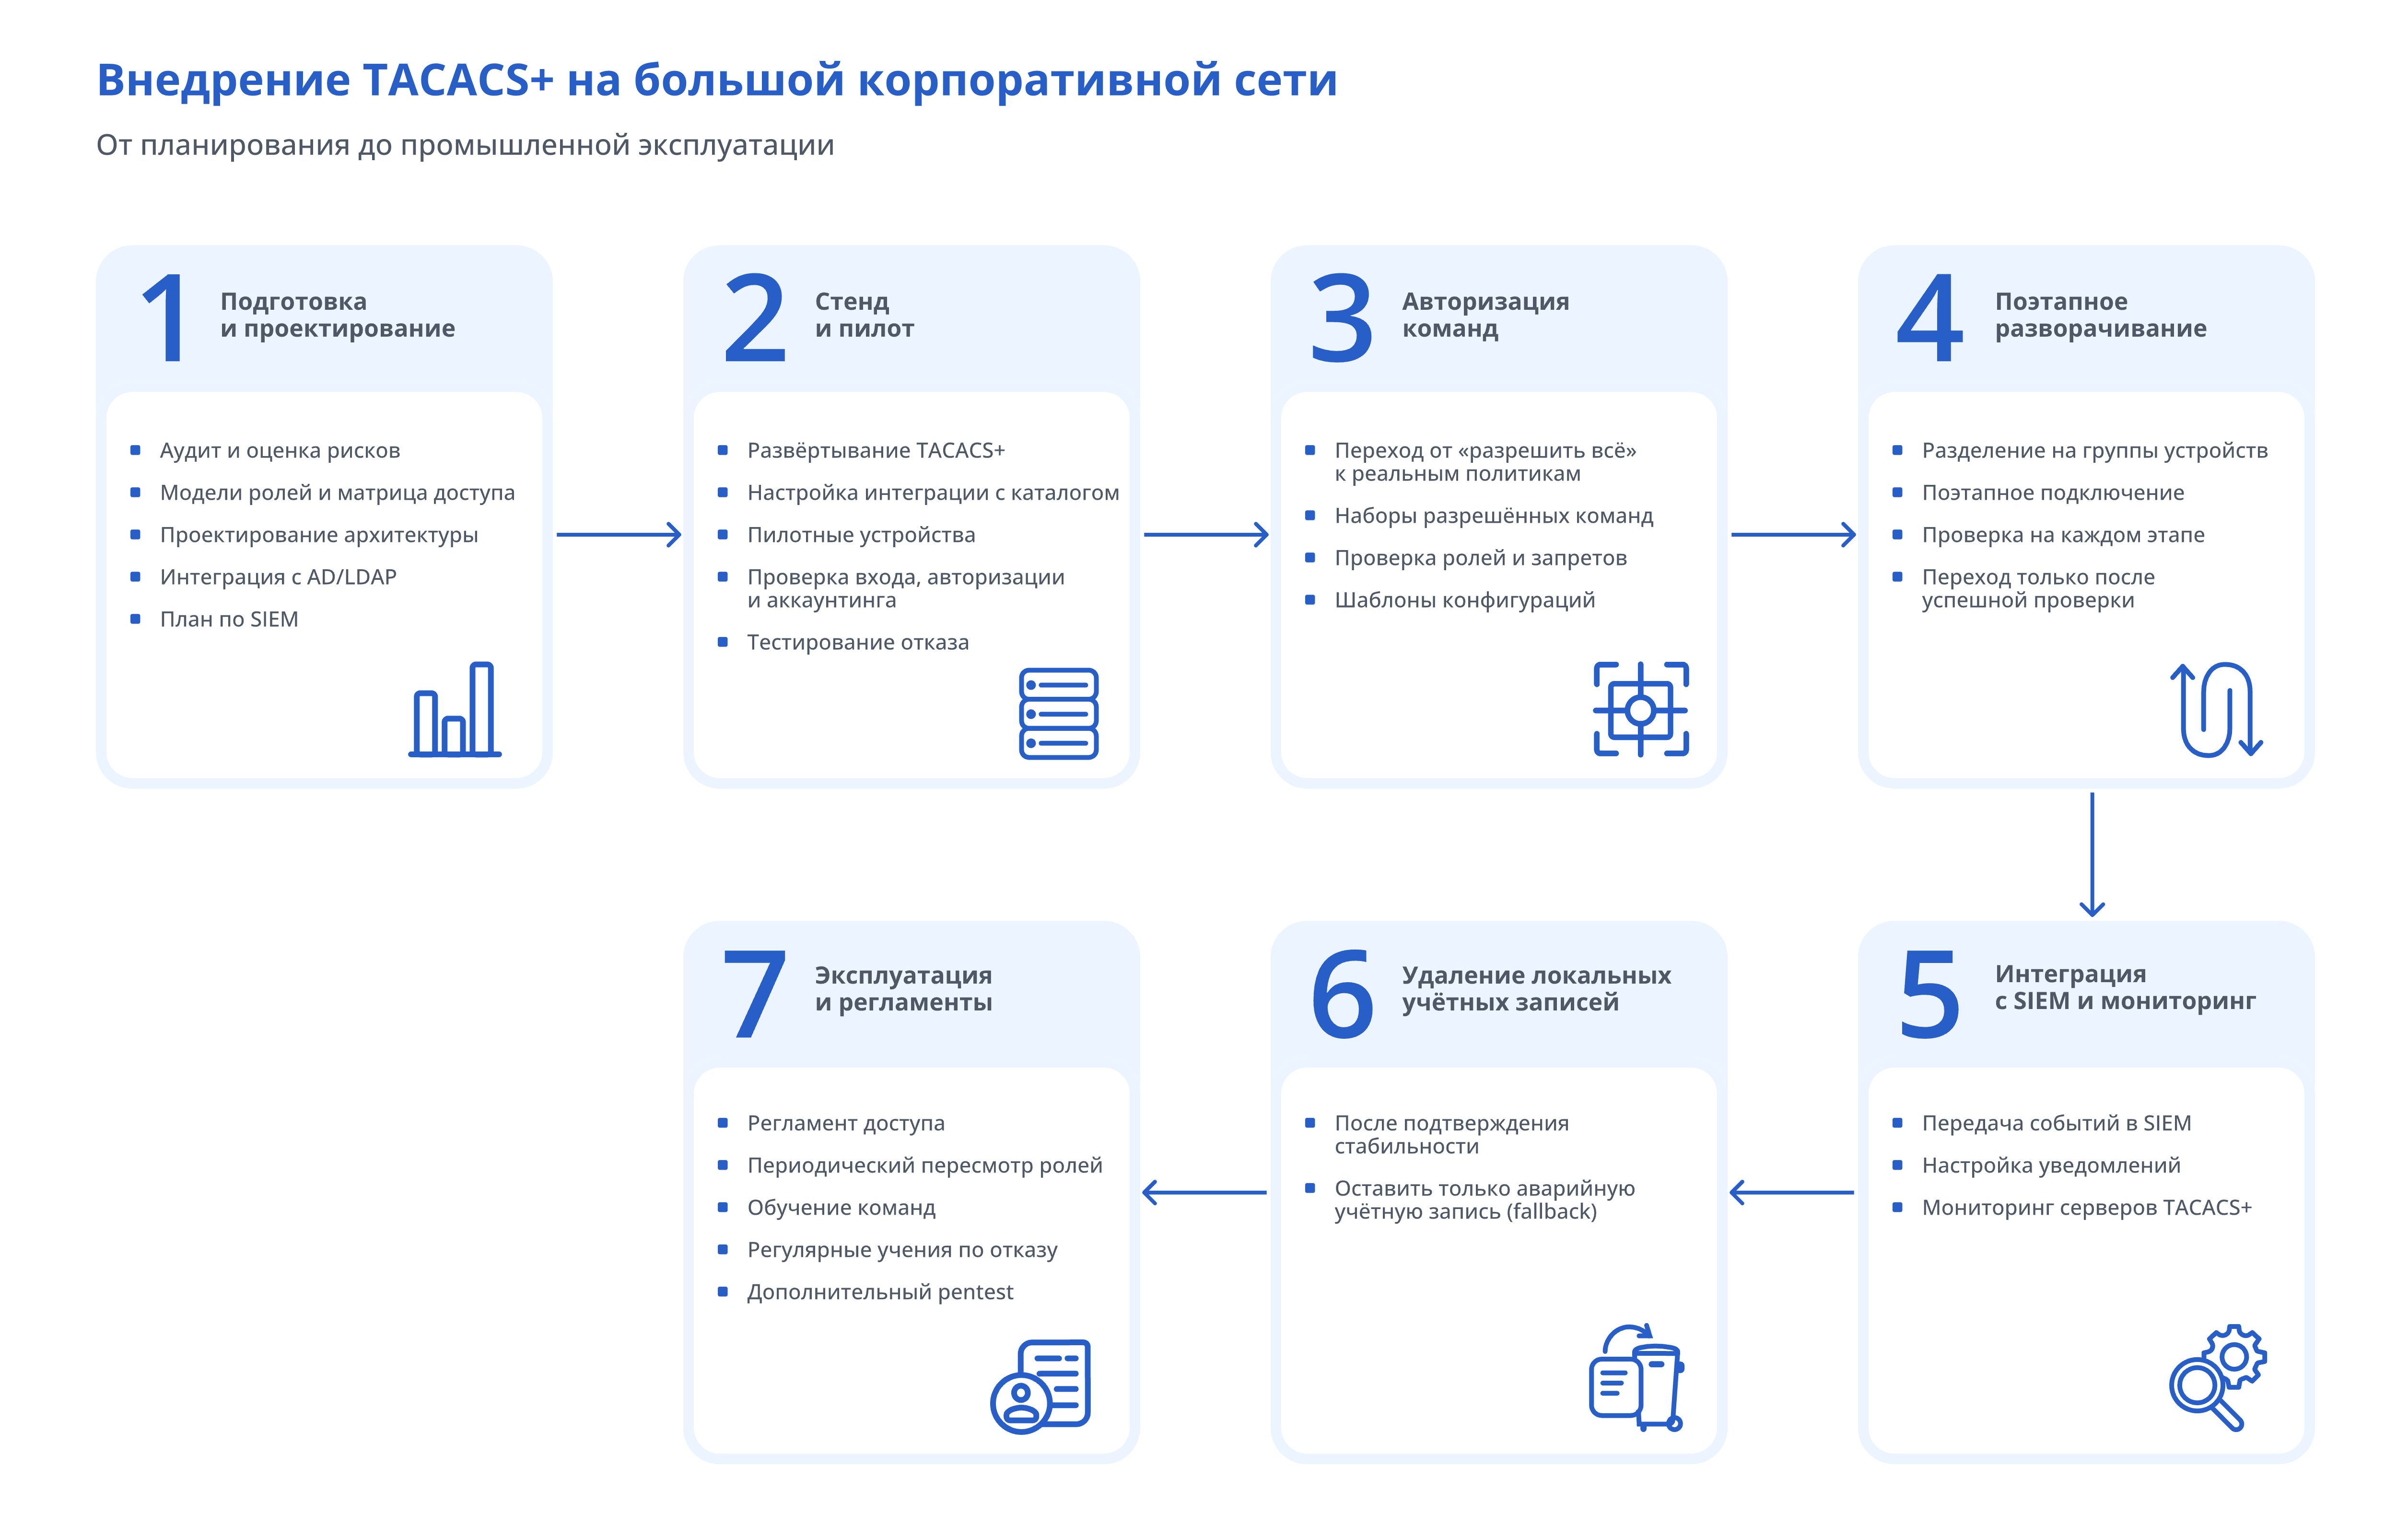
Шаг 1. Подготовка и проектирование
- Сформировать проектную команду: архитектор сети, администратор безопасности, представитель эксплуатации.
- Провести аудит существующей сетевой архитектуры, оценить её текущую защищенность и имеющиеся риски. При возможности провести полноценный pentest (поиск и анализ уязвимостей).
- Принять решение о необходимости внедрения контроля доступа к сетевому оборудованию, согласовать бюджет.
- Выбрать техническое решение для TACACS+ сервера (Open Source или коммерческое решение в составе NAC-системы).
- Утвердить модели ролей и матрицу доступа (какие команды может выполнять та или иная роль).
- Спроектировать размещение TACACS+ серверов (кластер, геораспределение), управляющую сеть, схему сегментации ключей.
- Согласовать интеграцию с корпоративным каталогом (Active Directory/LDAP) и схему групп ролей в нем.
- Согласовать передачу событий Аккаунтинга (журналирования) в SIEM-систему и сроки хранения.
Шаг 2. Стенд и пилот
- Развернуть сервер TACACS+, настроить интеграцию с каталогом (Active Directory, LDAP), создать пилотные группы и пользователей.
- Настроить базовую политику (аутентификация через каталог, профиль максимальных привилегий, набор команд «разрешить всё») — только для пилотной группы.
- Подключить несколько пилотных устройств разных линеек. Проверить вход, авторизацию команд, аккаунтинг.
- Обязательно протестировать отказ. Отключить сервер TACACS+, убедиться, что fallback по локальной учетной записи работает. Если используется кластер, проверить штатную работу при отключении одной ноды.
Шаг 3. Внедрение авторизации команд и разделения привилегий
- На пилоте перейти от «разрешить всё» к реальным политикам и наборам разрешенных команд в зависимости от роли.
- Проверить, что роли получают именно запланированные привилегии, запреты срабатывают, аккаунтинг команд фиксируется.
- Отработать шаблоны конфигурации TACACS+ сетевых устройств с учетом особенностей каждой линейки оборудования.
Шаг 4. Поэтапное разворачивание
- Разбить парк сетевых устройств на группы (по типу/регионам/критичности) и определить этапы подключения TACACS+. Начинать следует с наименее критичных устройств.
- На каждом этапе: применить шаблон конфигурации TACACS+, проверить вход под реальными учетными записями администраторов и корректное назначение привилегий и наборов команд. Убедиться, что аккаунтинг работает и все события журналируются.
- Переходить к следующему этапу только после полного успешного завершения текущего.
Шаг 5. Интеграция с SIEM-системой и мониторинг
- Настроить передачу событий аккаунтинга в SIEM-систему, проверить прием и парсинг.
- Настроить в SIEM предупреждения/уведомления на аномалии (входы в нерабочее время, выполнение критичных команд на ядре, рост числа fallback-входов).
- Подключить сервера TACACS+ к системе мониторинга. Наладить регулярный контроль за состоянием системы.
Шаг 6. Удаление локальных учетных записей
- После подтверждения стабильности работы системы удалите все избыточные локальные учетные записи (кроме одной аварийной fallback на устройство) на всем парке оборудования.
Шаг 7. Передача в эксплуатацию и регламенты
- Утвердить регламент управления доступом (заявки на выдачу/повышение/отзыв, процедура пересмотра, действия при увольнении).
- Организовать периодический пересмотр состава групп (раз в квартал).
- Провести обучение дежурной смены и инженеров.
- Внедрить график регулярных учений по отказу сервера TACACS+.
- При возможности провести дополнительный pentest для выявления потенциальных уязвимостей.
Использование Eltex NAICE в качестве сервера TACACS+
Система контроля сетевого доступа NAICE обеспечивает не только функциональность контроля доступа пользователей к сети по протоколу RADIUS, но и является полноценным решением для контроля доступа системных администраторов к сетевому оборудованию по протоколу TACACS+. Система совместима с сетевым оборудованием различных производителей и реализует весь набор требований: централизованную персональную аутентификацию, ролевую модель доступа, разделение привилегий, авторизацию вводимых команд, журналирование всех действий каждого администратора. В отличие от бесплатных Open Source-решений, NAICE предоставляет удобный графический интерфейс для гибкой настройки политик доступа и аудита подключений, обеспечивает отказоустойчивость (можно сделать геораспределенный кластер), доступна подробная документация и техническая поддержка на русском языке. Поддерживается интеграция с корпоративными службами каталога MS Active Directory и OpenLDAP. Можно настроить отправку событий в SIEM-систему. Функциональность TACACS+ лицензируется отдельно, но при этом нет никаких ограничений на количество учетных записей администраторов и перечень сетевого оборудования.
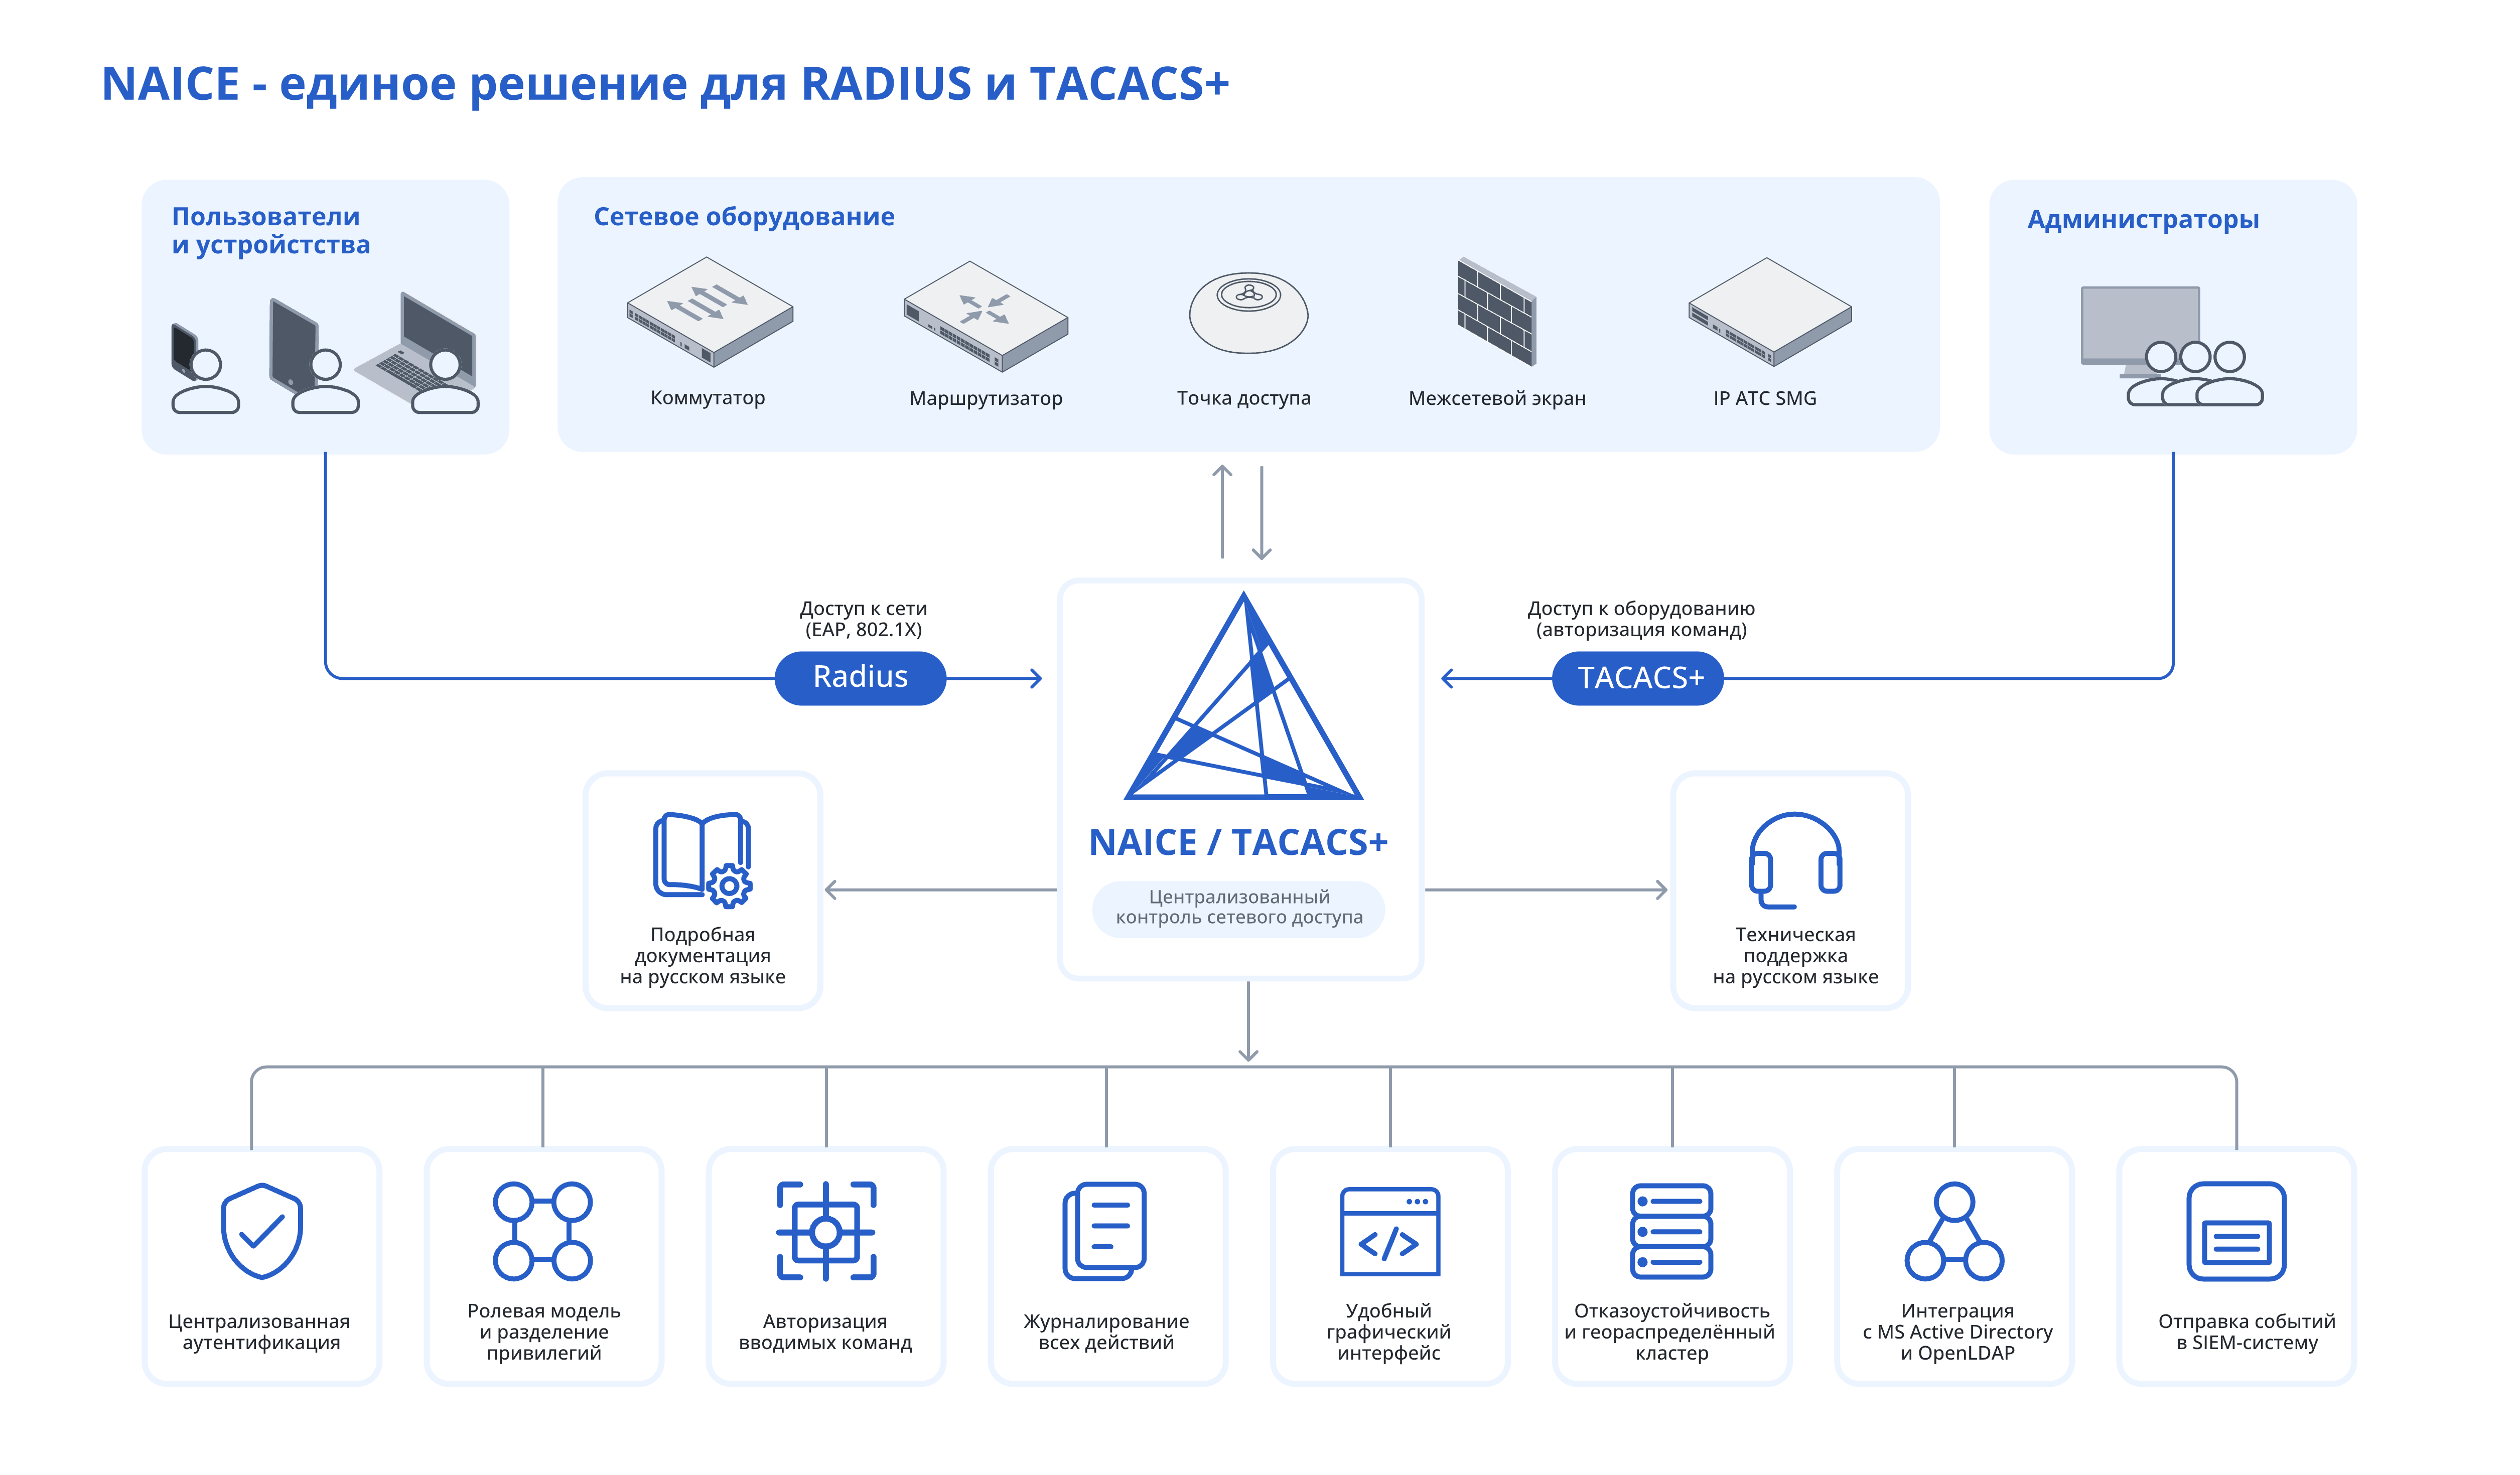
NAICE является коммерческим продуктом, поэтому для промышленной эксплуатации требуется приобрести лицензию. Для ознакомления с продуктом можно воспользоваться демонстрационным режимом, который доступен сразу после установки NAICE и поддерживает весь функционал решения. Ограничивается только количество подключаемых сетевых устройств — 15 шт. В рамках пилотного проекта можно получить тестовую лицензию с необходимыми параметрами заполнив краткую форму на ресурсе naice.eltex.ru. Установка NAICE осуществляется из дистрибутива с помощью плейбуков Ansible или путем развертывания готового образа виртуальной машины (поддерживаются форматы OVA и QCOW2). Наличие подробной документации на русском языке позволяет осуществить инсталляцию самостоятельно, не затратив при этом много времени. Бесплатная техническая поддержка и консультации по настройкам доступны даже на этапе пилота.
Подробная инструкция по настройке опубликована в разделе документации "Быстрый запуск (Quickstart)" → "Настройка TACACS+ аутентификации/авторизации".
Заключение
Контроль доступа системных администраторов к сетевому оборудованию, это не опция, а обязательный элемент безопасной эксплуатации корпоративной сети. Без централизованной аутентификации, авторизации и журналирования (AAA) каждый коммутатор, маршрутизатор и другое сетевое устройство представляет собой независимую точку входа с неизвестным уровнем безопасности и потенциально может являться источником атаки на сетевую инфраструктуру организации с потерей управления или разглашением конфиденциальных данных.
Протокол TACACS+ является индустриальным стандартом для решения этой задачи: надежный TCP-транспорт, полное шифрование, разделение функций AAA, гранулярная авторизация на уровне команд и детальный аудит — всё это выгодно отличает TACACS+ в сравнении с RADIUS.
Российское решение NAICE от компании Eltex позволяет реализовать контроль доступа системных администраторов к сетевому оборудованию по протоколу TACACS+ в соответствии с лучшими мировыми отраслевыми практиками. Использование NAICE снижает риски несанкционированного доступа к оборудованию, потери управления, утечки информации. Решение является мультивендорным и работает в сетевых инфраструктурах, построенных на оборудовании различных производителей.
Список изменений
| Версия документа | Дата выпуска | Содержание изменений |
|---|---|---|
| Версия 1.0 | 06.11.2026 | Первая публикация |