


 Поделиться
CVLAN (Customer VLAN) используется для гибкой настройки и сегментации сети. В зависимости от атрибутов пользователя, указанных в RADIUS, клиенту динамически назначается определенный VLAN.
В разделе приведены настройки данного атрибута в локальном RADIUS и настройки при проксировании RADIUS-запросов на сервер NAICE.
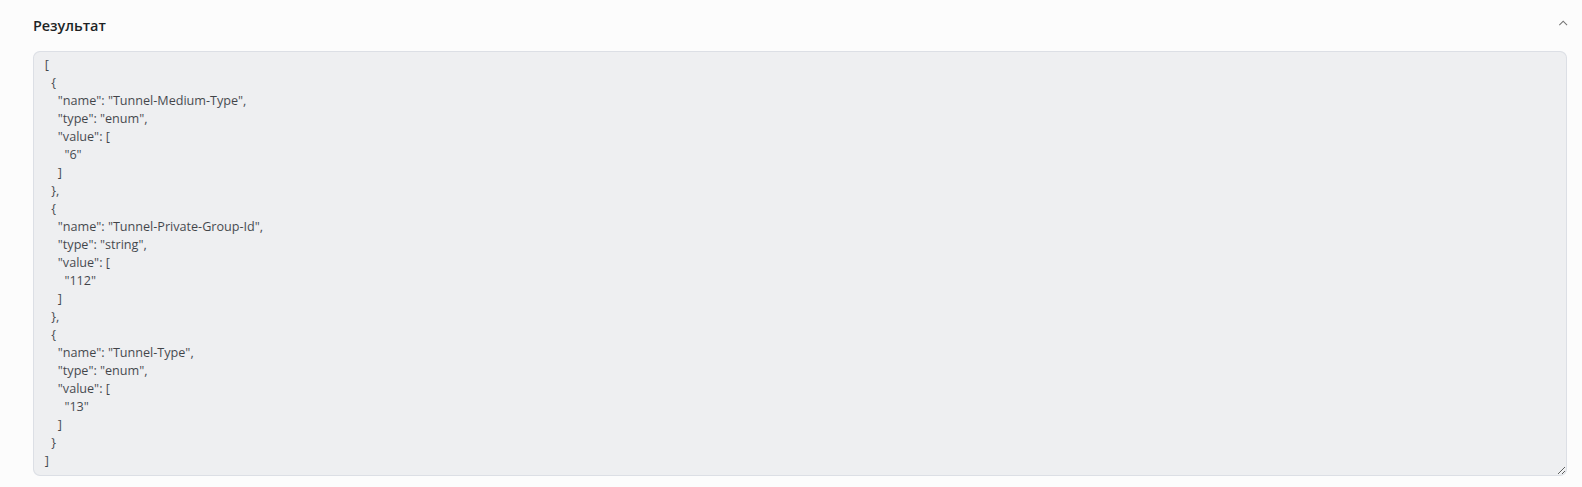
Значение VLAN передается в атрибуте Tunnel-Private-Group-Id.

Данная настройка предназначена для Enterprise-авторизации.
Настройка cVLAN на локальном RADIUS WLC
Настройка radius-domain
Предполагается, что основные блоки настройки RADIUS выполнены согласно разделу «Настройка RADIUS» гайда «Построение сети большого офиса».
В данном примере настройка будет начинаться с домена пользователя:
wlc-30(config)# radius-server local
wlc-30(config-radius)# domain testUser
wlc-30(config-radius-domain)# user Test1
wlc-30(config-radius-user)# password ascii-text password1
wlc-30(config-radius-user)# vlan 115
wlc-30(config-radius-user)# end
#переходим в локальный RADIUS на WLC
#создаем домен с именем default
#задаем имя пользователя
#задаем пароль к нему
#указываем VLAN, в который попадет клиент после авторизации
Обратите внимание, что настроенный VLAN, который передаётся в атрибуте Tunnel-Private-Group-Id, будет назначен только пользователю Test1. Клиенты, которые не получат этот атрибут при авторизации, будут выпускаться во VLAN, указанный в профиле SSID.
Настройка SSID
SSID настраивается согласно инструкции «Настройка Enterprise-авторизации» гайда «Построение сети большого офиса».
Если в SSID-profile не указывать VLAN-ID, то клиент, не получивший атрибут cVLAN, будет выпускаться во VLAN управления.
wlc-30(config-wlc)# ssid-profile test_cVlan
wlc-30(config-wlc-ssid-profile)#ssid test_cVlan
wlc-30(config-wlc-ssid-profile)#radius-profile default-radius
wlc-30(config-wlc-ssid-profile)#security-mode WPA2_1X
wlc-30(config-wlc-ssid-profile)#vlan-id 116
wlc-30(config-wlc-ssid-profile)#band 5g
wlc-30(config-wlc-ssid-profile)#enable
wlc-30(config-wlc-ssid-profile)# end
#создаем профиль для конфигурации SSID
#указываем название беспроводной сети
#указываем профиль настроек RADIUS-сервера, который будет использоваться для авторизации пользователей Wi-Fi
#Security mode — режим безопасности доступа к беспроводной сети. Для Enterprise-авторизации выбираем режим WPA2_1X
#указываем хотя бы один диапазон, в котором будет работать SSID: 2.4/5 ГГц
#активируем профиль SSID
Проверка
wlc-30# show wlc clients
MAC User            IP User           MAC AP              Hostname AP                      SSID              Band       RSSI      AP-Location         Username
-----------------   ---------------   -----------------   ------------------------------   ---------------   --------   -------   -----------------   -----------------
ee:ed:a1:77:6f:cf   192.168.2.3       68:13:e2:c2:e7:d0   WEP-30L                          test_cVlan    5g         -34 -31   default-location    user1


wlc-30# show mac address-table vlan 115
VID     MAC Address          Interface                        Type
-----   ------------------   ------------------------------   -------
115     ee:ed:a1:77:6f:cf    softgre 1                        Dynamic
2 valid mac entries
Настройка cVLAN в NAICE
- Необходимо настроить проксирование RADIUS-запросов на RADIUS NAICE согласно статье «Настройка проксирования на внешний Radius» руководства по эксплуатации WLC.
- Выполнить настройки SSID согласно пункту 1.3.
Настройка NAICE
- Предполагается, что пользователь RADIUS уже создан согласно инструкции по добавлению пользователя в разделе «Быстрый запуск (Quickstart)» документации NAICE.
Для разрешения настройки выдачи cVLAN необходимо в разделе Администрирование → Сетевые ресурсы → Профили устройств создать/отредактировать профиль устройства, который планируется использовать:
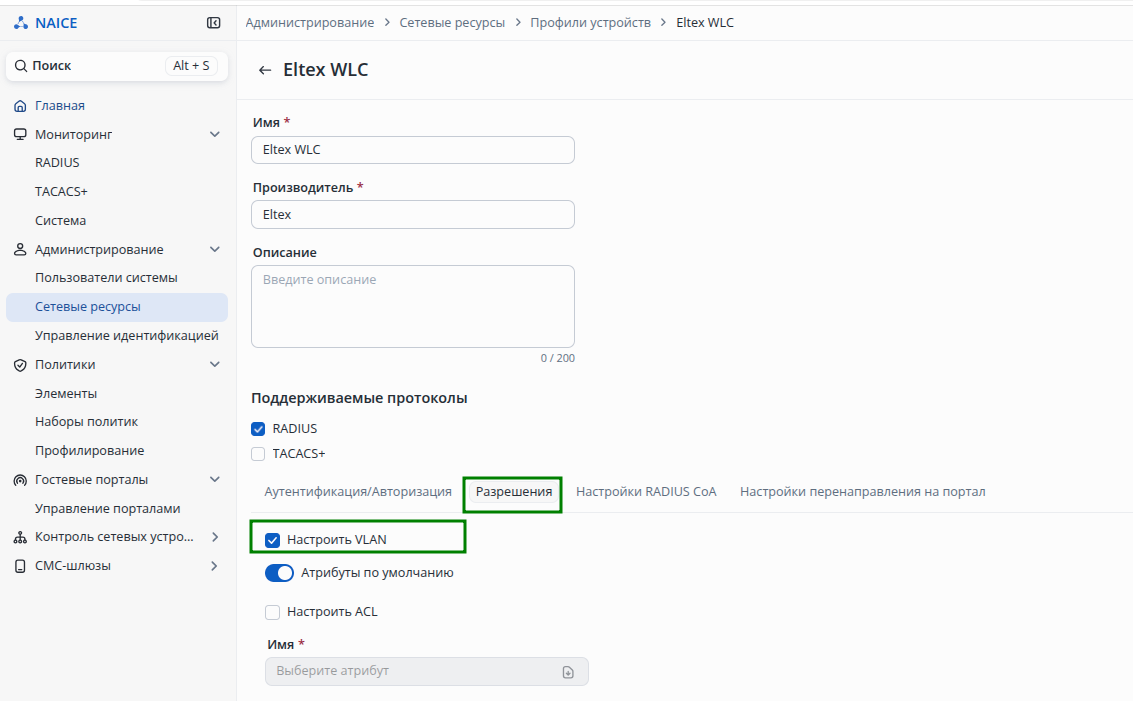
Открыть вкладку «Разрешения»:
- Настроить VLAN — включить возможность упрощенной выдачи VLAN в RADIUS-атрибутах.
После ввода необходимых данных нажать кнопку «Добавить».
В разделе Политики → Элементы → Профили авторизации требуется создать/отредактировать требуемый профиль авторизации:
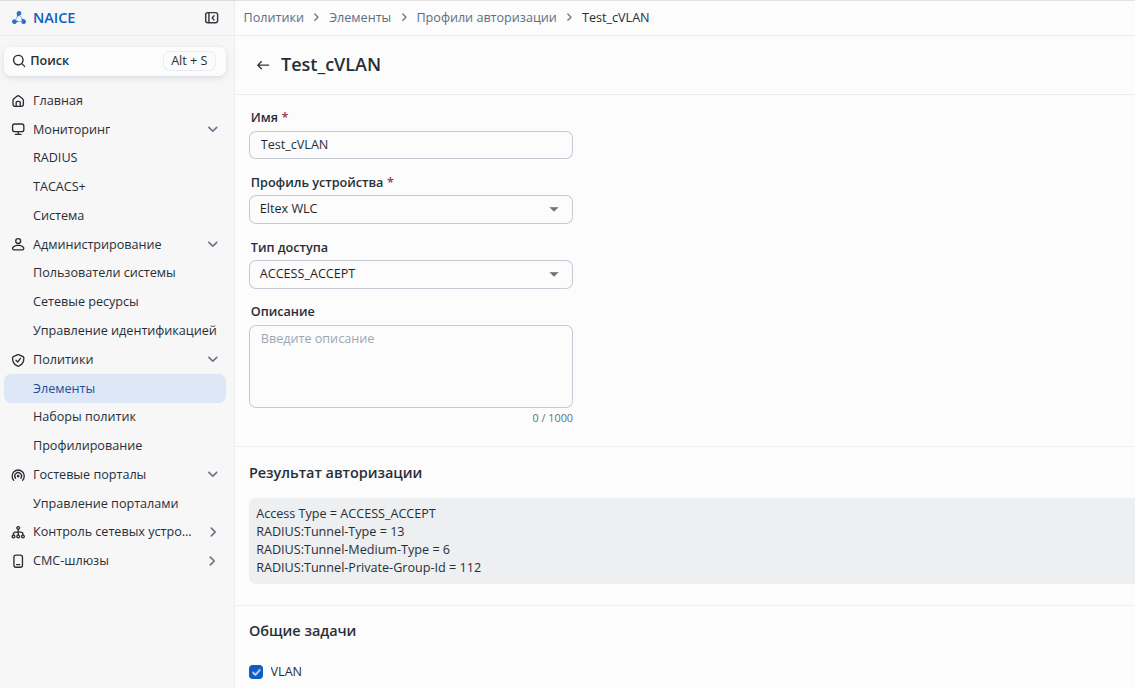
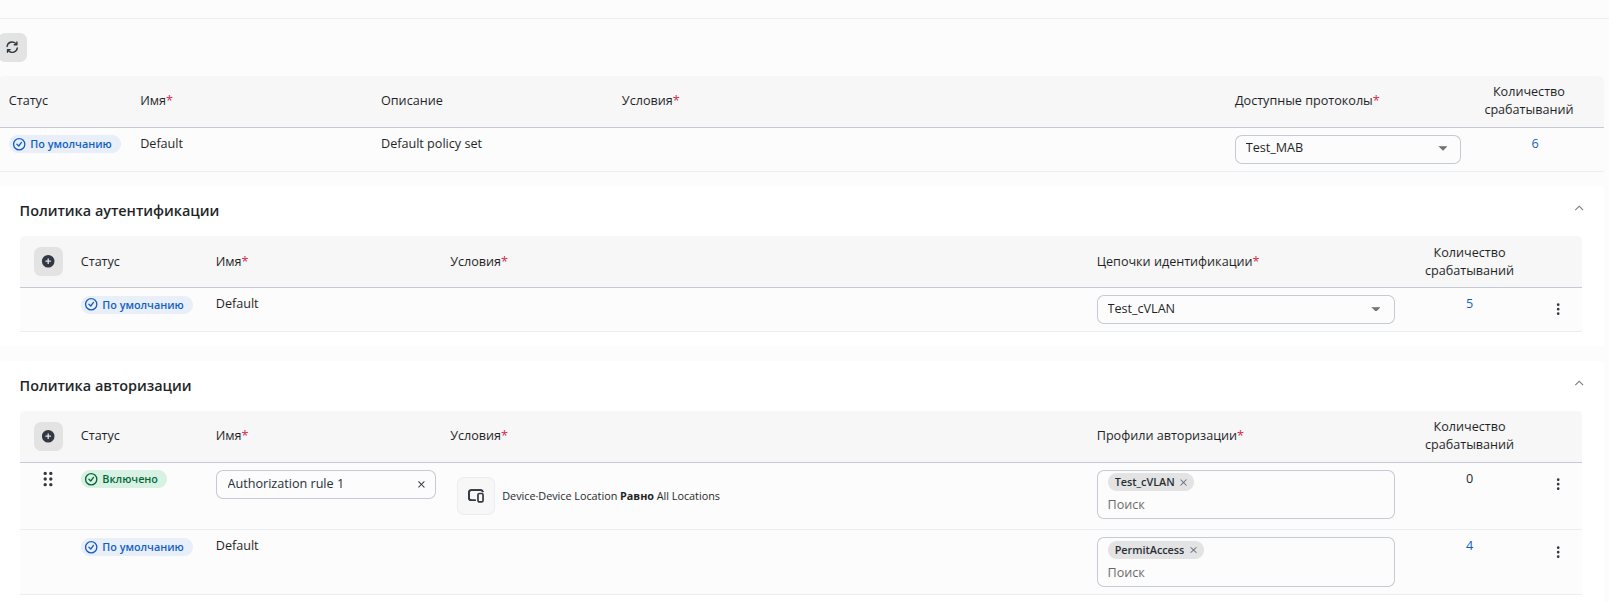
- В разделе Политики → Наборы политик выбрать в меню «Доступные протоколы» профиль с протоколом, в котором доступен EAP_PEAP (в примере это RADIUS) и перейти в редактирование
 .
- Добавить новое правило для политики авторизации:
Имя — имя правила;
Условие — любое подходящее условие. В качестве примера приведено условие по локации сетевого устройства;
Профили — выбрать профиль авторизации из предыдущего шага, где был настроен VLAN.
После добавления необходимых политик нажать «Сохранить» в правом нижнем углу страницы.
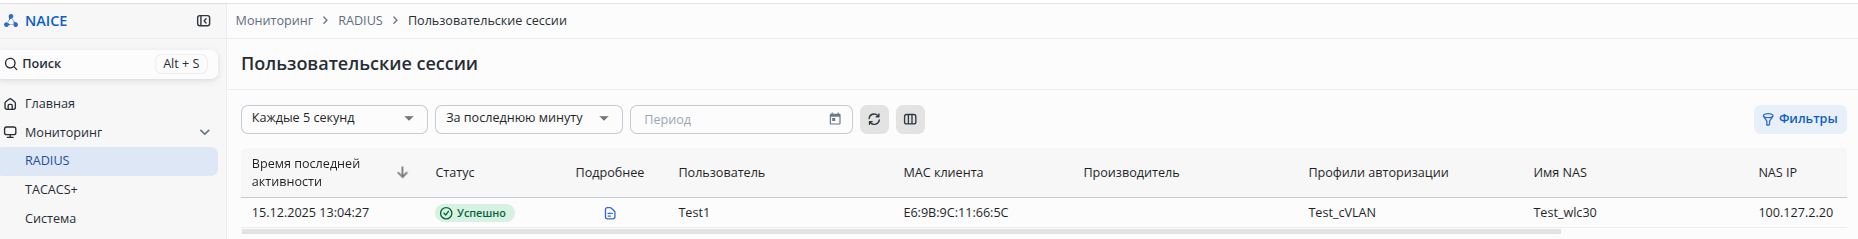
Проверка
После настройки клиентского подключения и попытки авторизации результат авторизации можно будет увидеть в разделе Мониторинг → RADIUS → Пользовательские сессии.

Все изменения в конфигурации необходимо записать в постоянную память устройства.
wlc-30# commit

Configuration has been successfully applied and saved to flash. Commit timer started, changes will be reverted in 600 seconds. #изменения сохранены, и запущен таймер

wlc-30# confirm

Configuration has been confirmed. Commit timer canceled. #изменения подтверждены и применены


