


 Поделиться
AAA по протоколу TACACS+
В данном разделе описано конфигурирование AAA по протоколу TACACS+ на OLT серий LTP-N/LTX/MA5160. В качестве сервера TACACS+ рекомендуется использовать Eltex NAICE.
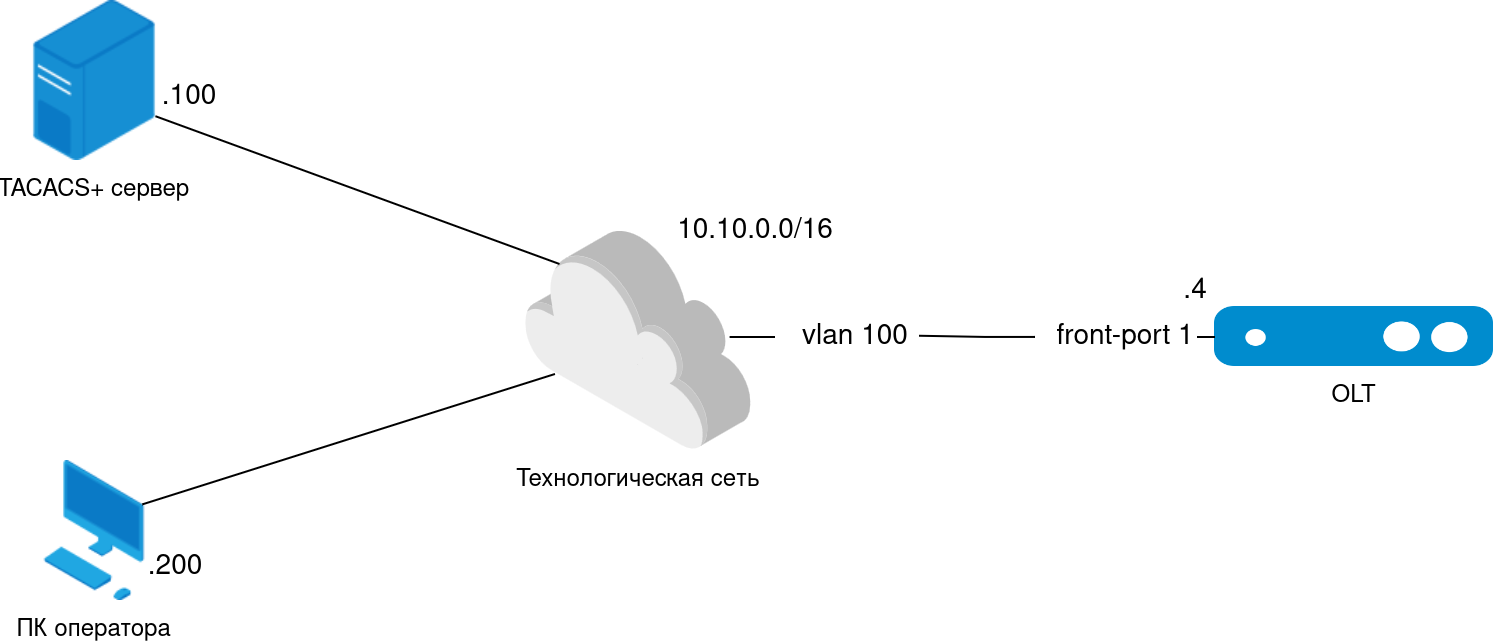
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления.

Если приведенная конфигурация загружается на OLT из файла по протоколам FTP/TFTP/HTTP, сохранение конфигурации в энергонезависимую память произойдет автоматически.
Если конфигурация применяется путем вставки приведенных команд в CLI, необходимо дополнительно выполнить команду save.

При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка AAA из CLI
Ключ сервера TACACS+ вводится при конфигурировании в открытом виде. В дальнейшем после применения настроек он будет зашифрован в конфигурации.
Всего в конфигурации может быть указано до трех серверов TACACS+. Порядок обращения к серверам определяется параметром priority.
Параметры AAA применяются одновременно ко всем способам подключения: Telnet, SSH, console. Исключение: доступ веб-интерфейсу. Доступ к веб-интерфейсу OLT осуществляется только под локальными учетными записями.
ARP Inspection
Функционал ARP Inspection предназначен для защиты от атак с использованием протокола ARP (например, ARP-spoofing — перехват ARP-трафика). Контроль протокола ARP осуществляется на основе соответствий IP- и MAC-адресов, зафиксированных следующими способами:
- Динамически на основе информации, проходящей через OLT и зафиксированной в таблице DHCP Snooping.
- Заданных статически в конфигурации.
Для обеспечения работы ARP Inspection в динамическом режиме должен быть включен DHCP Snooping. Процесс настройки DHCP Snooping описан в одноименном разделе ниже.
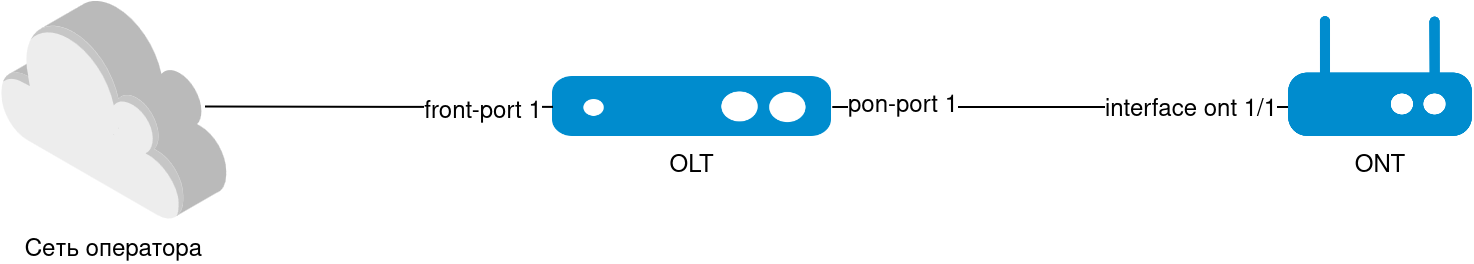
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления, настройки DHCP Snooping, а также настройки, необходимые для регистрации ONT.
Если приведенная конфигурация загружается на OLT из файла по протоколам FTP/TFTP/HTTP, сохранение конфигурации в энергонезависимую память произойдет автоматически.
Если конфигурация применяется путем вставки приведенных команд в CLI, необходимо дополнительно выполнить команду save.
При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка ARP Inspection
DHCP Option 82
DHCP Option 82 — функционал, применяемый для предоставления DHCP-серверу дополнительных данных о полученном DHCP-запросе. При включении данного функционала DHCP-запросы от пользователей, подключенных к OLT, могут быть модифицированы на OLT. Модификация заключается в добавлении в пользовательский DHCP-запрос дополнительного поля с дополнительной информацией. Это может быть идентификатор ONT в конфигурации OLT, пользовательский MAC, номер VLAN, в котором поступил DHCP-запрос, и так далее. Полный список параметров, доступных для подстановки в DHCP-опцию 82, доступен в руководстве по эксплуатации устройства.
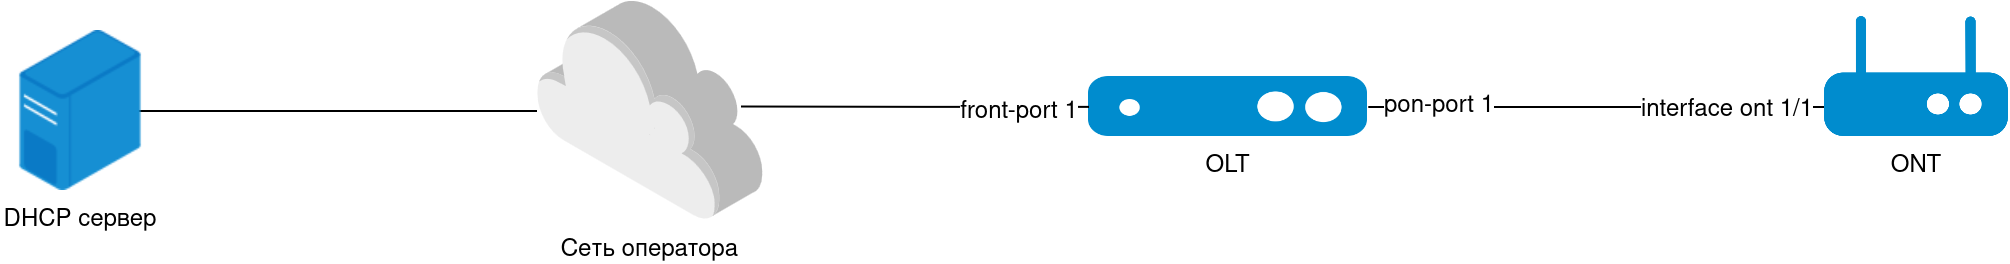
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления, настройки DHCP Snooping, а также настройки, необходимые для регистрации ONT.
Если приведенная конфигурация загружается на OLT из файла по протоколам FTP/TFTP/HTTP, сохранение конфигурации в энергонезависимую память произойдет автоматически.
Если конфигурация применяется путем вставки приведенных команд в CLI, необходимо дополнительно выполнить команду save.
При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка DHCP Option 82
Рассмотрим пример добавления в каждый пользовательский DHCP-запрос следующей информации:
circuit-id: Номер PON-порта/ID ONT на канале/PON Serial/Номер сервисного VLAN
remote-id: Hostname/IP-адрес управления OLT
DHCP Snooping
DHCP Snooping — функционал, используемый для перехвата и обработки трафика на CPU OLT. Используется для контроля и мониторинга DHCP-сессий, а также для работы с DHCP-опцией 82 в DHCP-пакетах и работы такого функционала, как IP Source Guard и ARP Inspection.
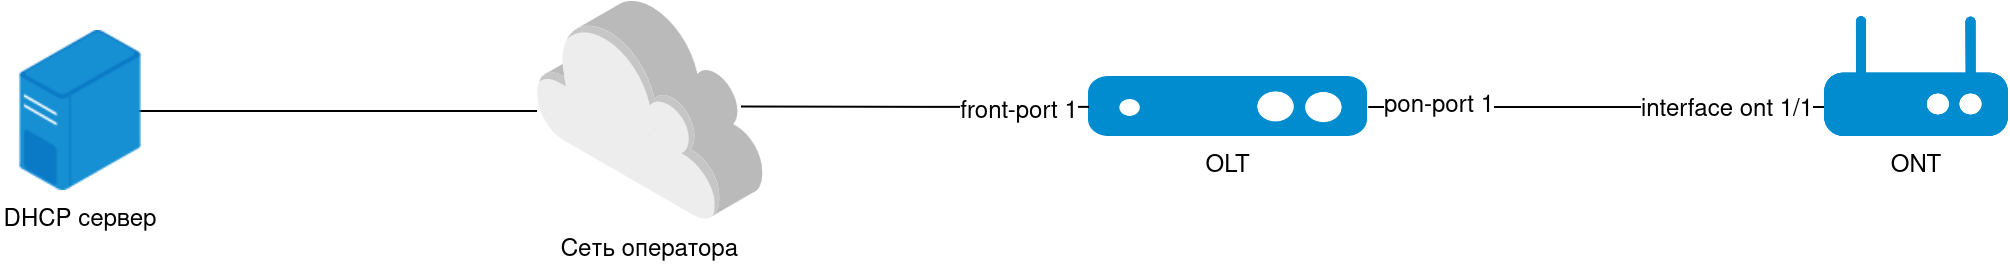
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления, а также настройки, необходимые для регистрации ONT.
Если приведенная конфигурация загружается на OLT из файла по протоколам FTP/TFTP/HTTP, сохранение конфигурации в энергонезависимую память произойдет автоматически.
Если конфигурация применяется путем вставки приведенных команд в CLI, необходимо дополнительно выполнить команду save.
При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка DHCP Snooping
IP Source Guard
Функционал IP Source Guard позволяет ограничить несанкционированное использование IP-адресов в сети путем привязки IP- и МАС-адресов клиента к конкретному сервису на конкретной ONT. Существует два режима работы:
- Статический — для возможности прохождения какого-либо трафика от клиента необходимо задать соответствие IP- и MAC-адресов клиентского оборудования вручную в конфигурации.
- Динамический — подразумевает получение адреса клиентским оборудованием по протоколу DHCP. На основании обмена клиентского оборудования с DHCP-сервером на OLT формируется таблица DHCP Snooping, содержащая в себе соответствие МАС-IP-GEM-порт, а также информацию о времени аренды. Пропускаются только те пакеты от клиента, в которых поля «МАС источника» и «IP источника» совпадают с записями в таблице DHCP Snooping. Для обеспечения работы клиентского оборудования, IP-адрес на котором был задан статически, в динамическом режиме возможно создание статических записей.
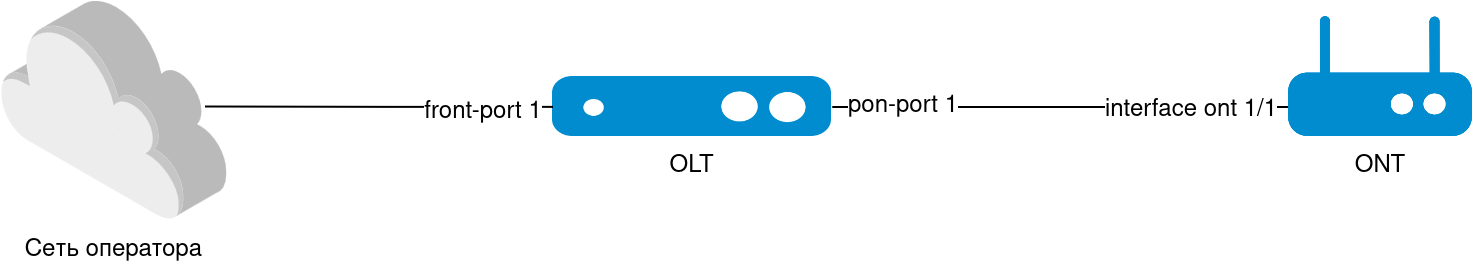
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления, настройки DHCP Snooping, а также настройки, необходимые для регистрации ONT.
Если приведенная конфигурация загружается на OLT из файла по протоколам FTP/TFTP/HTTP, сохранение конфигурации в энергонезависимую память произойдет автоматически.
Если конфигурация применяется путем вставки приведенных команд в CLI, необходимо дополнительно выполнить команду save.
При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка IP Source Guard
Telnet-/SSH-доступ
Доступ к управлению OLT по протоколам Telnet (незащищенный) и SSH (защищенный шифрованием) включены по умолчанию. При необходимости один из них может быть отключен. Например, может быть отключен Telnet для сохранения только шифрованных подключений.
Отключение Telnet
Логирование событий
Системный журнал работы syslog позволяет накапливать информацию об истории работы терминала и, в дальнейшем, осуществлять ее просмотр. Для настройки системного журнала используются понятия модуля, уровня фильтрации и устройства вывода. Принцип работы механизма логирования событий описывается диаграммой:
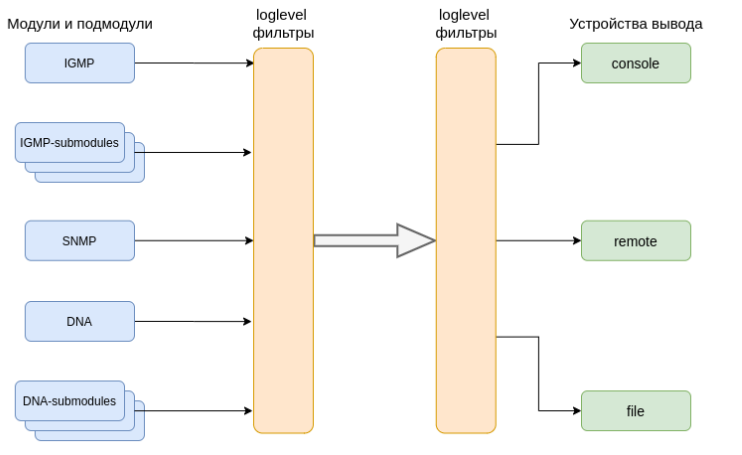
На OLT существует ряд системных модулей (служб), каждый из которых фиксирует события в процессе своей работы и перенаправляет их в syslog-журнал. За то, насколько детальным будет лог для каждого модуля, отвечают loglevel-фильтры, которые могут быть настроены для каждого модуля. По умолчанию для всех модулей настроен loglevel уровня notice. В свою очередь, устройства вывода данных настраиваются на прием сообщений определенного уровня логирования. Существуют следующие модули, уровни логирования и устройства вывода:
| Модуль | Описание |
|---|---|
| aaa | Модуль сервиса AAA |
| acs-custom | Модуль встроенного сервера автоконфигурирования ONT |
| arp | Модуль обработчика ARP (ARP proxy) |
| cli | Модуль службы интерфейса командной строки |
| datapath | Модуль службы передачи данных datapath |
| dhcp | Модуль службы DHCP Snooping |
| dna | Основной сетевой модуль |
| fsm-pon | Модуль машины состояний PON |
| igmp | Модуль службы IGMP Snooping |
| ipsg | Модуль службы IP Source Guard |
| l3-agent | Модуль службы DHCP-RA |
| lacp | Модуль службы LACP |
| lldp | Модуль службы LLDP |
| logmgr | Модуль управления логированием |
| mac | Модуль службы FDB |
| netserve | Модуль взаимодействия с PON-чипом |
| networkd | Служба конфигурации IP-интерфейсов OLT |
| port | Модуль управления физическими интерфейсами OLT |
| pppoe | Модуль службы PPPOE-IA |
| snmp | Модуль службы SNMP |
| switch | Модуль управления встроенным коммутатором OLT |
| usermgr | Модуль службы работы с пользователями |
| Loglevel-фильтр | Описание |
|---|---|
| critical | Критически важные события |
| error | Ошибки в работе |
| warning | Предупреждения |
| notice | Важные события при нормальной работе |
| info | Информационные сообщения |
| debug | Отладочные сообщения |
| Устройство вывода | Описание |
|---|---|
| console | Вывод с терминала при консольном подключении |
| file | Вывод в файл, хранящийся на OLT локально |
| remote | Вывод на указанный в настройках syslog-сервер |
| rsh | Вывод в терминал Telnet/SSH при подключении к CLI |
Настройка логирования
Настройка логирования осуществляется в logging-разделе CLI. Наиболее полным и информативным является отладочный уровень сообщений. Однако использовать данный уровень рекомендуется только для диагностики (для выявления каких-либо проблем). После снятия отладочного лога рекомендуется возвращать дефолтный уровень логирования — notice. Рассмотрим пример настройки вывода отладочных сообщений для логирования деталей активации и работы определенного ONT, а также некоторых других модулей. Дополнительно рассмотрим настройку отправки отладочных сообщений на удаленный syslog-сервер.
Просмотр отладочных сообщений возможен на удаленном syslog-сервере либо локально в CLI. Кроме того, локальный syslog-файл может быть выгружен на удаленный TFTP/HTTP/FTP-сервер.
Настройка ACL для трафика
ACL (Access Control Lists или Списки доступа) — набор правил, выполняющих фильтрацию трафика по определенным критериям. В качестве критериев могут выступать определенные MAC-/IP-адреса или их диапазоны, номера портов TCP/UDP, ethertype, номер VLAN, метки 802.1p/DSCP и так далее. ACL распространяются как на транзитный трафик, проходящий через OLT без обработки, так и на трафик, обрабатываемый OLT (управление, трафик попадающий под DHCP/IGMP/PPPoE Snooping).
Списки доступа, настраиваемые на OLT, при их применении распространяются только на трафик, поступающий на интерфейсы (ingress).
По умолчанию списки доступа на OLT работают в режиме blacklist (разрешено всё, что не запрещено). Возможно также формирование whitelist, в этом случае после перечисления в списке доступа разрешающих правил последним правилом необходимо указать: deny any any
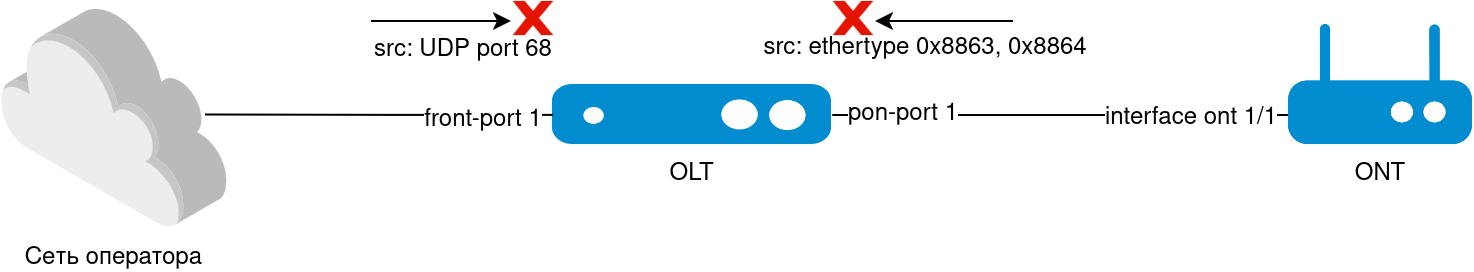
Для данной схемы рассмотрим ограничение на OLT входящих со стороны абонентов фреймов PPPoE (ethertype 0x8863, 0x8864), а также поступающих со стороны сети запросов DHCP (UDP-порт источника 68).
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления, а также настройки, необходимые для регистрации ONT.
Если приведенная конфигурация загружается на OLT из файла по протоколам FTP/TFTP/HTTP, сохранение конфигурации в энергонезависимую память произойдет автоматически.
Если конфигурация применяется путем вставки приведенных команд в CLI, необходимо дополнительно выполнить команду save.
При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка ACL
Настройка Management ACL
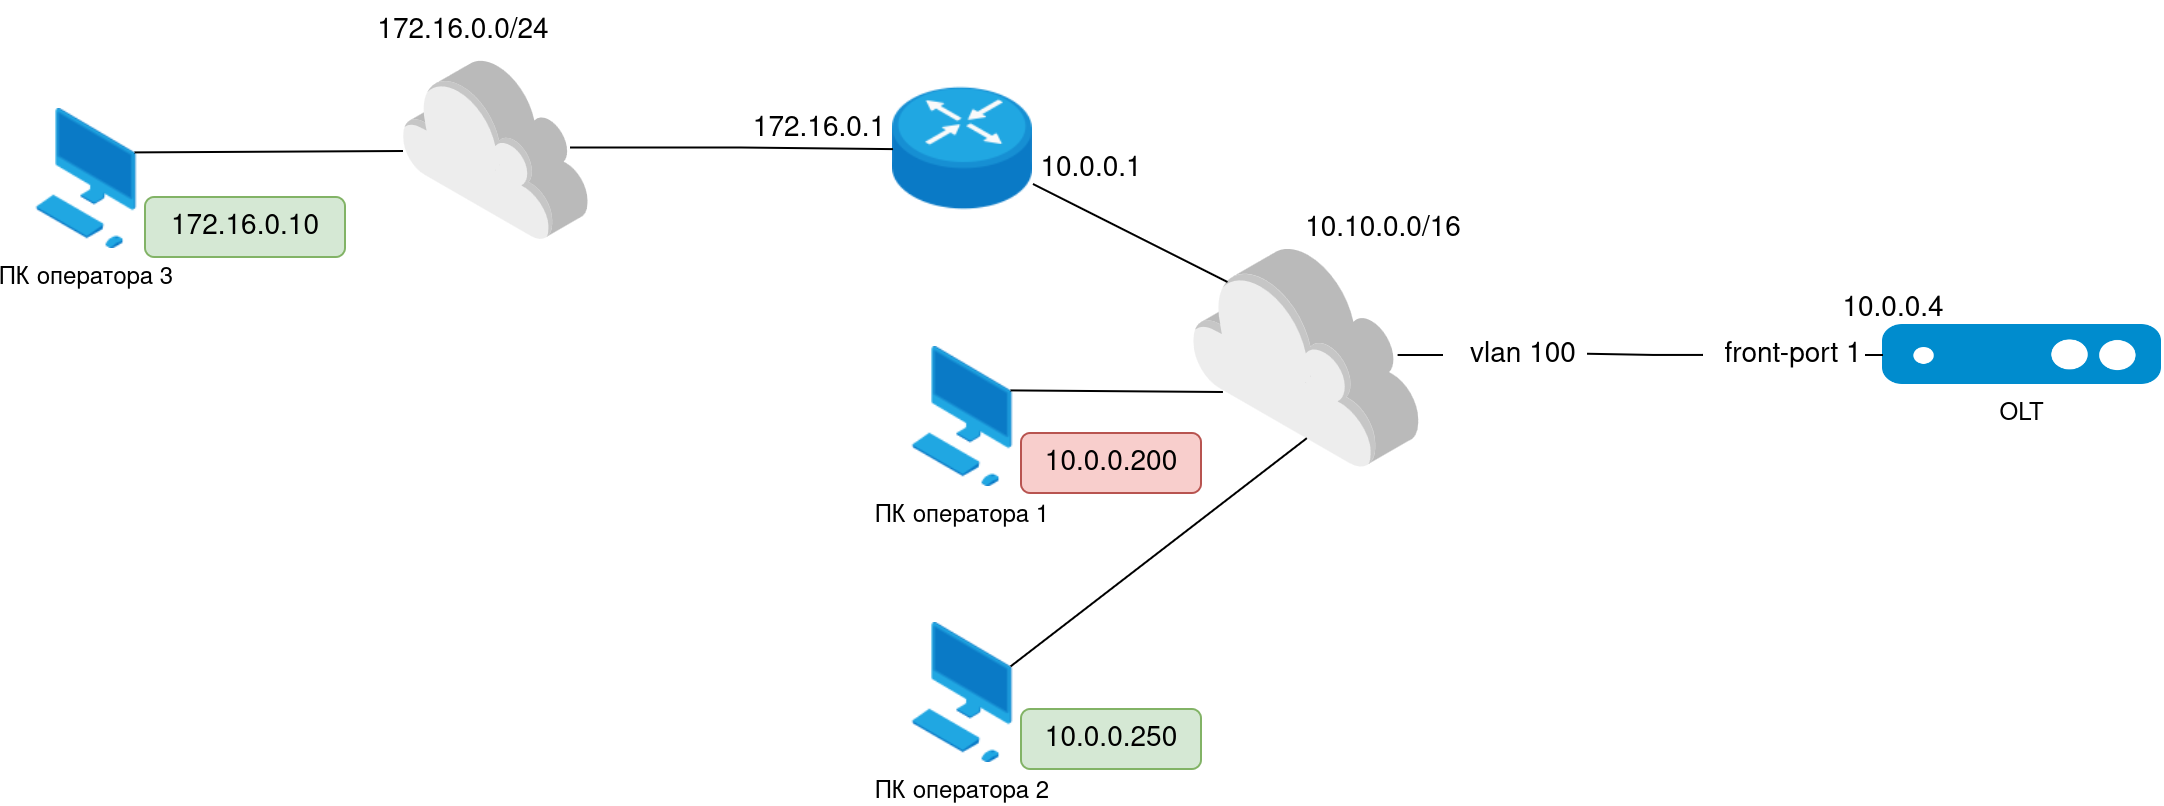
Management ACL — это списки контроля доступа, предназначенные для фильтрации трафика управления самим сетевым устройством, но не для транзитного трафика. На OLT серий LTP-N/LTX/MA5160 management ACL применяются только для всех VLAN управления и всех подсетей управления, настроенных на устройстве.
Минимальная базовая конфигурация для настройки данного функционала должна включать настройки параметров управления.
При изменении сетевых настроек устройства убедитесь в корректности применяемой конфигурации во избежание потери удаленного доступа до устройства.
Настройка management ACL
Согласно приведенной схеме доступ к управлению устройством по протоколам Telnet, SSH, SNMP должен быть ограничен для для хоста 10.0.0.200. При этом доступ должен быть разрешен для хоста 10.0.0.250 и всех хостов подсети 172.16.0.0/24. Рассмотрим настройку данного сценария.
Все перечисленные политики доступа применяются только ко всем адресам управления OLT: как к настроенному параметром management ip, так и к настроенному на других vlan при помощи параметра ip interface management access allow. Список разрешенных подсетей для доступа к OLT используется единый для всех интерфейсов управления.
Management ACL на OLT работает по правилу whitelist – запрещено всё, что не разрешено. Поэтому перед применением настроек убедитесь в том, что все необходимые адреса и подсети указаны в применяемой конфигурации и указаны корректно во избежание потери удаленного управления устройством.
Шифрование на PON-каналах
Для обеспечения безопасности при передаче данных по волоконно-оптической линии связи стандарт GPON ITU-T G.984.3 предусматривает возможность шифрования сигнала, передаваемого от OLT к ONT по стандарту AES-128. Функционал включается на каждом pon-port отдельно либо может быть включен на указанном диапазоне pon-port.
