


 Поделиться
Введение
IP АТС производства Eltex имеют все необходимые возможности и сертификаты для использования в сетях операторов связи. Поддерживается выполнение требований СОРМ и интеграция с системой Антифрод. В крупных операторах и операторах, предоставляющих услуги виртуальных АТС, рекомендуется использование ECSS-10 Softswitch. Для небольших операторов разумным решением может оказаться IP АТС на базе SMG-3016. При малой интенсивности вызовов возможно использовать SMG-3116.
Целевая аудитория
Данный документ будет полезен для инженеров, решающих задачи организации телефонии в операторах связи. Возможность масштабирования и большой список поддерживаемых протоколов позволяют использовать предложенные схемы для решения широкого круга задач.
Примечания и предупреждения

Подсказки содержат небольшие пояснения, помогающие быстрее освоить работу с оборудованием, или дополнительную информацию.

Примечания содержат важную информацию о настройке оборудования.

Предупреждения информируют пользователя о ситуациях, которые могут нанести вред, привести к некорректной работе системы или потере данных.
Глоссарий
FXO — Foreign eXchange Office — аналоговый интерфейс для подключения к вышестоящему оборудованию к порту FXS.
FXS — Foreign Exchange Station или Subscriber — аналоговый интерфейс для подключения абонентских устройств (телефонных и факсимильных аппаратов, нижестоящих АТС) по медной линии.
FQDN — Fully Qualified Domain Name — полное доменное имя.
PSTN — Public Switched Telephone Network. Синоним ТфОП.
СОРМ-1 — Система Оперативно-Розыскных Мероприятий в рамках приказа Госкомсвязи России № 70 от 20.04.1999 и приказа Минкомсвязи России №268 от 19.11.2012.
СОРМ-3 — Система Оперативно-Розыскных Мероприятий в рамках приказа Минкомсвязи России №86 от 20.03.2006.
АРМ — Автоматизированное Рабочее Место.
ТфОП — Телефонная сеть Общего Пользования. Синоним PSTN.
Типовые схемы применения
В линейке продуктов компании Eltex представлен широкий спектр программного обеспечения и телекоммуникационного оборудования, предназначенного для построения автоматизированных телефонных станций (АТС). Решения Eltex охватывают весь необходимый инструментарий — от базовых компонентов до комплексных систем, позволяющих реализовать телефонию любой сложности и масштаба.
Благодаря гибкости и масштабируемости предлагаемых решений, на базе продуктов Eltex можно создать как небольшую сельскую АТС с ограниченным числом абонентов, так и мощный международный центр коммутации, обслуживающий тысячи одновременных соединений. Компания обеспечивает полный цикл оснащения: от аппаратных шлюзов и коммутаторов до программных коммутаторов (Softswitch) и систем управления, что позволяет выстраивать интегрированные инфокоммуникационные сети с требуемым набором сервисов и уровнем резервирования.
Рассмотрим некоторые из схем применения решений Eltex для построения телефонных сетей различного масштаба и назначения. Каждая из них демонстрирует, как унифицированная линейка оборудования и ПО позволяет гибко адаптировать инфраструктуру под конкретные задачи заказчика — от локальных нужд небольшого предприятия до требований крупных операторов связи.
Сельская АТС
В этом сценарии используется оборудование и ПО Eltex (например, VoIP‑шлюзы, терминалы оптических линий, абонентские оптические терминалы) для организации телефонной связи в малонаселённых районах. Типовая схема представлена на Рисунке 1.
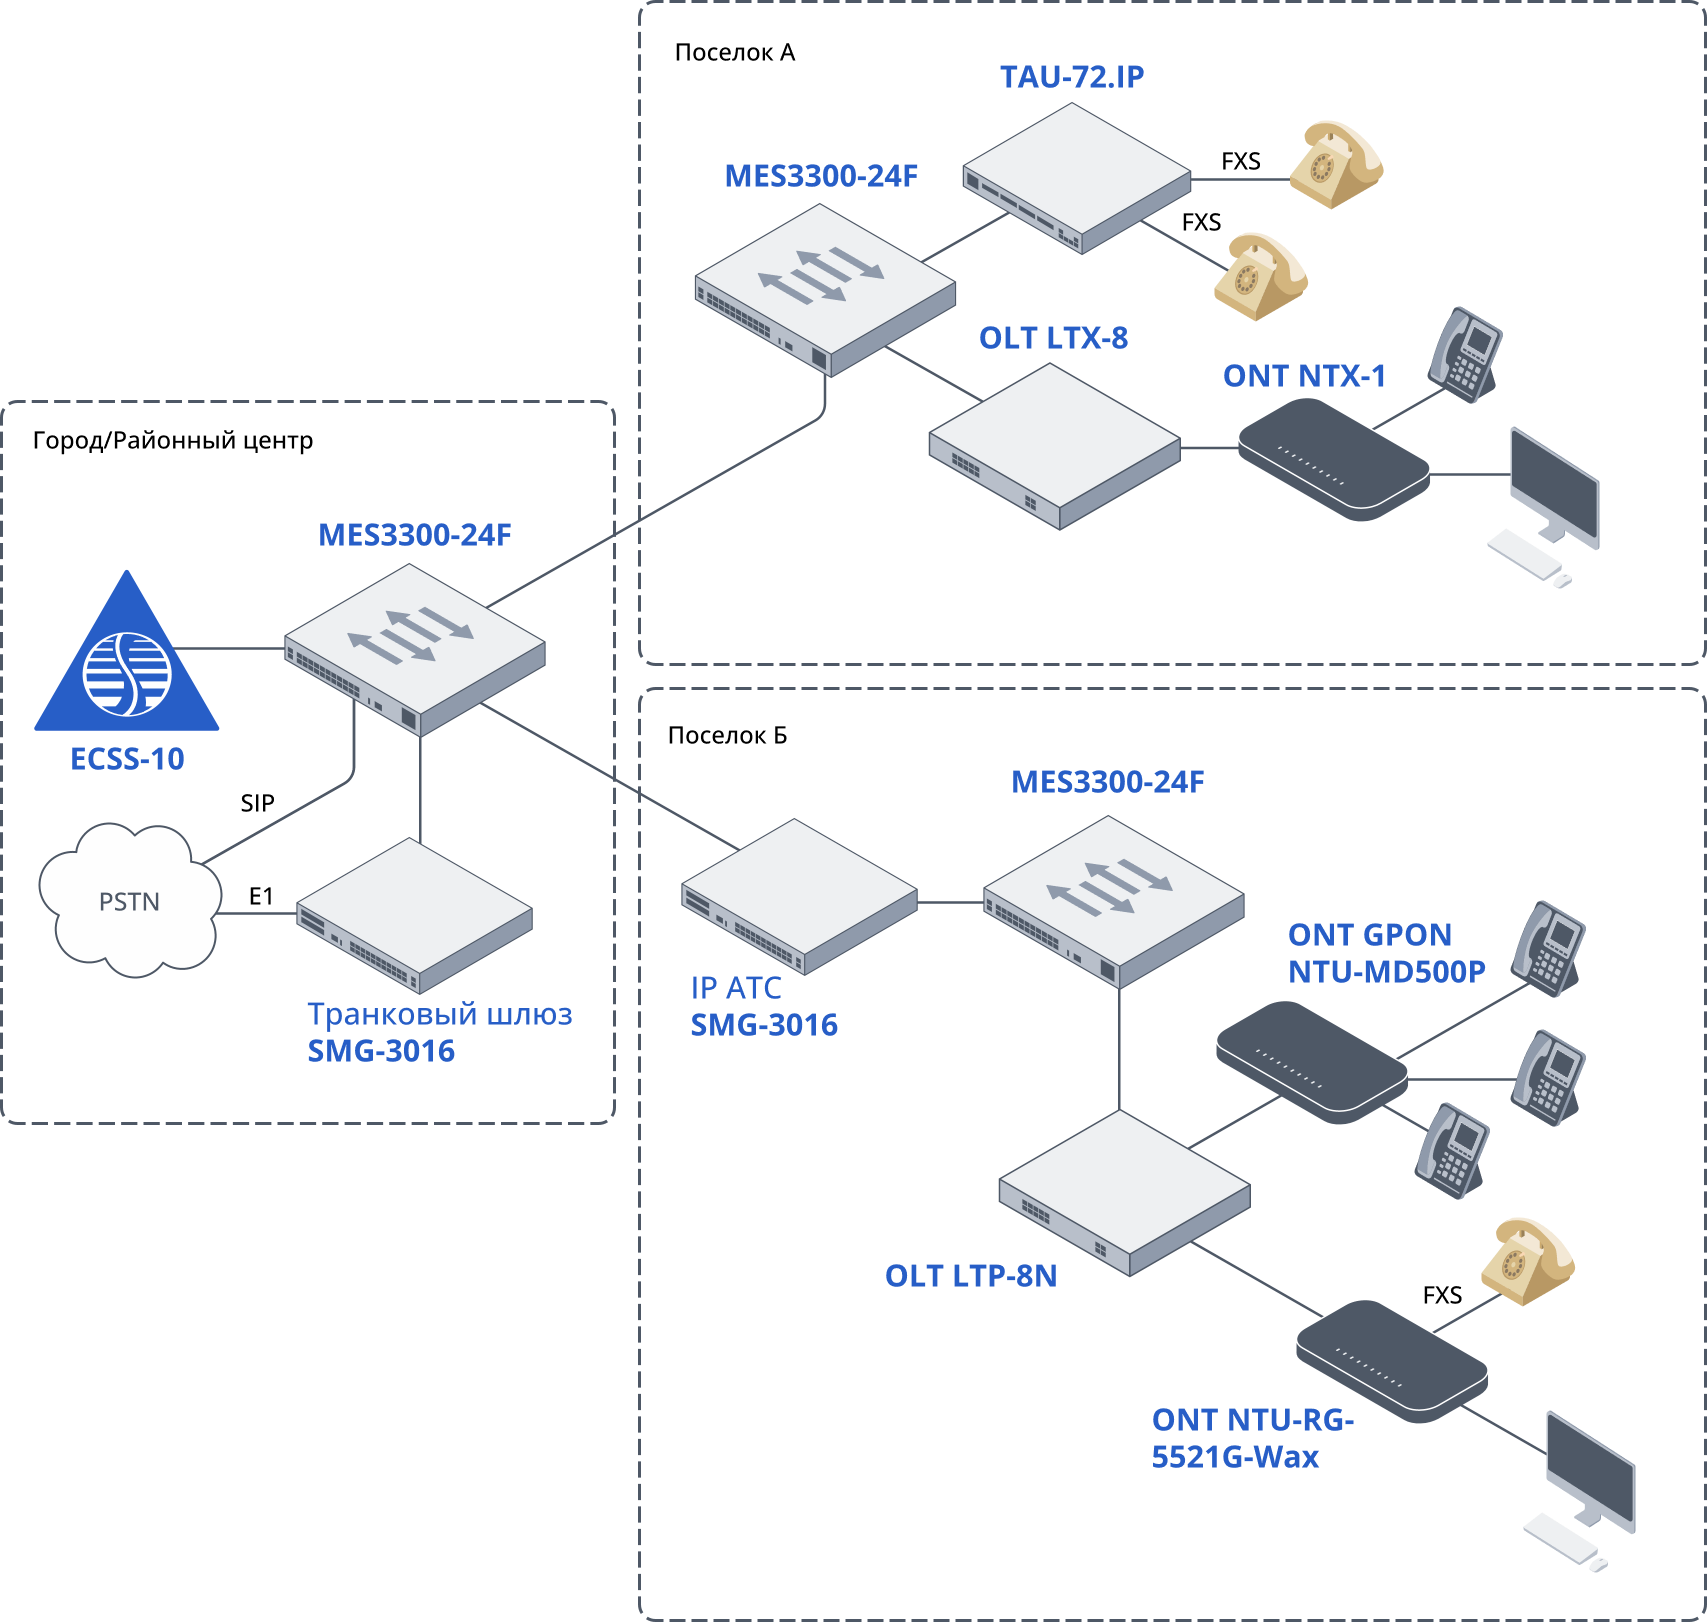
Рисунок 1. Сельская АТС
Типовое решение состоит из:
- Центрального узла, располагающегося в городе или районном центре. В центральном узле используется IP АТС ECSS-10 Softswitch, от которой по IP-каналам, используя протокол SIP, или по каналам E1 через транковые шлюзы SMG, осуществляется подключение в сеть телефонии общего пользования.
В небольших инсталляциях в качестве центрального узла может выступать IP АТС серии SMG (SMG-200, SMG-500, SMG-3016, SMG-3116). - Узлов в населенных пунктах, подключаемых к центральному узлу преимущественно по оптическим линиям и содержащих оборудование для подключения абонентов:
- Абонентские шлюзы серии TAU (TAU-72.IP, TAU-36.IP и т. д.) для подключения аналоговых абонентов по медным линиям длиной до 6 км;
- Терминалы оптической линии (OLT) для подключения абонентских оптических терминалов (ONT) по оптическим линиям связи с использованием технологии PON;
- ONT различных моделей, позволяющие подключать как аналоговые телефонные аппараты через порт FXS, так и SIP-телефоны через Ethernet.
- В крупных населенных пунктах могут быть установлены IP ATC серии SMG в режиме узла выживания для обеспечения внутрипоселковой телефонной связи в случае пропадания связи с центральным узлом.
Городская АТС
В этом сценарии используется оборудование и ПО Eltex (например, VoIP‑шлюзы, терминалы оптических линий, абонентские оптические терминалы) для организации телефонной связи в густонаселенных районах, таких как города. Типовая схема представлена на Рисунке 2.
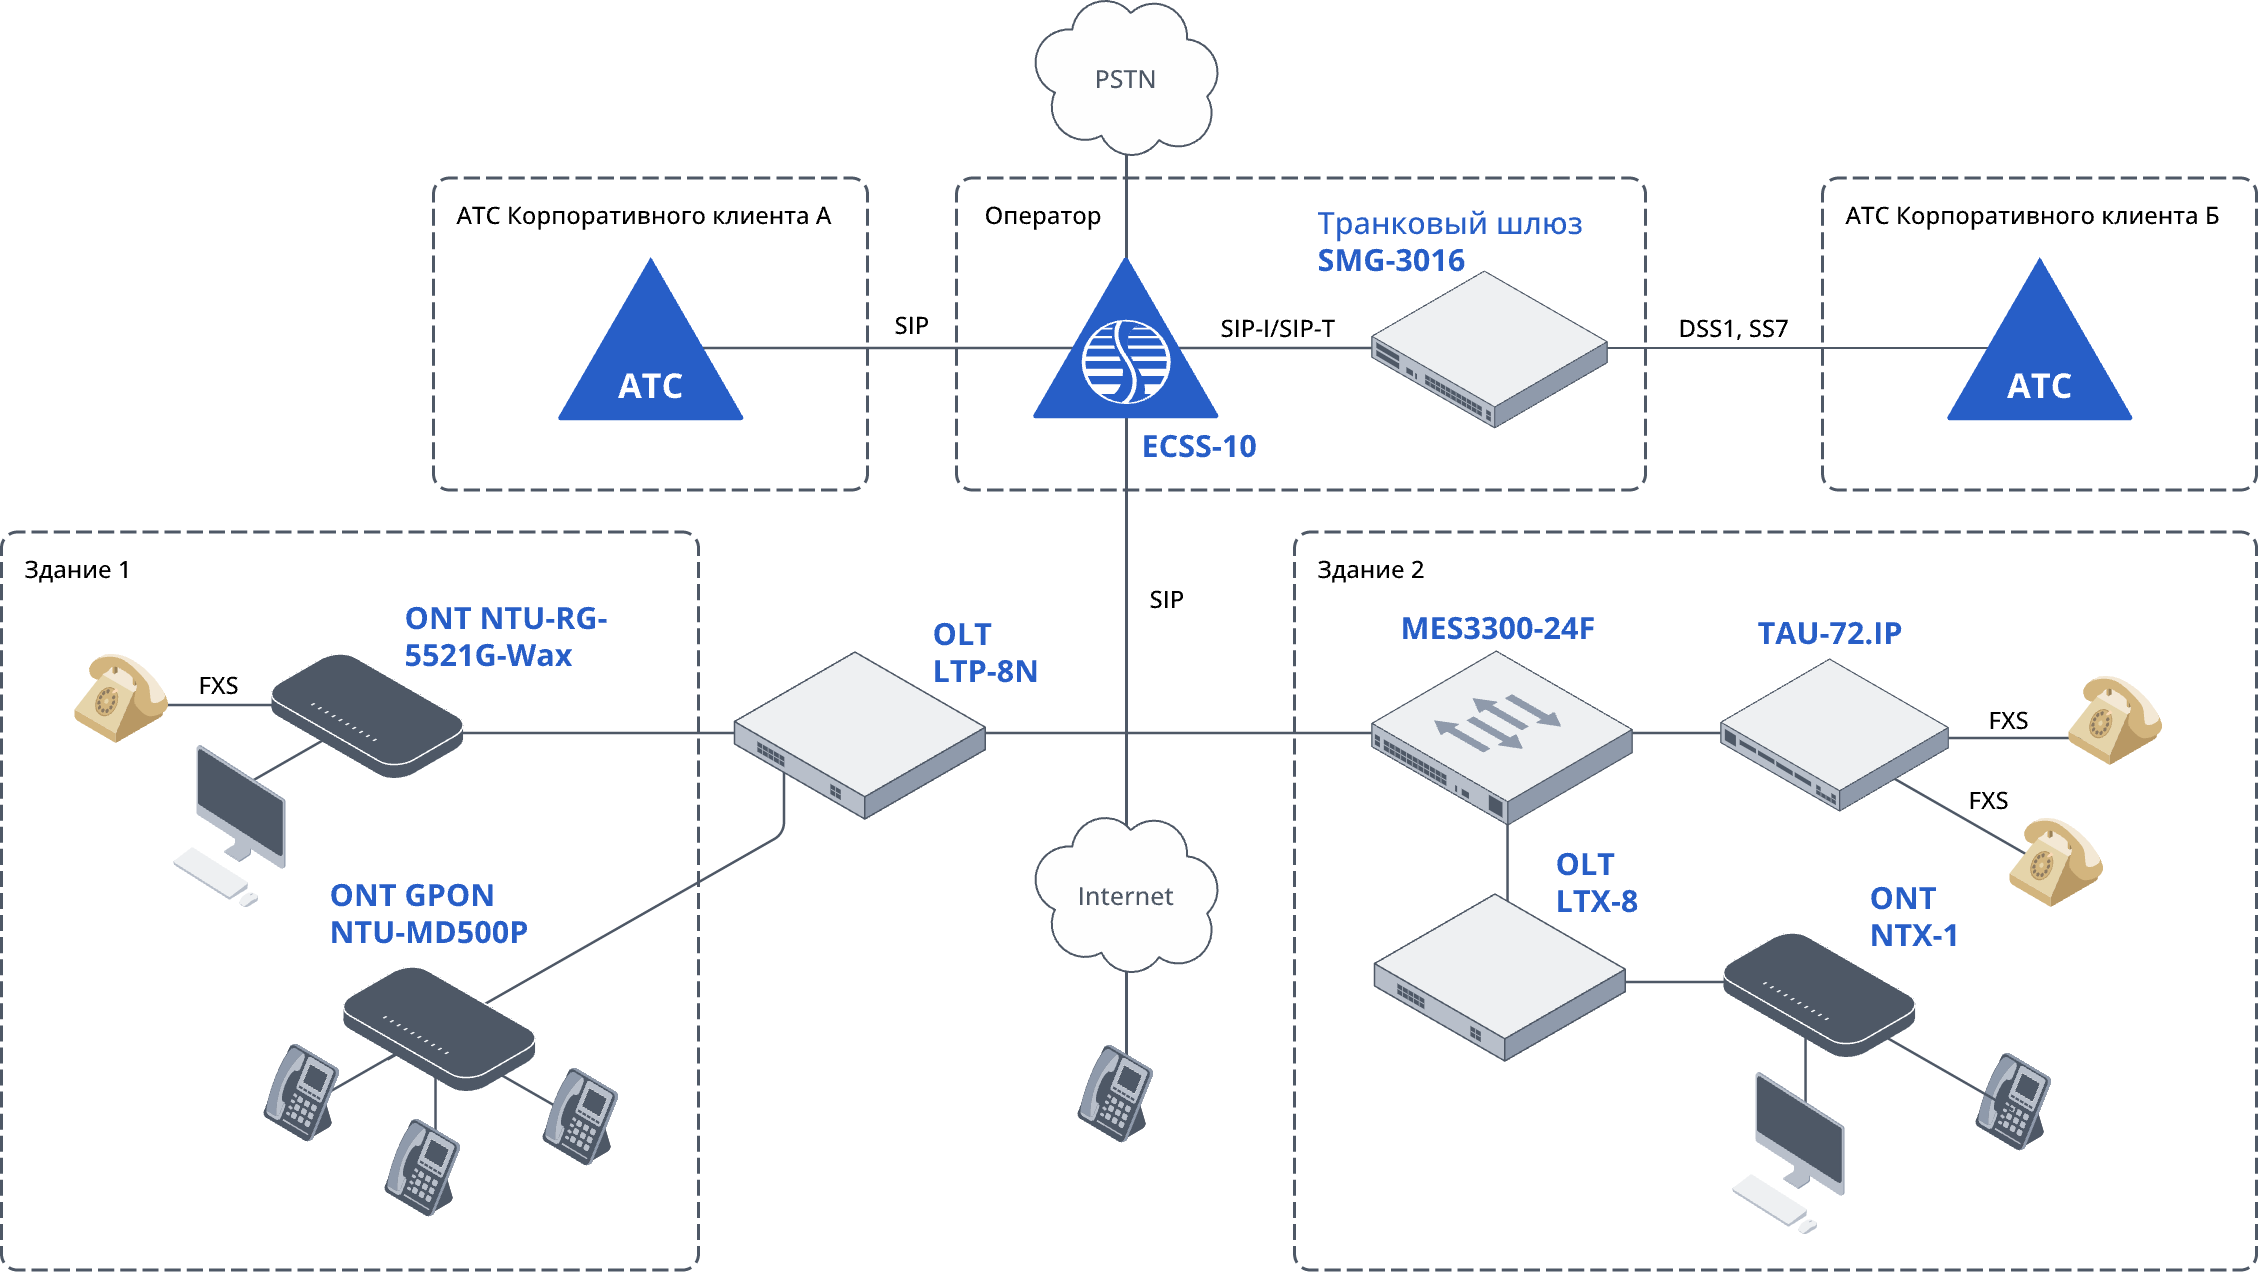
Рисунок 2. Городская АТС
Ядром телефонии оператора в данном решении выступает ECSS-10 Softswich.
Корпоративные клиенты, имеющие собственные АТС, подключаются к ядру с использованием протокола SIP через сеть IP или по протоколам DSS1 или SS7 (ОКС-7) через потоки E1, организуемые посредством транкового шлюза серии SMG.
Клиенты без собственной АТС могут подключаться через пассивную оптическую сеть (PON), через сеть IP/Ethernet оператора или через сеть Internet.
Для подключения аналоговых абонентских терминалов могут быть использованы абонентские шлюзы серии TAU.
Оконечно-транзитный узел связи (комбинированная АТС)
В этом сценарии используется оборудование и ПО Eltex (например, ECSS-10 Softswitch, абонентские и транковые шлюзы) для обслуживания как транзитного телефонного трафика, так и собственных абонентов. Типовая схема представлена на Рисунке 3.
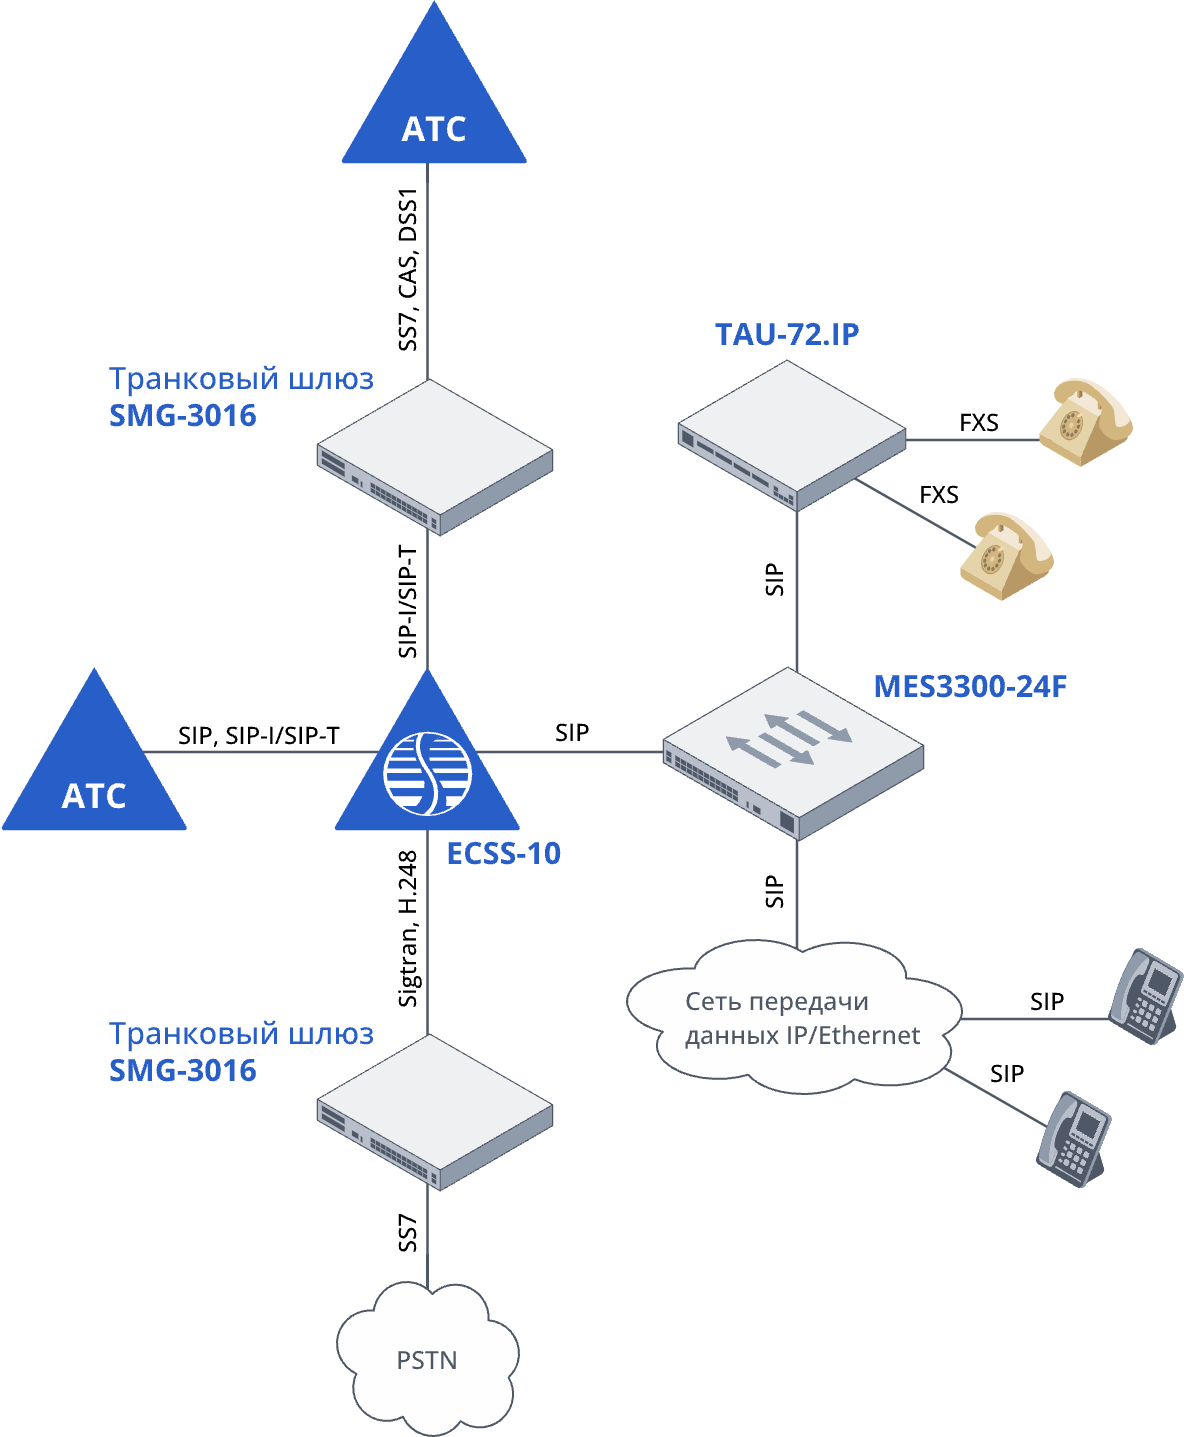
Рисунок 3. Оконечно-транзитный узел связи
Ядром оконечно-транзитного узла связи (ОТУС) является IP АТС ECSS-10 Softswitch.
Для подключения к внешним АТС и телефонной сети общего пользования можно использовать непосредственно протоколы SIP, SIP-I, SIP-T.
При необходимости возможно подключение, например, по протоколу ОКС-7 (SS7) через транковый шлюз SMG-3016 или SMG-3116. Для реализации сигнализации между SMG-3016/SMG-3116 и Softswitch может быть использован протокол Sigtran. Для управления шлюзом — протокол H.248.
В то же время узел связи может обслуживать и собственных абонентов. Подключение абонентов возможно как напрямую по протоколу SIP, так и через абонентские шлюзы серии TAU.
Зоновый узел связи
Высокая надёжность платформы ECSS-10, которая является основным требованием к узлам связи подобного уровня, обеспечивается модульностью, кластеризацией на наборе доступных вычислительных ресурсов и динамическим распределением нагрузки между компонентами системы. Строгое соответствие существующим рекомендациям и стандартам в области IP-телефонии обеспечивает совместимость комплекса ECSS-10 с большинством платформ других производителей, обеспечивая тем самым простоту инсталляции и минимальные сроки запуска системы в коммерческую эксплуатацию. Поддержка различных механизмов маршрутизации вызовов позволяет гибко создавать индивидуальные сценарии обработки соединений. Типовая схема представлена на Рисунке 4.
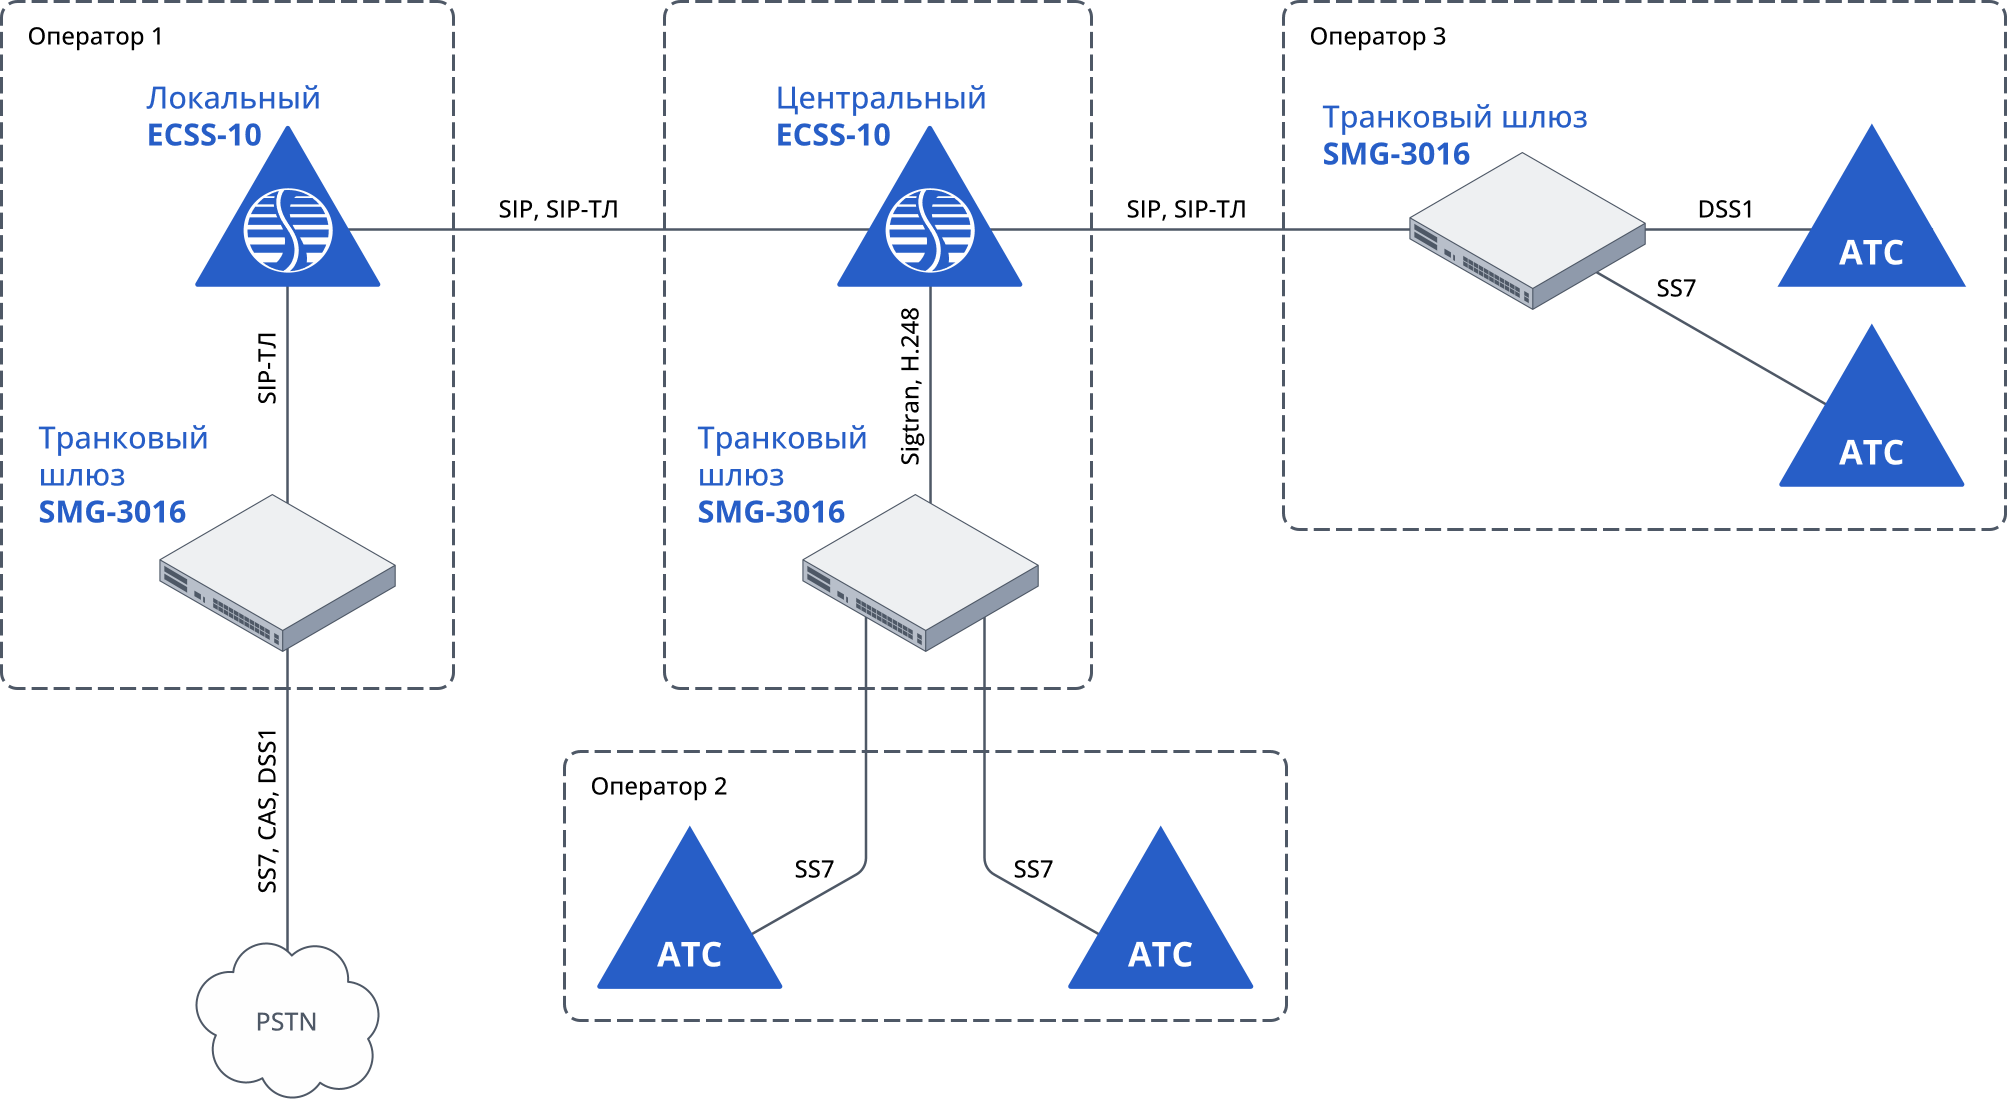
Рисунок 4. Зоновый узел связи
Зоновый узел связи базируется на платформе IP‑АТС ECSS‑10 Softswitch.
Интеграция с внешними автоматическими телефонными станциями и телефонной сетью общего пользования осуществляется посредством протоколов SIP, SIP‑I и SIP‑T. В случае необходимости подключения по протоколу ОКС‑7 (SS7) задействуется транковый шлюз SMG‑3016.
Сигнальное взаимодействие между SMG‑3016/SMG-3116 и Softswitch реализуется через протокол Sigtran, а управление транковым шлюзом выполняется по протоколу H.248.
SaaS-платформа (Виртуальные АТС)
Возможность логического разделения ресурсов комплекса ECSS-10 позволяет использовать его в качестве облачной платформы для предоставления виртуальных АТС с поддержкой широкого набора сервисов (в том числе видеосвязи и видео-конференц-связи). Оператору/сервис-провайдеру предоставляется гибкий инструментарий для разработки индивидуальных сервисов. Типовая схема представлена на Рисунке 5.
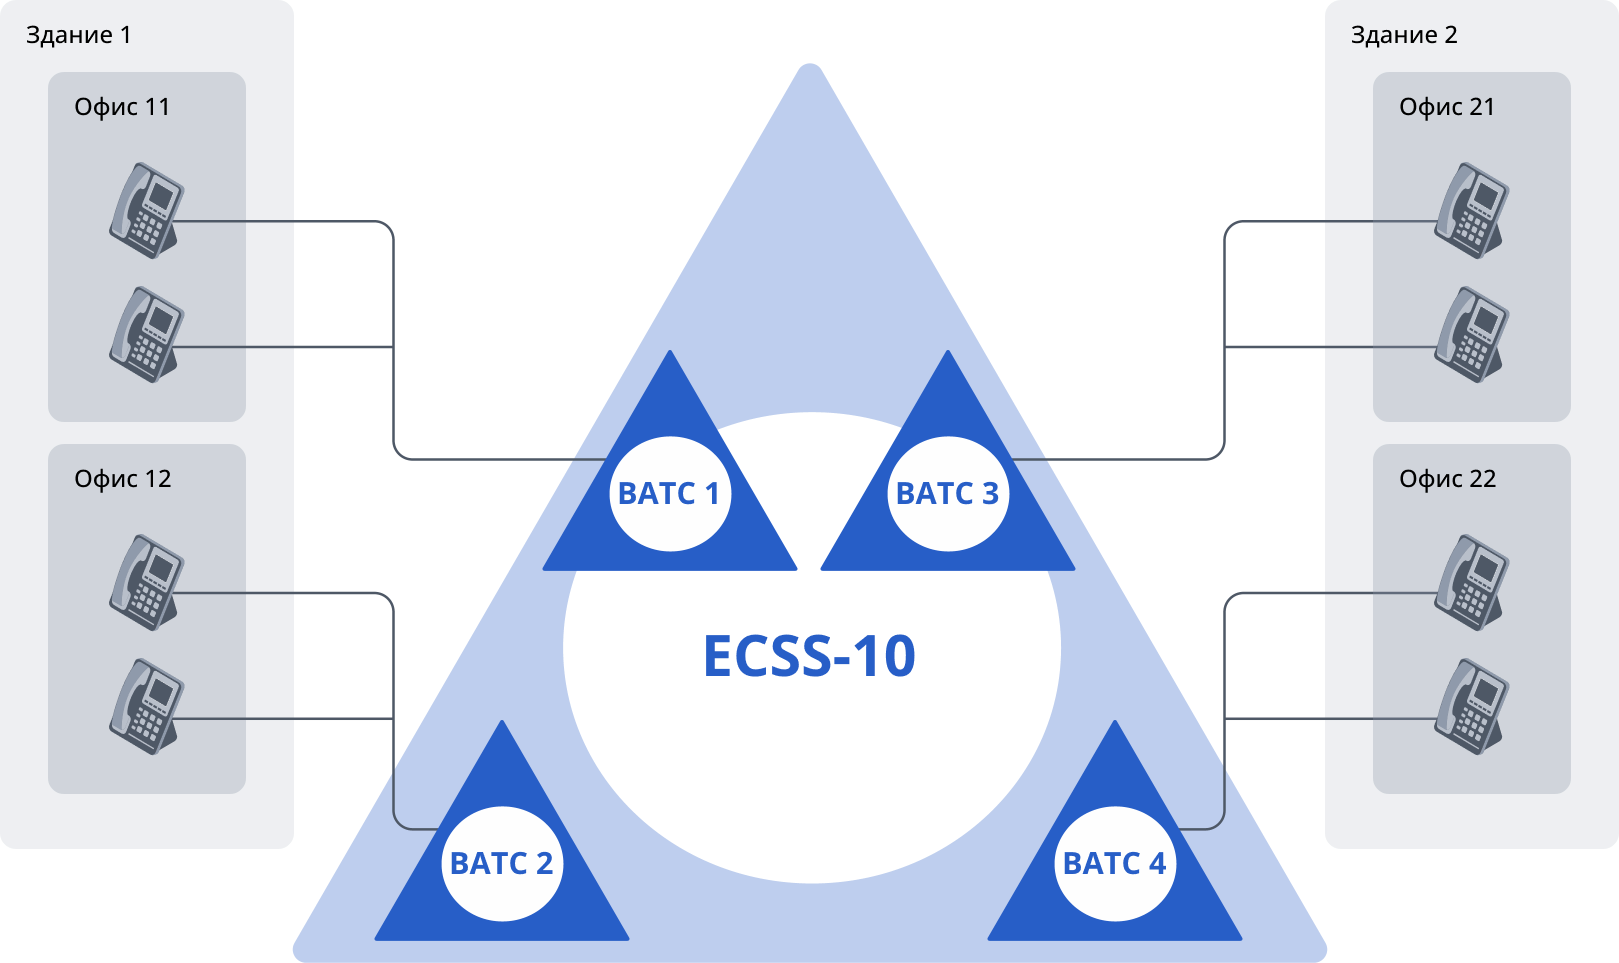
Рисунок 5. Виртуальные АТС (SaaS-платформа)
Сервис виртуальных АТС позволяет создавать выделенные АТС с собственными планами нумерации, собственными наборами сервисов и внешних соединений. Подробное описание сервиса можно найти в разделе "Виртуальная АТС" этого гайда.
Сертификаты
IP АТС Eltex имеют все необходимые сертификаты для работы в качестве УПАТС, САТС, ГАТС, КАТС, МТС, МЦК. Имеется сертификаты об утверждении типа средств измерений на систему измерения длительности соединений.
Полный список сертификатов находится на официальном сайте компании:
Виртуальная АТС
ECSS-10 Softswich поддерживает создание сервиса виртуальных АТС. Это позволяет обеспечить на одном программно-аппаратном комплексе подключение абонентов в разные обособленные, выделенные АТС с приватными диалпланами, набором сервисов, биллингом. Система доменов и гибкая система разграничения прав доступа позволяют оператору связи выполнять функции хостинга АТС для сторонних заказчиков. Клиенты получают современные VoIP-услуги без необходимости нести затраты на установку и поддержку аппаратной PBX.
Операционное управление виртуальной АТС можно полностью или частично передать администратору клиента. При этом количество алиасов, максимальное количество одновременных вызовов и прочие ограничения для виртуальной АТС задаются администратором ECSS-10.
В терминах ECSS-10 сущность виртуальной АТС называется "Домен". Количество доменов на ECSS-10 лицензионно и программно не ограничено. Количество абонентов в домене может быть любым, от двух-трёх до максимального количества, не превышая в сумме доступное количество абонентских лицензий. Возможно создание транспортных доменов, вообще не содержащих абонентов.
Для связи между доменами применяется программная сущность "Бридж", являющаяся функциональным аналогом SIP-транка, но без необходимости использования IP-интерфейсов. С помощью бриджей и планов нумерации/модификации возможно организовать как полносвязную, так и частичносвязную или иерархическую структуру связи между доменами. При необходимости возможно создание полностью изолированных доменов.
Планы нумерации внутри доменов могут пересекаться друг с другом. В таком случае для осуществления звонков между доменами можно использовать систему префиксов или систему подмены части номера. Например, существует домен А с номерами 200-399 и домен Б с номерами 300-499. Рассмотрим несколько вариантов решения.
Осуществление звонков между доменами
Через префикс выхода и код домена
- Создается транспортный домен Т.
- В доменах А и Б настраивается маршрутизация в домен Т по префиксу выхода. Например, 9.
- В транспортном домене настраивается маршрутизация в домены по коду. Например, код 01 для домена А и код 02 для домена Б.
- При маршрутизации в оконечный домен номер вызываемого абонента модифицируется до внутреннего отбрасыванием префикса и кода.
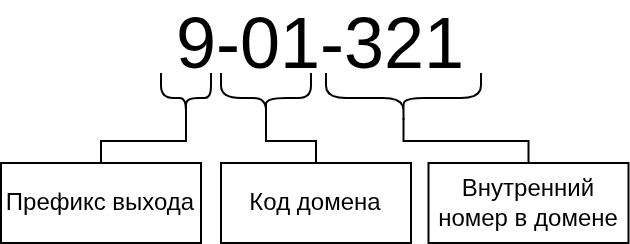
Рисунок 6. Пример набора номера при вызове из домена Б в домен А
Такой способ, кроме прочего, позволит попадать по одинаковому номеру в домен А как из домена Б, так и из домена А.
Также коды доменов могут помочь при маршрутизации входящих вызовов.
План кодов доменов рекомендуется продумывать на начальной стадии внедрения АТС. В противном случае может возникнуть ситуация, при которой абонентам, уже находящимся в системе доменов, придётся менять свои привычки по набору номеров вызовов за пределы домена.
Через подмену части номера
- Между доменами А и Б создается прямой бридж.
- В домене А настраивается маршрутизация в домен Б для номеров, начинающихся на цифру 4 (формата 4хх).
- В домене Б настраивается маршрутизация в домен А для номеров, начинающихся на цифру 2 (формата 2хх).
- В обоих доменах для номеров формата 5хх настраивается маршрутизация в другой домен с заменой первой цифры 5 на цифру 3.
Такой способ не требует транзитного домена и позволяет набирать меньше цифр (всегда три вместо шести для вызова в другой домен), но требует ведения собственного телефонного справочника для "чужого" домена.
Изменением плана нумерации
Оптимальным с точки зрения конечного результата будет изменение планов нумерации для предотвращения пересечения номеров в разных доменах. Самый простой для восприятия клиентами способ — это добавление в начало номера уникальной цифры или нескольких цифр. Другой путь — полное изменение плана нумерации.
SMG-3016/SMG-3116 как операторская АТС
IP АТС на базе гибридных платформ SMG-3016/SMG-3116 обладает надежностью операторского класса и может быть использована как полноценная АТС у небольшого оператора связи. IP АТС SMG-3016/SMG-3116 имеет все необходимые сертификаты, имеет возможность работать с СОРМ и системой Антифрод.
Гибридные платформы SMG
Особенности платформы SMG-3016
Гибридная платформа SMG-3016 — устройство, на базе которого возможно решение различных задач, таких как: создание транкового шлюза, IP АТС или пограничного контроллера сессий.
Особенности платформы SMG-3116
Гибридная платформа SMG-3116 — устройство, на базе которого возможно решение различных задач, таких как: создание транкового шлюза или IP АТС.
SMG-3116 пришла на замену гибридной платформе SMG-1016M. Обладая сходной производительностью SMG-3116 имеет некоторые конструктивные отличия:
- Раздельные порты порты для подключения потоков E1 в формате RJ-48 (8P8C);
- Отдельный интерфейс OOB для подключения к сети управления;
- Отдельные порты синхронизации TDM;
- Дополнительный USB-порт;
- Выведенные на переднюю панель слоты для HDD/SSD-накопителей;
- Вентиляторы системы охлаждения с горячей заменой.
Общие характеристики гибридных платформ SMG-3016/SMG-3116
Платформы имеют модульную структуру, благодаря чему возможно собрать оконечное устройство под конкретные нужды, а также наращивать ёмкость устройства по мере необходимости.
SMG-3016 и SMG-3116 имеют слоты для установки двух блоков питания. Имеются блоки питания как на 220 В переменного тока, так и на 48/60 В постоянного тока. Блоки питания можно комбинировать.
Поддержка потоков E1 реализована в субмодулях C4E1. Каждый субмодуль обеспечивает работу четырех потоков. Всего может быть установлено до четырех субмодулей. Если функциональность устройства не предусматривает работу с потоками E1, (например, в качестве IP АТС), устройство может поставляться без субмодулей C4E1.
Для кодирования аудиопотока используются VoIP-субмодули. На данный момент актуальны модули SM-VP-M300, которые могут обрабатывать до 128 потоков в кодеке G.711 (A/U) с временем пакетизации 20-60 мс. Более сложные кодеки требуют большей вычислительной мощности и могут быть обработаны модулем SM-VP-M300 в меньшем количестве.
Количество VoIP-каналов, поддерживаемых субмодулем, в зависимости от типа кодека, указано в таблице ниже.
TDM-каналов на 1 субмодуль — 128.
Трехсторонних конференций на 1 субмодуль — 27.
| Кодек | Время пакетизации, мс | Количество каналов |
|---|---|---|
| G.711 (A/U) | 20-60 | 128 |
| G.711 (A/U) | 10 | 112 |
| G.729 A | 20-80 | 72 |
| G.729 A | 10 | 62 |
| G.723.1 (6.3 Kbps, 5.3 Kbps) | 58 | |
| G.726 | 20 | 98 |
| G.726 | 10 | 88 |
| Т.38 | 84 |
Для работы в SMG-3016 и SMG-3116 должен быть установлен хотя бы один VoIP-субмодуль.
Устройство можно настраивать и управлять им как через встроенный web-интерфейс, так и через интерфейс командной строки.
Схема применения
На Рисунке 7 представлена общая схема применения SMG-3016 в качестве IP АТС небольшого оператора связи. Схема применения SMG-3116 будет абсолютно аналогична.
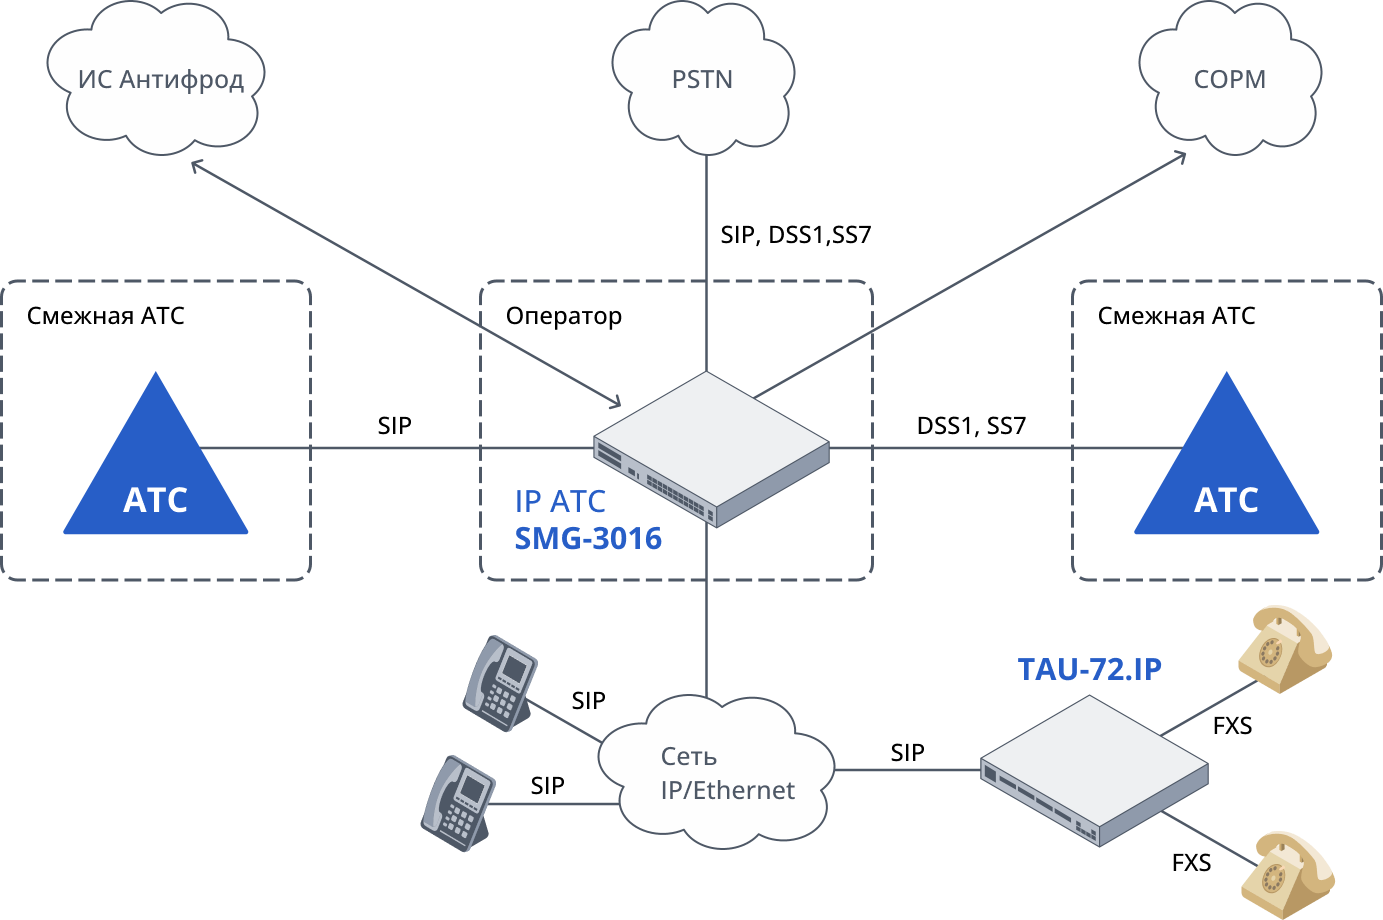
Рисунок 7. Общая схема применения IP АТС SMG-3016
Ядром телефонии выступает IP АТС на базе гибридной платформы SMG-3016. Она может отправлять информацию в СОРМ и взаимодействовать с системой "Антифрод".
Абонентские IP-телефоны могут подключаться к IP АТС непосредственно по протоколу SIP через сети Ethernet оператора. Для подключения аналоговых абонентов рекомендуется использовать абонентские шлюзы, такие как TAU-72.IP. Шлюзы могут быть установлены как рядом с IP АТС, так и на удаленных площадках, связанных с ядром по протоколу IP.
Гибридная платформа SMG-3016 оснащена шестнадцатью портами E1 и поддерживает до 768 каналов VoIP, что позволяет осуществлять стыки со смежными АТС (включая стык с ТфОП) как про протоколу SIP, так и по протоколам ОКС-7 и PRI.
Абонентские подключения также возможны по SIP. Для подключения аналоговых абонентских терминалов рекомендуется использовать абонентские шлюзы серии TAU (например, TAU-72.IP).
Функциональные возможности
- ДВО. Поддерживается широкий список дополнительных услуг, таких как переадресация и удержание вызова, голосовая почта, и т. д., что позволяет предоставлять клиентам не только базовую услугу телефонной связи, но и дополнительные функции.
- Транскодирование. Поддерживается транскодирование между разными аудиокодеками, что позволяет обслуживать абонентов с различным оконечным оборудованием и максимально эффективно использовать имеющиеся каналы связи.
- Биллинг. Обеспечивается выгрузка биллинговой информации в виде CDR-файлов и через RADIUS-аккаунтинг. Реализована поддержка различных биллинговых систем, таких как Hydra Billing, LANBilling, PortaBilling, NetUP, BGBilling.
- Безопасность. В IP АТС SMG-3016/SMG-3116 имеются динамический и статический брандмауэр, черные и белые списки IP-адресов. Комбинация этих инструментов позволяет избежать использования IP АТС нелегитимными клиентами.
Ограничения
В отличие от IP АТС ECSS-10 Softswitch, АТС на базе SMG-3016/SMG-3116 обладает некоторыми ограничениями. Основные из них:
- Максимально поддерживается 3000 абонентов IP АТС для SMG-3016 и 2000 абонентов IP АТС для SMG-3116. Это ограничение не распространяется на количество абонентов других PBX, использующих SMG-3016/SMG-3116 только как транзит.
- Одно устройство SMG-3016/SMG-3116 поддерживает до 16 потоков E1. Стекирование SMG-3016/SMG-3116 позволяет увеличить количество E1. Однако в стеке лишь одно устройство будет работать как мастер, и вся нагрузка по обработке сигнализации ляжет на это устройство. Соответственно, увеличение количества устройств не увеличит количество обработанных вызовов в секунду.
- Отсутствует возможность работы в кластере "active+active", есть только резервирование по схеме "active+backup". В таком режиме при выходе из строя головного устройства текущие вызовы разорвутся, но обслуживание абонентских устройств и транков будет возобновлено на резервном устройстве. Могут быть зарезервированы не только SIP-транки, но и потоки E1.
- На SMG-3016/SMG-3116 поддерживается меньшее количество ДВО, чем на ECSS-10 Softswitch.
- Основным ограничением SMG-3116 может стать невысокое количество доступных одновременных вызовов — до 24 cps при наличии лицензии.
Каналы E1
Не все взаимодействия между АТС возможно организовать по протоколу IP. В некоторых случаях применяются каналы с использованием технологии TDM (Time Division Multiplexing). Для сопряжения сетей VoIP и TDM используются транковые шлюзы.
В линейке продуктов Eltex имеются транковые шлюзы на 1, 2, 4 потока E1 (SMG-2/SMG-4) и транковые шлюзы на 16 потоков E1 (SMG-3016/SMG-3116).
В документе под транковым шлюзом или SMG подразумевается SMG-3016 или SMG-3116.
Основное назначение транковых шлюзов — проключение каналов связи между сетями TDM и сетями с коммутацией пакетов в любом направлении.
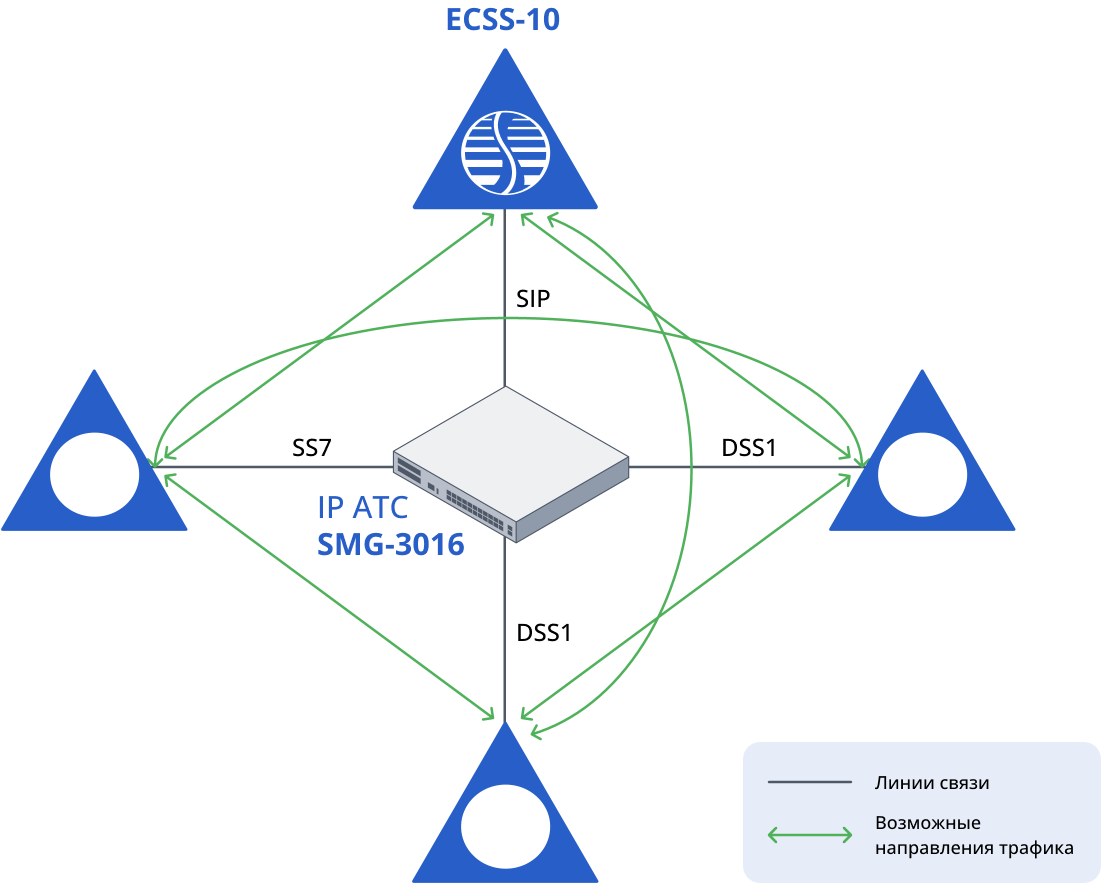
Рисунок 8. Возможные направления обмена трафиком через транковый шлюз
Транковые шлюзы SMG-3016 и SMG-3116 позволяют прозрачно пропускать трафик DSS1 (Q.931) и SS7 поверх IP-сетей от точки присоединения потока Е1 до точки терминации сигнального трафика, например до ECSS-10 Softswitch. Есть возможность также перекладывать трафик из одного потока E1 в другой.
Схема использования
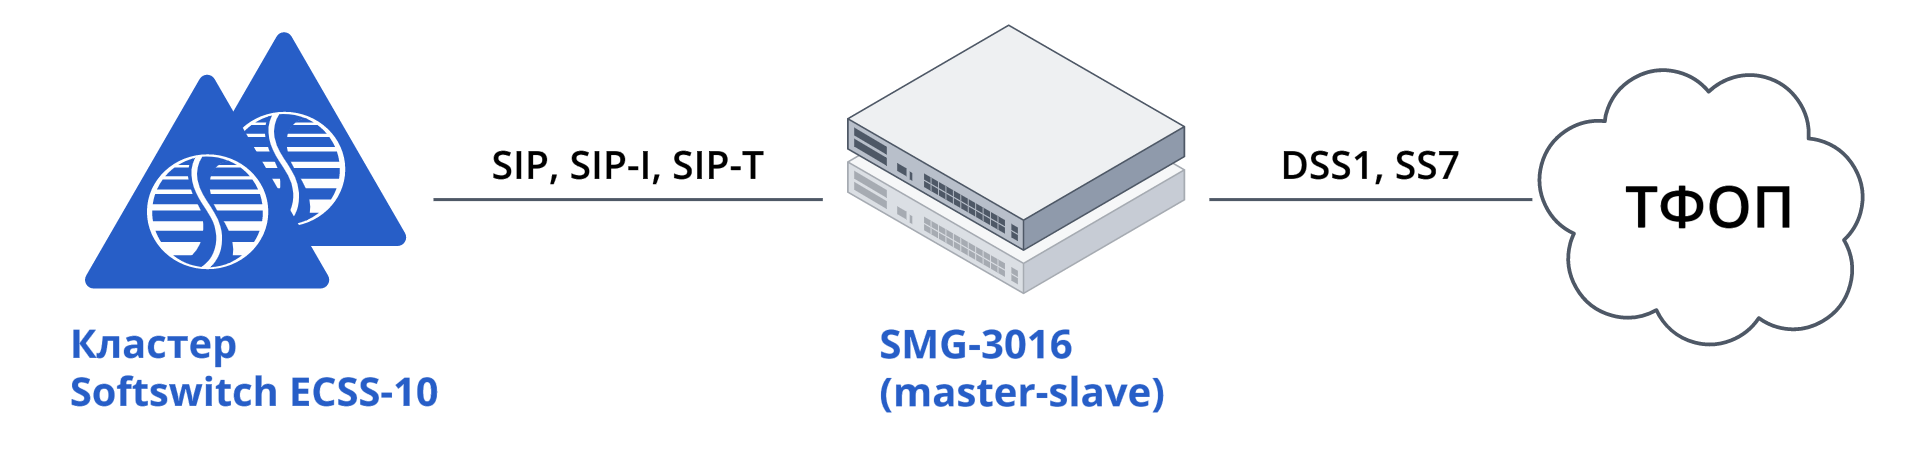
Рисунок 9. Схема использования транковых шлюзов SMG-3016
Транковые шлюзы SMG подключаются к IP АТС ECSS-10 Softswitch через сеть передачи данных по протоколу SIP. SMG через интерфейсы E1 подключается к оборудованию противоположной стороны.
SMG-3016 или SMG-3116 может использоваться как одиночное устройство, так и в режиме резервирования. Принцип работы заключается в том, что резервирующее устройство находится в спящем режиме (Slave), не неся никаких функций и не имея своего IP-адреса в сети, постоянно наблюдает за основным устройством (Master) и, как только Master выходит из строя Slave, принимает все функции на себя, полностью заменяя вышедшего из строя Master. Для полного дублирования функции резервирующее устройство постоянно получает от основного актуальную конфигурацию и другие необходимые для работы файлы.
После смены старшинства в случае аварии либо вручную все установленные соединения будут разрушены. Вызовы, которые обслуживал предыдущий Master, завершаются, все новые вызовы начинает обслуживать новый Master.
Схема подключения сетевых интерфейсов
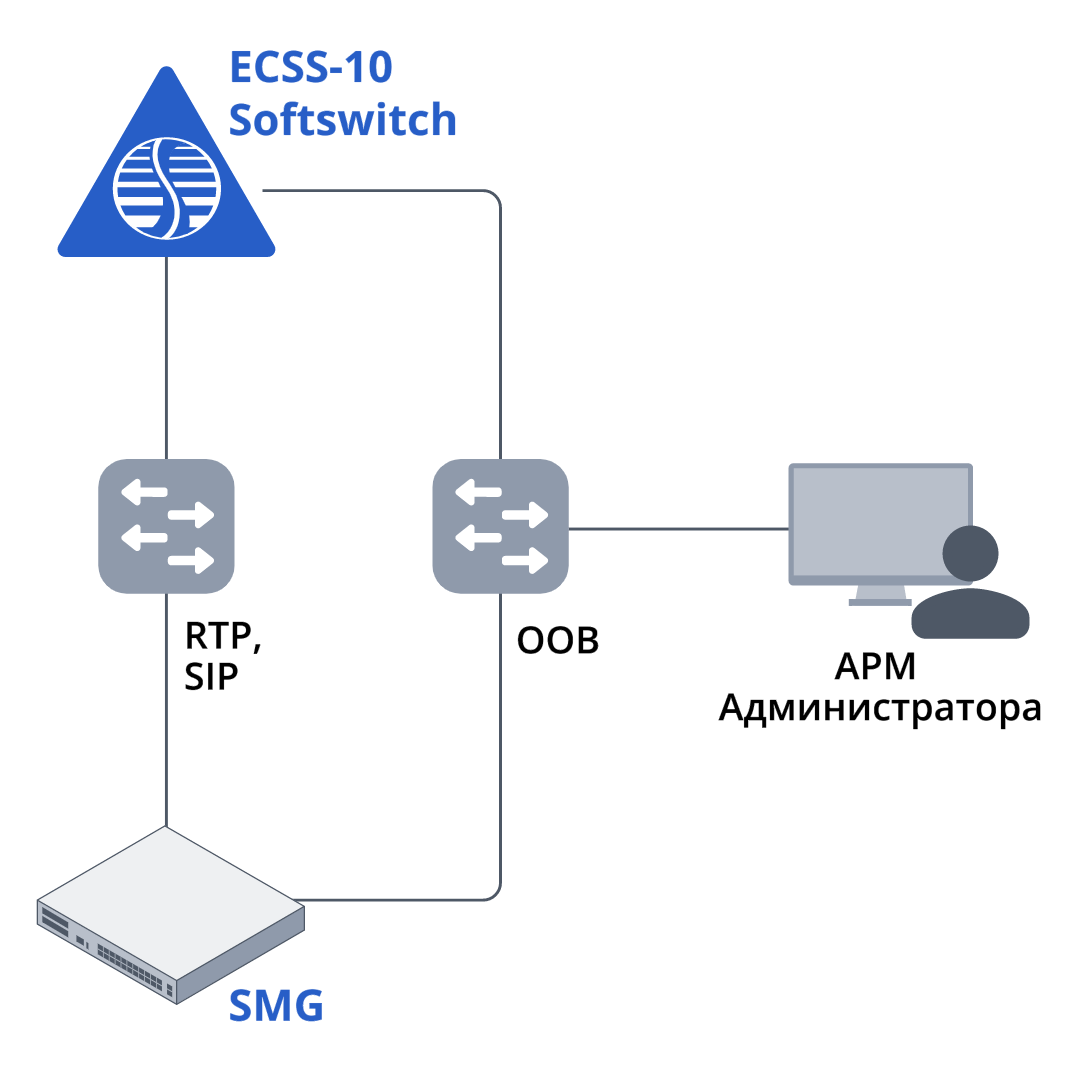
Рисунок 10. Схема подключения сетевых интерфейсов транковых шлюзов SMG-3016/SMG-3116
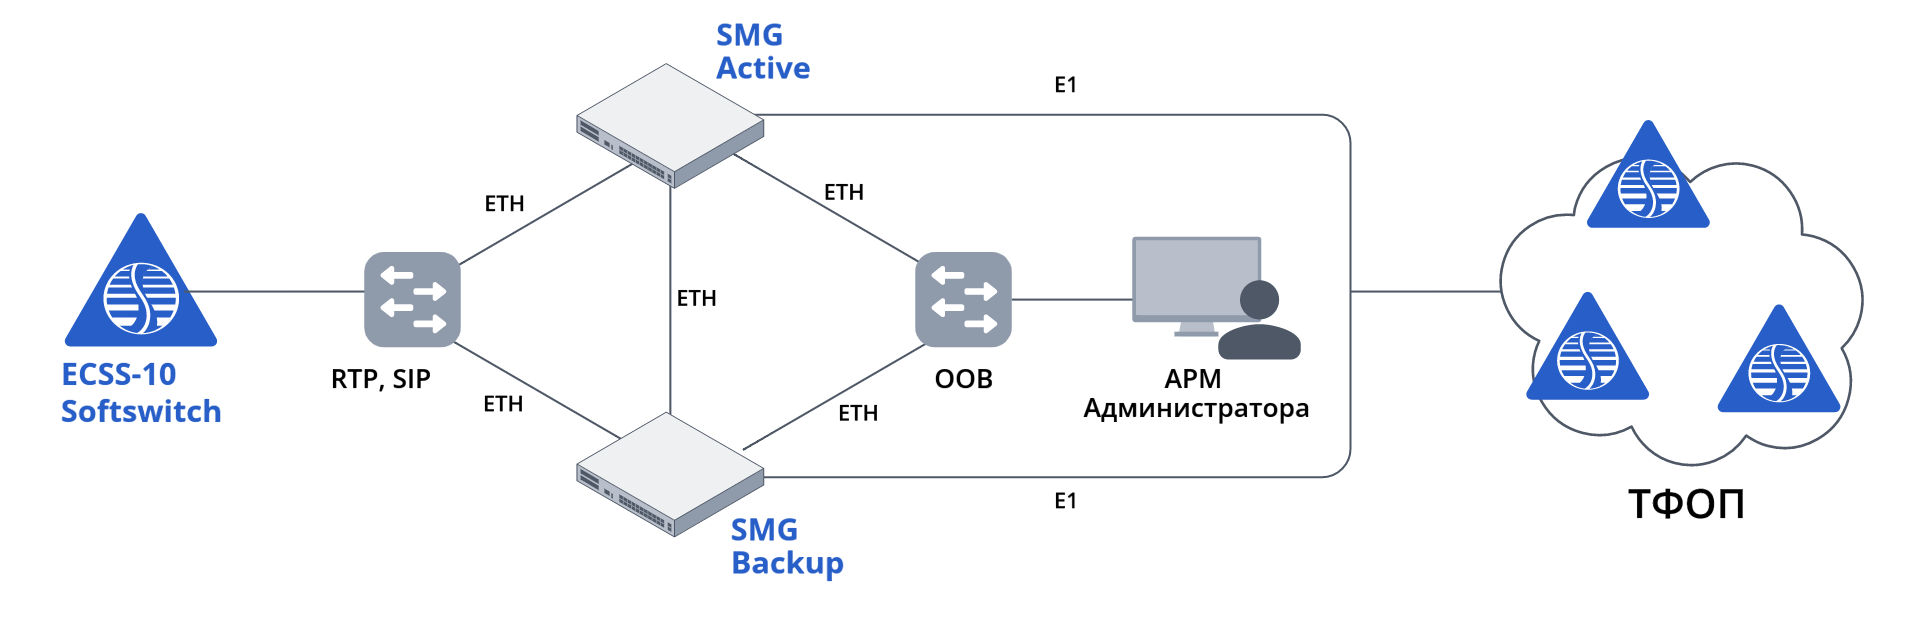
Рисунок 11. Схема подключения транковых шлюзов SMG-3016/SMG-3116 в режиме облегченного резерва
Шлюзу SMG необходим доступ до серверов IP АТС ECSS-10 Softswitch по протоколам SIP и RTP. Эту связь можно организовать в одном или двух разных VLAN. Управление рекомендуется выносить в отдельную сеть. Для управления на SMG-3016/SMG-3116 имеется отдельный порт OOB.
При подключении в режиме облегченного резерва между SMG-3016 active и SMG-3016 backup необходимо прямое Ethernet-соединение. Активные промежуточные устройства недопустимы. То же относится и к SMG-3116. Работа в режиме облегченного резерва для разнородных устройств (например, Active — SMG-3016, Backup — SMG-3116) не предусмотрена.
Несмотря на то что резервирующее устройство находится в спящем режиме (Slave), не неся никаких функций и не имея своего IP-адреса в сети интерфейса OOB, рекомендуется подключаться к обоим устройствам, чтобы при выходе основного устройства из строя и смене старшинства сохранить возможность управления, не предпринимая действий по перекоммутации.
В web-интерфейсе конфигурирования SMG-3016/SMG-3116 порт OOB обозначен как eth2.
Настройки
При работе SMG-3016/SMG-3116 в качестве транкового шлюза необходимо произвести необходимые настройки на SMG и на Softswitch.
Настройки SMG
- Общие настройки. Настройки сети и безопасности.
- Настройки SIP-транка до Softswich.
- Настройки в сторону ТфОП. Настройка потоков, транковых групп, транкового направление, плана нумерации.
Общие настройки
- Настроить имена, адреса и сервисы, работающие через интерфейсы. Меню «Настройки TCP/IP» → «Сетевые интерфейсы»;
- Настроить имя хоста, адреса DNS-серверов, порты доступа для ssh и telnet, шлюз по умолчанию. Меню «Настройки TCP/IP» → «Сетевые параметры»;
- Настроить таблицу маршрутизации. Меню «Настройки TCP/IP» → «Таблица маршрутизации»;
- Настроить пароль администратора и, при необходимости, добавить пользователей с правами управления. Верхнее меню «Пользователи: Управление»;
- При необходимости настроить статический брандмауэр. Меню «Безопасность» → «Статический брандмауэр»;
- При необходимости настроить динамический брандмауэр. Меню «Безопасность» → «Динамический брандмауэр»;
- Настроить синхронизацию времени. Меню «Сетевые сервисы» → «NTP»;
- При необходимости настроить мониторинг по SNMP. Меню «Сетевые сервисы» → «SNMP».
Настройка SIP-транка до Softswitch
- Добавить и настроить SIP-интерфейсы до каждой ноды Softswitch. Меню «Маршрутизация» → «Интерфейсы SIP»;
- Для каждого SIP-интерфейса добавить транковую группу. Включить в неё SIP-интерфейс. Меню «Маршрутизация» → «Транковые группы»;
- Добавить транковое направление и включить в него обе транковые группы. Меню «Маршрутизация» → «Транковые направления»;
- Добавить префикс в план нумерации. Установить в него нужное транковое направление. Добавить Список масок абонентов Softswitch. Меню «Планы нумерации» → «План # N».
Настройка транка в сторону ТфОП
- Настроить нужные потоки E1. Параметры согласовать с провайдером. Меню «Потоки E1»;
- Для каждого настроенного потока добавить и настроить транковую группу. Включить в её состав поток. Меню «Маршрутизация» → «Транковые группы»;
- Создать транковое направление. Включить в его состав транковые группы. Меню «Маршрутизация» → «Транковые направления»;
- Добавить префикс в план нумерации. Установить в него транковое направление. Добавить Список масок абонентов ТфОП. Меню «Планы нумерации» → "План # N».
Настройки Softswitch
Предполагается, что в целом Softswitch к этому моменту настроен. Приводятся только настройки для выхода в ТфОП через SMG-3016/SMG-3116.
- Добавить и настроить транк до SMG-3016/SMG-3116. Приложение «Менеджер транков»;
- Настроить маршрутизацию для вызовов, исходящих в ТфОП. В правилах маршрутизации настроить модификацию внутренних номеров в номера формата E.164. Приложение «Менеджер маршрутизации»;
- Создать модификацию по входу для вызовов из ТфОП. Приложение «Модификация номеров»;
- Назначить созданную модификацию транку, созданному в п.1. Приложение «Менеджер транков».
Модификация для входящих номеров может быть сделана через «Менеджер маршрутизации». Но в случае сложной внутренней маршрутизации это значительно усложнит настройку и в результате может приводить к ошибкам в настройке.
Система Оперативно-Розыскных Мероприятий (СОРМ)
СОРМ-1
В комплексе ECSS-10 и в IP АТС SMG заложены возможности для выполнения требований к системе технических средств по обеспечению функций оперативно-розыскных мероприятий на электронных АТС, утвержденные приказом Госкомсвязи России № 70 от 20.04.1999 и приказом Минкомсвязи России №268 от 19.11.2012. Подключение к пульту управления (ПУ) СОРМ спецслужб осуществляется при помощи посредника СОРМ, реализованного на базе шлюза SMG-3016 или шлюза SMG-3116, по соединительным линиям (СЛ). Схема подключения приведена на рисунке ниже.
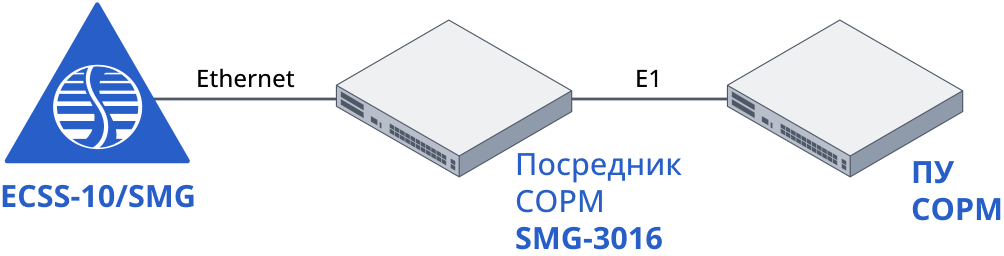
Рисунок 12. Схема подключения к ПУ СОРМ-1
Настройка СОРМ-1 приведена в разделе Экосистема ECSS-10. Дополнительные сервисы/Настройка СОРМ-1 документации по ECSS-10.
СОРМ-3
В комплексе ECSS-10 и в IP АТС SMG заложены возможности для работы с системами выполнения требований к системе технических средств по обеспечению функций оперативно-розыскных мероприятий на электронных АТС, утвержденные приказом Минкомсвязи России №86 от 20.03.2006. Подключение к информационной системе (ИС) СОРМ осуществляется по каналам Ethernet. В сторону ИС СОРМ передается информация о звонках и медиатрафик.
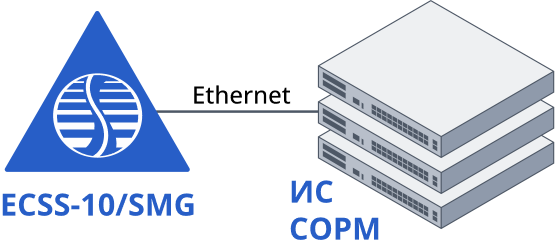
Рисунок 13. Схема подключения к ИС СОРМ-3
Возможна работа со АПК СОРМ-3 следующих производителей:
Настройка взаимодействия с СОРМ-3 описана в разделе Экосистема ECSS-10. Дополнительные сервисы/СОРМ3 на SSW документации по ECSS-10.
Лицензирование
Для интеграции с системами СОРМ необходимо приобретение соответствующих лицензий.
Антифрод
Система Антифрод предназначена для защиты от подмены номера и прочей информации о вызывающем абоненте. Позволяет избежать вызовов с поддельной идентификацией абонента А.
Общий принцип работы
Оператор абонента А в момент инициации вызова передает информацию о вызове в информационную систему (далее ИС) "Анитфрод". Оператор абонента Б при получении вызова на абонента Б не от абонента своей станции запрашивает из ИС "Антифород" информацию о вызове, сравнивает информацию из вызова и информацию от Антифрода и принимает решение о проключении вызова на абонента Б или об отказе в вызове.
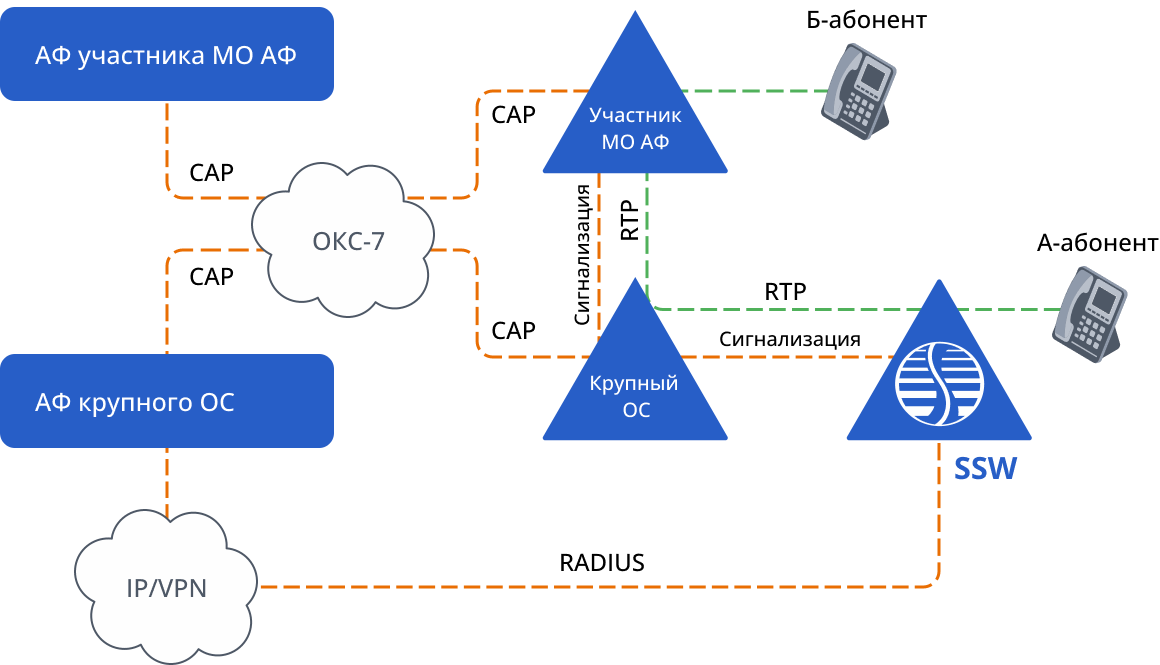
Рисунок 14. Общая схема взаимодействия компонентов системы "Антифрод"
Реализация
IP АТС ECSS-10 имеет компонент для обмена информацией с узлом верификации системы "Антифрод" по протоколу RADIUS, а также механизм принятия решения о пропуске вызова с учётом информации из ИС "Антифрод".
Настройка взаимодействия с системой "Антифрод" приведена на странице документации Экосистема ECSS-10. Дополнительные сервисы/Антифрод.
Совместимость и лицензирование
В настоящий момент обеспечена совместимость с системами "Анифрод" производства ООО "Астарта" и ООО «Хексагон Лабз».
Для активации интерфейса взаимодействия с узлом верификации требуется приобретение лицензионной опции АТС ECSS-10, соответствующей конкретному производителю.
Защита сети оператора
Для защиты внутренней сети от внешнего воздействия рекомендуется на периметре сети применять межсетевые экраны. На границе сети оператора телефонии необходимо уметь анализировать и обрабатывать трафик не только на L3-/L4-уровнях (IP/TCP/UDP), но и уметь работать непосредственно с сигнальным и медиатрафиком (SIP, RTP). Для реализации этой задачи в номенклатуре изделий Eltex имеются пограничные контроллеры сессий (Session Border Controller, SBC) моделей SBC-3000, ESBC-3200 и vESBC.
SBC используются на границах сети оператора связи и другими сетями. Будь то:
- сеть другого оператора связи;
- корпоративная сеть клиента;
- публичная сеть.
Основные функции SBC:
- обеспечение безопасности сети оператора связи;
- сокрытие внутренней топологии сети оператора связи.
Дополнительные функции SBC:
- Трансляция публичных IP-адресов;
- Гибкое распределение резервных маршрутов;
- Сбор статистики;
- Анализ, верификация и нормализация сообщений сигнального протокола;
В настоящее время для заказа доступны два поколения SBC:
- SBC-3000 — продукт разрабатывается и используется многие годы. Производительность ограничена возможностями гибридной платформы SMG-3016;
- Семейство ESBC-3200 и vESBC — новая, более производительная линейка пограничных контроллеров сессий. Обладает новыми возможностями, отсутствующими в SBC-3000, хотя и может несколько уступать SBC-3000 в некоторых аспектах. Продукт активно дорабатывается и развивается.
SBC в общем случае может быть использован для защиты при транковом подключении и при подключении абонентов.
Транковое подключение
На Рисунке 15 приведена типовая схема организации транка между двумя IP АТС. Будь то АТС разных операторов или оператора и корпоративного клиента.
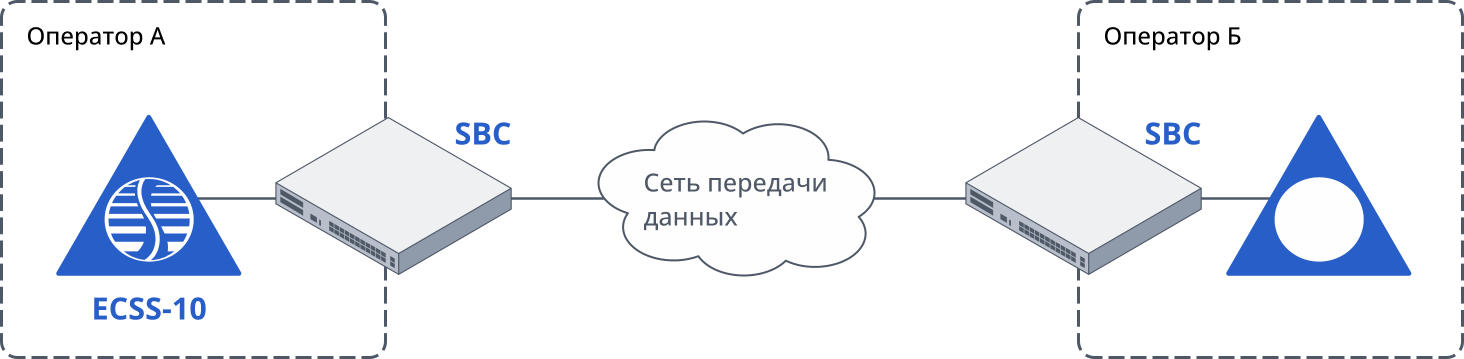
Рисунок 15. Транковое подключение
Характерной особенностью данной схемы является то, что обычно адреса встречной стороны и кодеки, поддерживаемые ей, неизменны. Эти параметры указываются при настройке транка и сами по себе отсекают значительную часть нелегитимного трафика.
Подключение абонентов
На Рисунке 16 приведена типовая схема подключения "внешних" абонентов. Под "внешними" подразумеваются любые абоненты из-за периметра защищаемого контура.
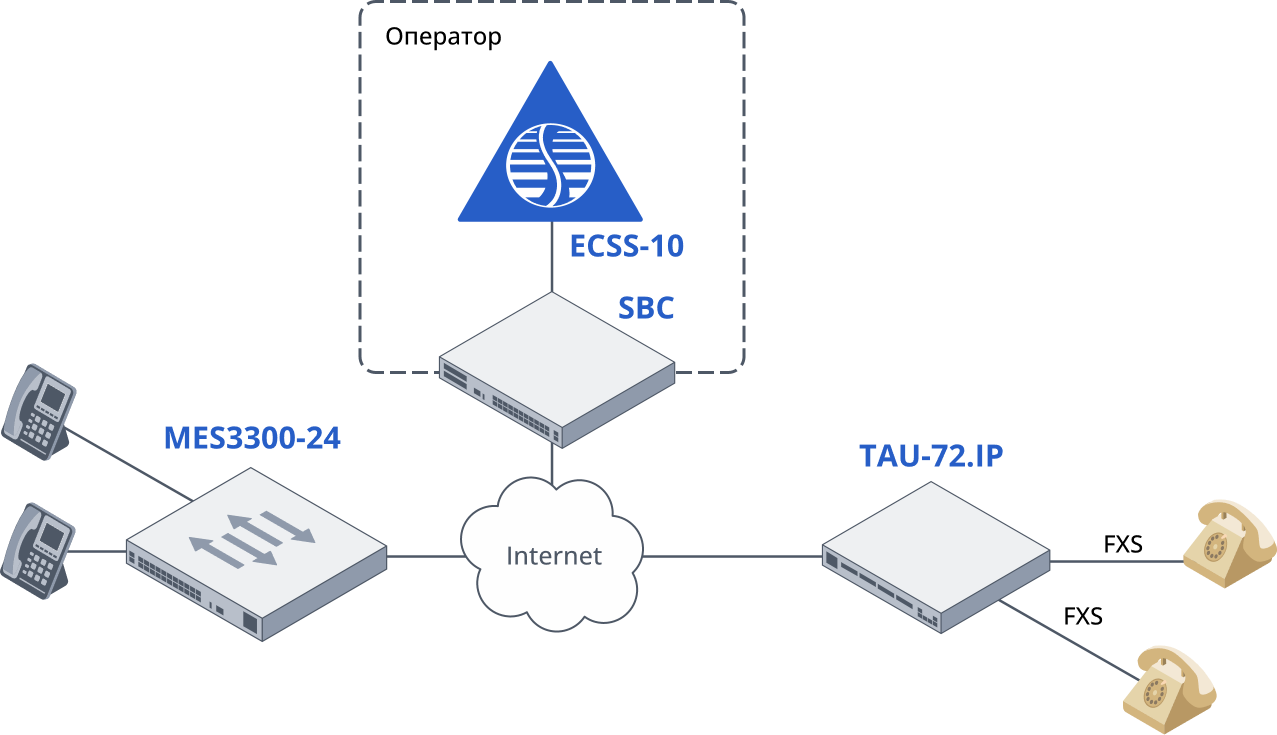
Рисунок 16. Подключение абонентов
При подключении абонентов, как правило, заранее не известны их адреса, а зачастую неизвестны типы абонентских устройств и поддерживаемые ими кодеки. При такой схеме на первый план выходят динамические фильтры и правила межсетевого экрана, способные отличить легитимный трафик от нелигитимного в условиях значительной неопределенности.
SBC-3000
SBC-3000 — пограничный контроллер сессий, созданный на базе гибридной платформы SMG-3016. Программное обеспечение SBC-3000 может быть установлено на любой SMG-3016, но для работы в качестве SBC также необходимо наличие соответствующей лицензии. Для SBC-3000 есть три лицензионные опции: на 500, 1000 и 2000 одновременных вызовов.
Устройство обеспечивает нормализацию сигнального протокола, защиту сети оператора от несанкционированного доступа и различных атак, сбор статистики. Устройство не производит транскодирование медиатрафика.
Два устройства SBC-3000 могут работать в режиме облегченного резерва 1+1. Настройки между основным и резервным устройствами синхронизируются автоматически. При выходе из строя основного устройства резервное включается в работу автоматически. Для работы функциональности резервирования необходимо наличие соответствующей лицензионной опции.
Без дополнительных лицензий SBC-3000 может работать не более чем с 40 VLAN-интерфейсами. При необходимости работы с большим количеством виртуальных сетевых интерфейсов необходимо наличие лицензионной опции на 500 VLAN-интерфейсов.
Подробнее с перечнем функций можно ознакомиться в Datasheet и Руководстве по эксплуатации на странице продукта.
ESBC-3200 и vESBC
ESBC-3200 — аппаратная реализация нового поколения SBC Eltex. vESBC — программная реализация, полностью повторяющая функциональность аппаратного решения. Два ESBC-3200 или два vESBC могут работать в режиме облегченного резерва 1+1. Настройки между основным и резервным устройствами синхронизируются автоматически. При выходе из строя основного устройства резервное включается в работу автоматически.
vESBC реализуется в виде виртуальной машины. Поддерживаются все популярные гипервизоры. В зависимости от аппаратных характеристик хоста виртуализации программное решение может значительно превосходить аппаратное по производительности.
ESBC-3200 и vESBC без установленных лицензий поддерживают шесть одновременных вызовов и один новый вызов в секунду. Для полноценной работы требуется активация лицензионных опций. Есть два вида опций: на количество одновременных соединений и на интенсивность входящей нагрузки. Опции можно комбинировать в любых вариантах. Допустим, требуется обеспечить до 700 одновременных вызовов при интенсивности не более 20 вызовов в секунду, тогда необходимо приобрести одну лицензию на 20 CPS, одну лицензию на 500 одновременных вызовов и две лицензии на 100 одновременных вызовов.
Устройство обеспечивает нормализацию сигнального протокола, защиту сети оператора от несанкционированного доступа и различных атак, сбор статистики. Может производить транскодирование медиатрафика. Подробнее с перечнем функций можно ознакомиться в Datasheet и Руководстве по эксплуатации на странице продукта. Ниже рассмотрены основные функции.
Динамический режим для SIP-транков
Динамический режим для SIP-транков позволяет определить фактический адрес назначения вызова с использованием внешнего сервиса.
В текущей версии ПО поддержана работа только с DNS в качестве внешнего сервиса.
SIP-абоненты при осуществлении вызова отправляют SIP-запрос на IP-адрес ESBC. ESBC анализирует поле hostname в части RURI и, в зависимости от этого значения, маршрутизирует запрос на определенный SIP-прокси. Несколько разных hostname могут привести к маршрутизации на один и тот же SIP-прокси. Данная функциональность удобна, если оператор предоставляет услуги виртуальных АТС, и на одном IP-адресе обслуживаются несколько виртуальных АТС.
Модификации
ESBC позволяет модифицировать любые части SIP-заголовков с использованием регулярных выражений. Модификация может производиться на входе, до маршрутизации и обработки ядром, или на выходе, перед передачей сообщения следующему узлу. Возможно добавление, удаление, замена заголовков, а также копирование значения или части значения заголовка для использовании в другом заголовке в рамках одной таблицы модификаций.
Поддерживается более простой, без использования регулярных выражений, способ модификации полей CgPN и CpDN.
Шифрование трафика
При организации связи через недоверенные сети, такие как сеть Интернет, целесообразно скрыть и защитить от подмены содержимое телефонных переговоров. В этом случае применяется функция шифрования сигнального и медиатрафика.
При шифровании медиатрафика используется протокол SRTP (Secure Real-time Transport Protocol) — это расширенная версия протокола RTP с набором защитных механизмов. Протокол описан в RFC 3711. Для обмена ключами шифрования доступны два метода: DTLS-SRTP (RFC 5763) и SDES (RFC 4568).
Для шифрования сигнального трафика можно использовать протоколы TLS или WebSocket Secure (WSS) в качестве SIP-транспорта.
По умолчанию для работы протоколов TLS, WSS и DTLS-SRTP используются сертификаты, автоматически сгенерированные самим ESBC, дополнительных настроек для их использования не требуется. Имеется возможность сгенерировать новые сертификаты на ESBC или загрузить и использовать сертификаты и ключи из внешнего хранилища.
Шифровать можно как транковые соединения с внешними АТС, так и абонентские подключения. Оборудование и ПО второй стороны должно поддерживать данную функциональность.
Обеспечение безопасности ядра сети
ESBC работает по принципу B2BUA (Back to Back User Agent). Все проходящие через ESBC соединения разбиваются на два плеча (соединения). Таким образом, в рамках соединения сторона А и сторона Б общаются с ESBC, а не друг с другом. Это позволяет как угодно подробно разобрать, отфильтровать и модифицировать трафик на ESBC.
Профили безопасности
Минимальными рекомендованными настройками безопасности являются:
- фильтрация SIP-флуда;
- блокировка по AOR/User-Agent;
- объединение ошибок по IP-адресу;
- защита от SIP-spoofing атак.
Fail2ban
Для защиты от атак методом перебора реализован модуль fail2ban. Модуль занимается анализом возникающих ошибок для дальнейшей блокировки источников "подозрительного SIP-трафика". При возникновении ошибки в модуль отправляется информация о типе ошибки и об источнике. При накоплении достаточного количества ошибок источник помещается в черный список и блокируется. Виды анализируемых ошибок:
- ошибка регистрации;
- ошибка вызова;
- ошибка подписки;
- флуд SIP-пакетов;
- некорректный SIP-пакет;
- срабатывание флуд-фильтра;
- получение пакета вне транка/абонентского интерфейса.
Лимит количества ошибок, при котором сработает блокировка зависит от нескольких факторов:
- вес ошибки;
- интервал времени между ошибками;
- количество ошибок одного вида;
- количество AOR, которые использовались в SIP-сообщениях с одного IP-адреса;
- количество IP-адресов, которые присылали SIP-сообщения с одним AOR.
Фильтрация SIP-флуда
ESBC поддерживает создание флуд-фильтров для механизма конфигурируемой защиты от SIP-flood, а также для фильтрации клиентских приложений. Фильтр применяется ко всему SIP-сообщению (включая тело — SDP, XML и т. д.).
Флуд-фильтр просматривает SIP-сообщения на наличие заданных строк. В случае нахождения сообщение определяется как флуд и отбрасывается. Уведомление о срабатывании фильтра отправляется модулю fail2ban, который при накоплении достаточного количества ошибок блокирует источник.
Защита от SIP-spoofing атак
Опция проверки IP-адреса источника SIP-сообщения позволяет защититься от SIP-spoofing атак. IP-адрес и порт, с которого поступает SIP-сообщение от абонента, сравнивается с IP-адресом и портом, с которого ранее регистрировался этот абонент. Если абонент неизвестен или запрос пришёл с неизвестного направления, то запрос игнорируется, а в модуль fail2ban отправляется оповещение.
Приложения
Список изменений
| Версия документа | Дата выпуска | Содержание изменений |
|---|---|---|
| 1.0 | 07.2026 | Первая публикация |


