


 Поделиться
Введение
Требования к ядру сети оператора связи (Core Network) определяются необходимостью обеспечения высокой производительности, надежности, масштабируемости и безопасности. Ядро сети является критически важным элементом, отвечающим за маршрутизацию трафика, управление услугами и взаимодействие с другими сетями. Основные требования включают:
1. Высокую производительность
- Пропускная способность: ядро сети должно поддерживать высокие скорости передачи данных для обработки большого объема трафика.
- Низкая задержка: минимизация задержек (latency) критична для таких сервисов, как VoIP, онлайн-игры, IoT и промышленные приложения.
- Эффективная маршрутизация: поддержка современных протоколов маршрутизации (например MPLS, BGP) для оптимизации передачи данных.
2. Надежность и отказоустойчивость
- Резервирование: обеспечение дублирования критически важных компонентов (например серверов, маршрутизаторов, каналов связи).
- Автоматическое восстановление: использование механизмов быстрого переключения на резервные элементы в случае сбоев.
- Стабильность: минимизация времени простоя (uptime не менее 99,999%).
3. Масштабируемость
- Горизонтальное и вертикальное масштабирование: возможность добавления новых узлов и увеличения мощности существующих для поддержки роста числа пользователей и трафика.
- Поддержка новых технологий: гибкость для интеграции новых стандартов.
4. Безопасность
- Аутентификация и авторизация: обеспечение безопасного доступа к сетевым ресурсам (например с использованием AAA-серверов).
- Защита от атак: реализация механизмов предотвращения DDoS-атак, фильтрации вредоносного трафика и мониторинга угроз.
5. Поддержку различных услуг
- Голосовая связь: поддержка VoIP и традиционных телефоний (например через IMS — IP Multimedia Subsystem).
- Передача данных: обеспечение работы интернет-услуг, потокового видео, облачных сервисов.
6. Интеграцию с другими сетями
- Межсетевое взаимодействие: поддержка взаимодействия с сетями других операторов.
- Подключение к магистральным сетям: обеспечение связи с магистральными провайдерами и интернет-экосистемой.
- Поддержка мультисервисности: возможность работы с различными типами трафика (голос, видео, данные).
7. Управление качеством обслуживания (QoS)
- Приоритизация трафика: обеспечение приоритета для критически важных сервисов (например экстренные вызовы, VoIP).
- Гарантированная полоса пропускания: выделение ресурсов для определенных типов трафика.
- Мониторинг и анализ: постоянный контроль качества услуг и оперативное устранение проблем.
8. Соответствие стандартам и нормативным требованиям
- Стандарты связи: соответствие требованиям 3GPP, ITU, IEEE и других организаций.
- Лицензирование и регулирование: соблюдение законодательства в области связи.
- Сертификация оборудования: использование сертифицированного оборудования и программного обеспечения.
Примечания и предупреждения

Подсказки содержат небольшие пояснения, помогающие быстрее освоить работу с оборудованием, или дополнительную информацию.

Примечания содержат важную информацию о настройке оборудования.

Предупреждения информируют пользователя о ситуациях, которые могут нанести вред, привести к некорректной работе системы или потере данных.
Постановка задачи
Целью данного документа является демонстрация построения ядра сети оператора на оборудовании компании Eltex и демонстрация практик использования этого оборудования.
Целевая аудитория
"Руководство по построению ядра сети оператора" будет полезно для инженеров, решающих задачи построения сети связи оператора или планирующих модернизацию уже существующих сетей. Производительность, возможности масштабирования, а также широкий список поддерживаемых протоколов позволяет использовать предложенную схему для решения всего спектра поставленных задач.
Предлагаемая схема сети
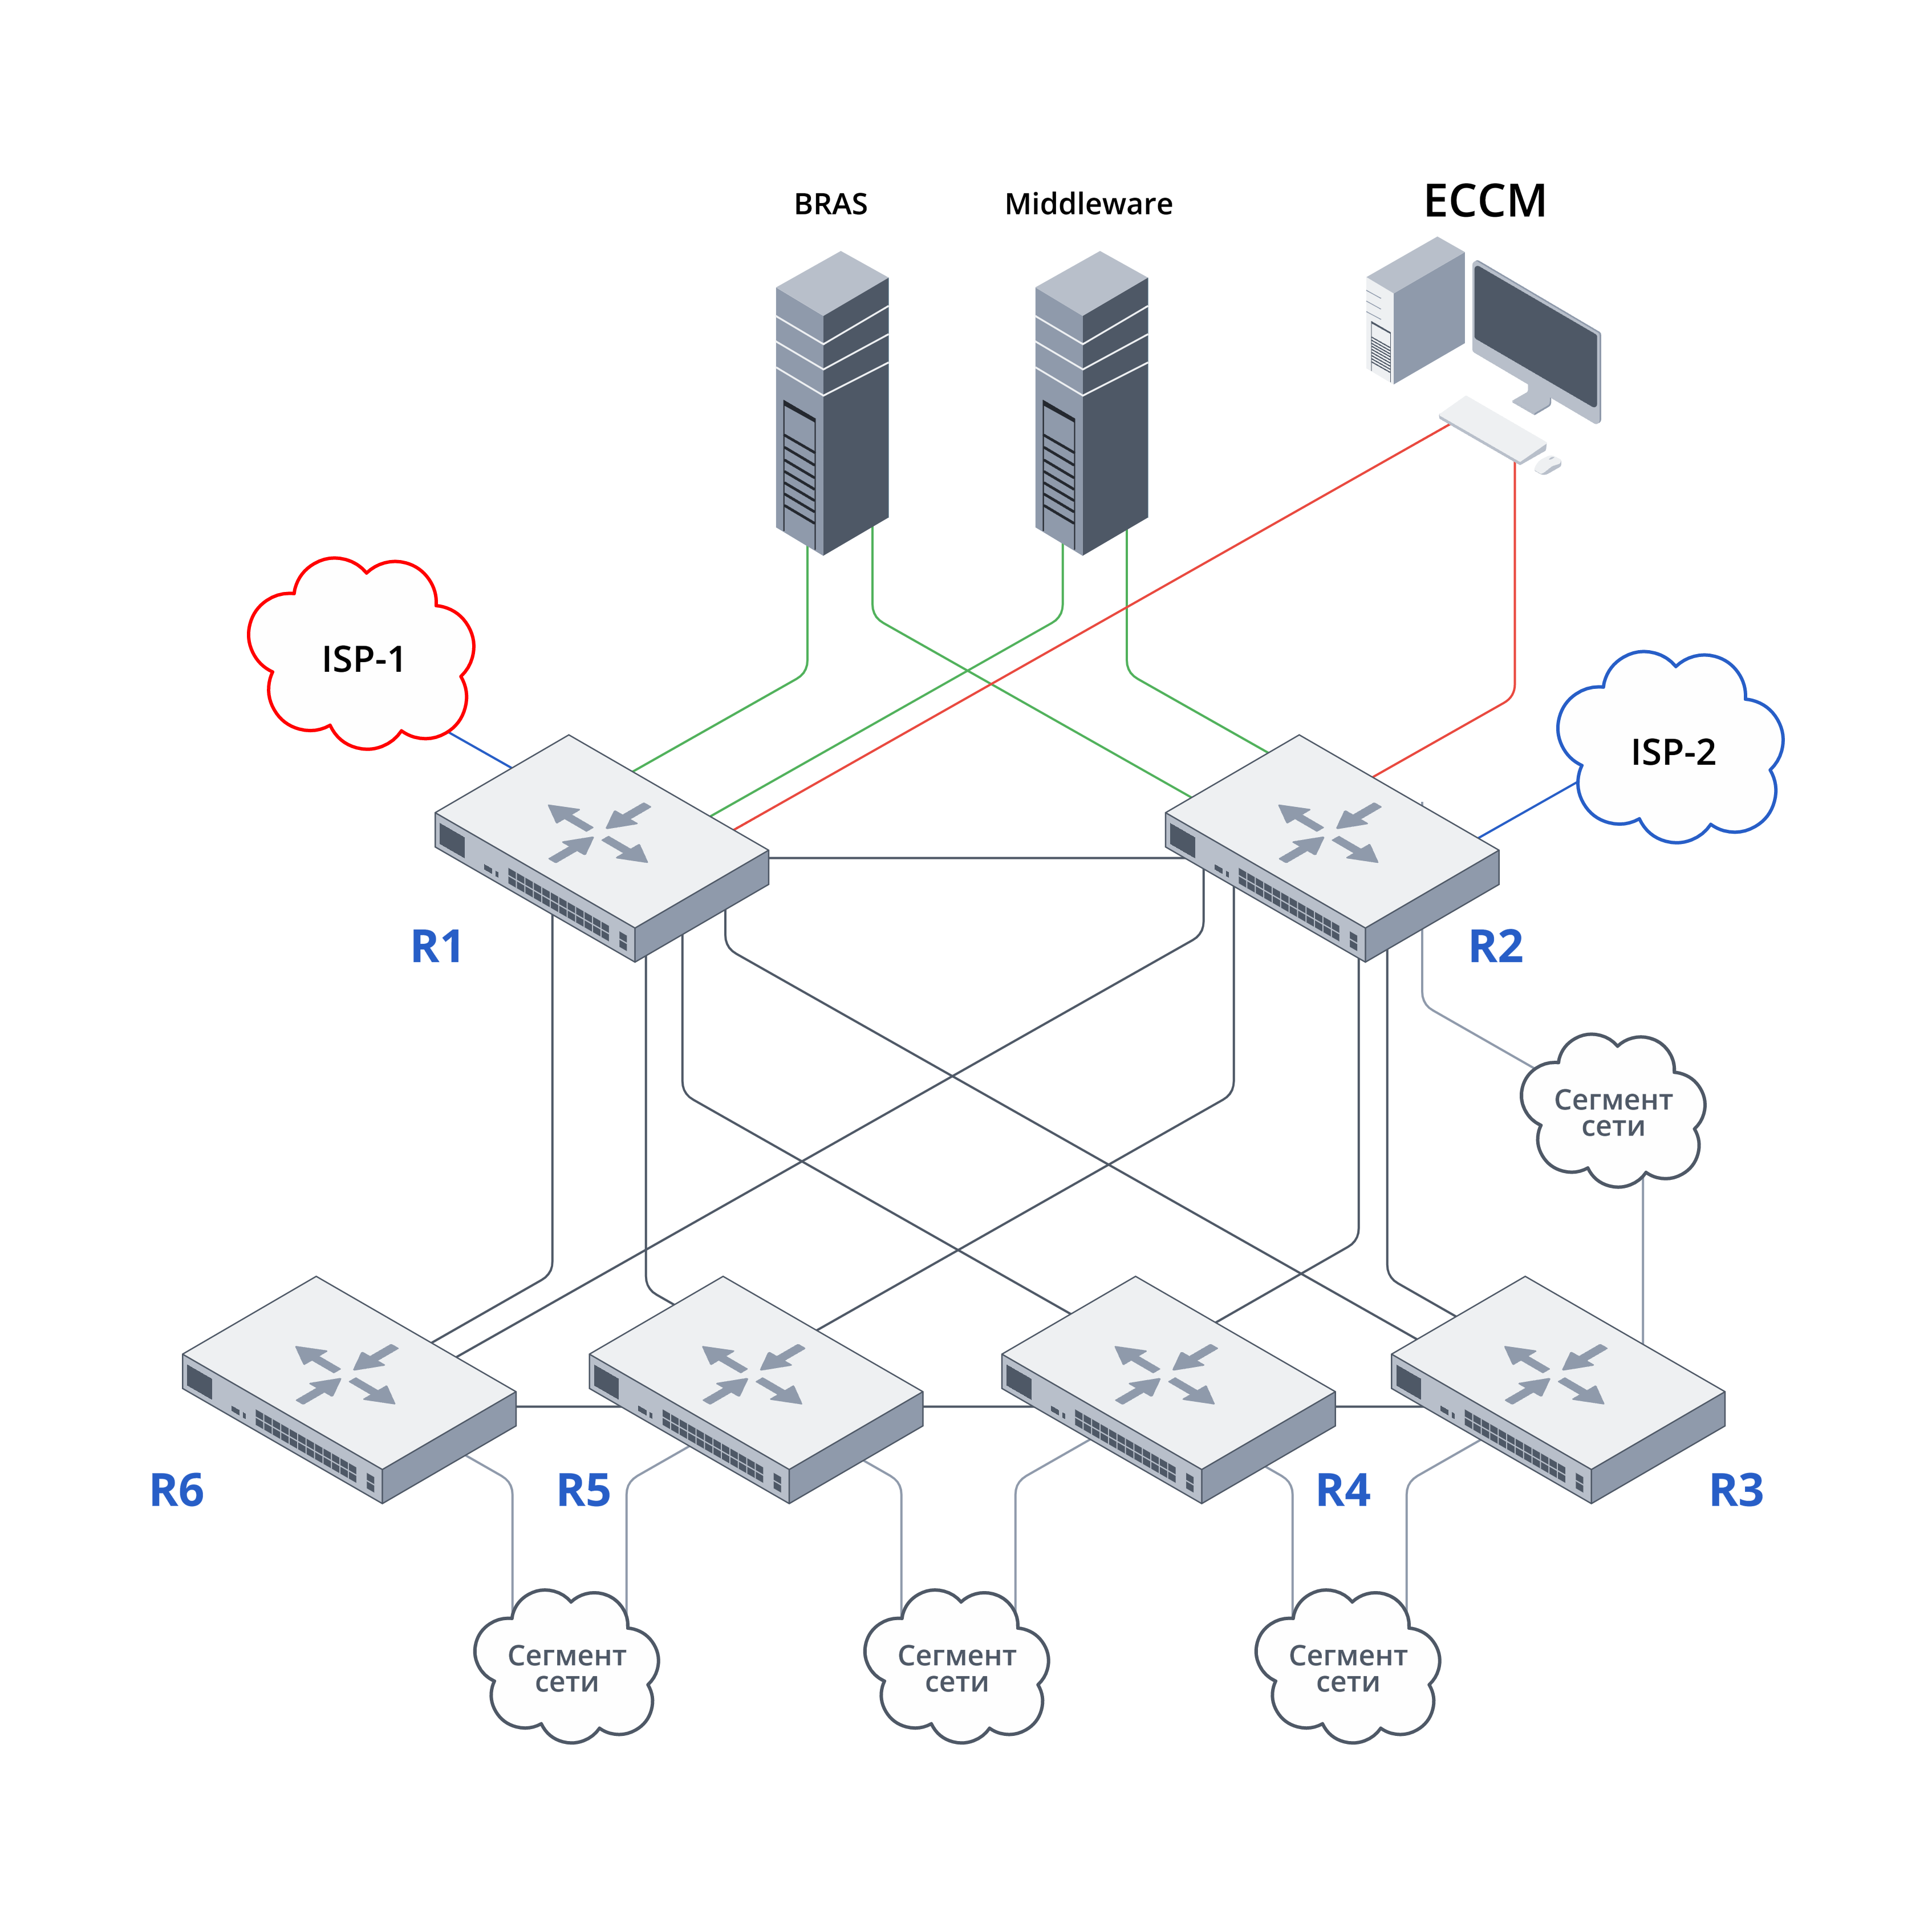
Предлагаемое решение представляет собой уже традиционную на данный момент вертикальную архитектуру, состоящую из 2-х маршрутизаторов ядра Core (как правило разделённых географически) и нескольких маршрутизаторов агрегации Aggr. Маршрутизаторы Core резервируют друг друга и взаимодействуют с внешними системами, такими как сети вышестоящих провайдеров и провайдеров одного ранга, системы авторизации пользователей, сервисные платформы, системы управления сетью и прочие сервисы и системы, обеспечивающие нормальное функционирование сети.
Маршрутизаторы Aggr аккумулируют на себя как физические подключения сегментов доступа, так и агрегацию маршрутной информации. Aggr взаимодействуют непосредственно с маршрутизаторами Core и с соседними маршрутизаторами Aggr. В случае подключения сегментов доступа к двум маршрутизаторам Aggr они резервируют друг друга.
Преимущества решения
Предлагаемое решение позволяет построить безопасную, надежную, масштабируемую сеть. На каждой части сети имеется физическое резервирование как линков, так и маршрутизаторов. Сегменты доступа могут быть построены как на коммутаторах с использованием технологий L2, так и на маршрутизаторах с использованием технологий MPLS. В обоих случаях доступны и резервирование и балансировка нагрузки между линками и устройствами.
Возможные продуктовые решения
Так как маршрутизаторы серии ME имеют унифицированное ПО, набор сетевых функций и отличаются только форм-фактором, набором интерфейсов и соответственно производительностью, в предложенной схеме можно использовать любые устройства, подходящие по производительности и портовой ёмкости.
| Модель | Количество портов | Типы портов | Особенности |
|---|---|---|---|
| ME5100S | 20 | 10 Gbps 10GBASE-R/1000BASE-X (SFP+) | FIB: до 1M IPv4 либо до 512K IPv6 RIB: до 3M IPv4 либо до 2M IPv6 |
| ME5200S | 32 4 | 10 Gbps 10GBASE-R/1000BASE-X (SFP+) 40/100 Gbps (QSFP28) | FIB: до 4M IPv4 либо до 2,7 IPv6 RIB: до 5,9M IPv4 либо до 4M IPv6 |
| ME5210S | 32 6 | 10 Gbps 10GBASE-R/1000BASE-X (SFP+) 40/100 Gbps (QSFP28) | FIB: до 4M IPv4 либо до 2,7 IPv6 RIB: до 72M IPv4 либо до 32M IPv6 |
ME5000M | 20 (плата LC20XGE) | 10 Gbps 10GBASE-R/1000BASE-X (SFP+) | До 2M маршрутов IPv4 либо 1,3M IPv6 RIB: до 5,9M IPv4 либо до 4M IPv6 |
8 (плата LC8XLGE) | 4 × 40 Gbps (QSFP) + 4 × 40/100 Gbps (QSFP28) |
Конфигурация оборудования и проверка работоспособности
Конфигурация протоколов IGP, LDP, iBGP
Примеры конфигураций будут предложены для несколько упрощенной схемы, приведенной ниже. Схема состоит из четырех маршрутизаторов, корневые маршрутизаторы соединены двумя линками, которые будут собраны в LAG.
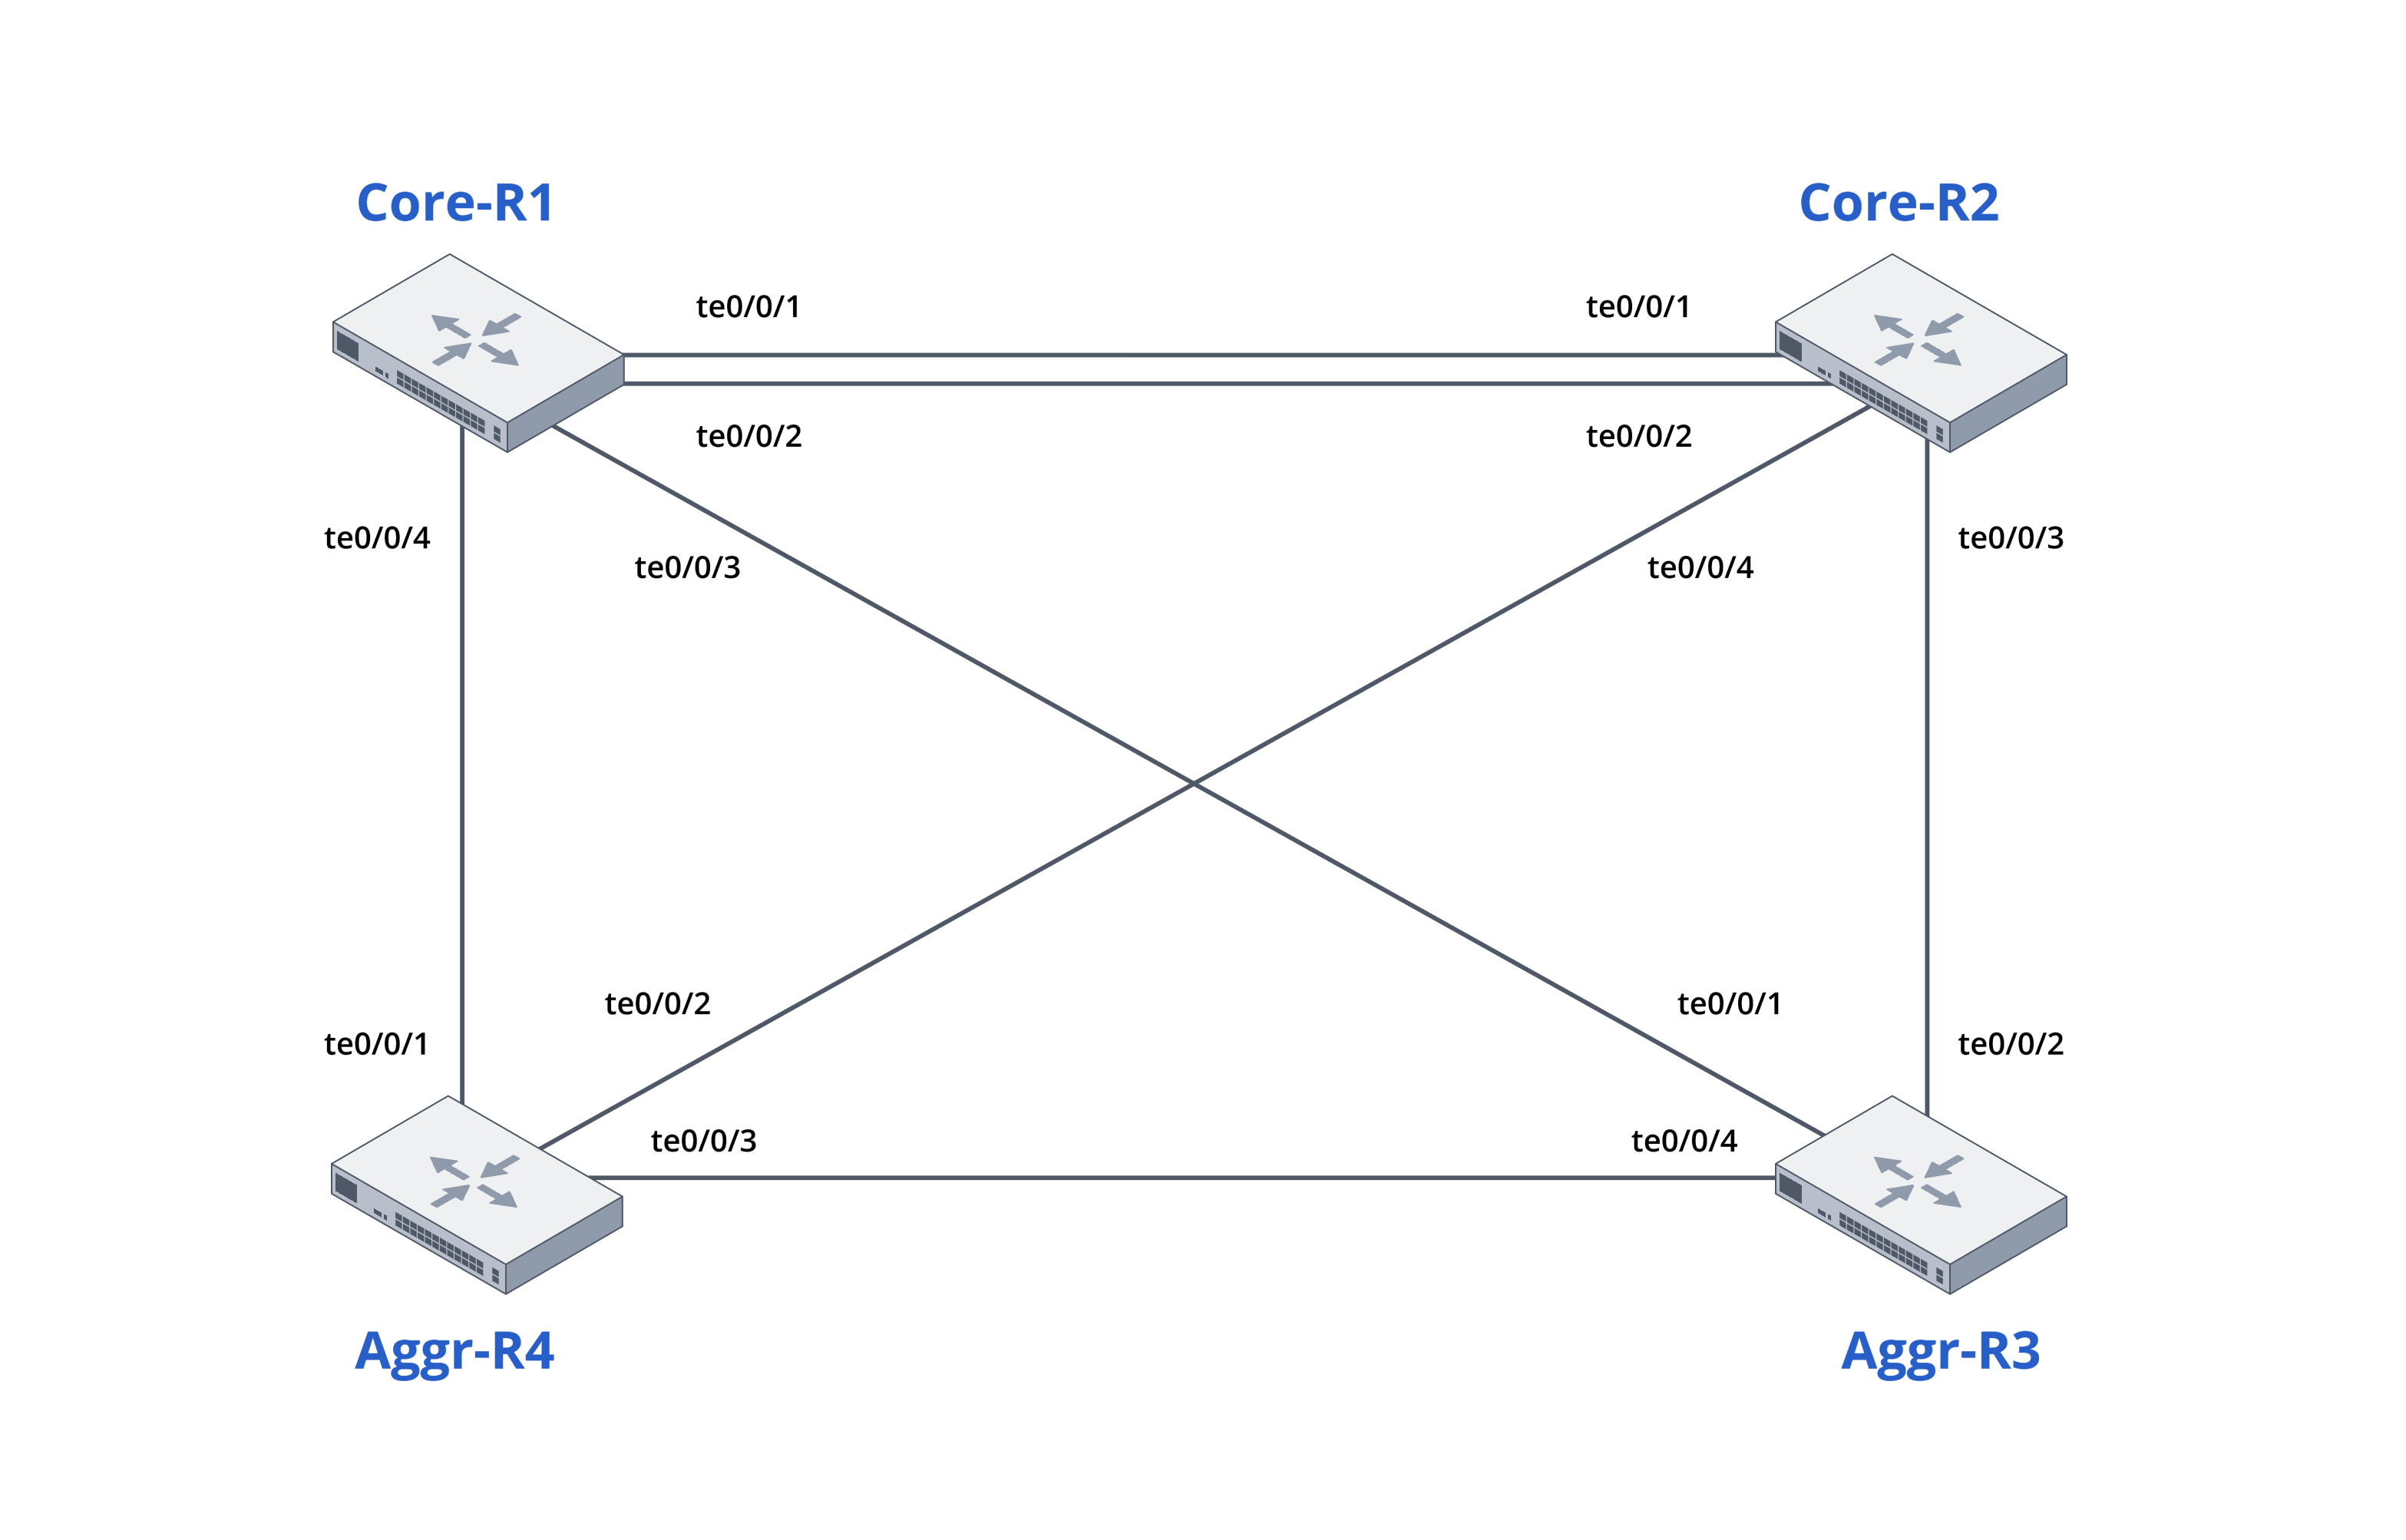
В современных сетях в качестве IGP используются протоколы OSPF или ISIS. В предложенном дизайне будет использован OSPF. Все маршрутизаторы ядра сети помещаются в OSPF area 0.
Настройка доступа и общесистемных параметров, таких как AAA, CoPP, NTP, SSH и прочих
Настройка интерконнектов
В качестве интерконнектов используются физические интерфейсы. MTU физического интерфейса по умолчанию составляет 1522 байт, и этого может оказаться достаточно для передачи Ethetnet-кадров и двух меток MPLS в сервисе L3VPN, однако при использовании L2VPN-сервисов размер MTU потребуется увеличить. Мы рекомендуем увеличить MTU до 9600 байт, чего будет достаточно для любых сценариев использования.
В некоторых случаях может потребоваться организация составных логических интерфейсов LAG bundle-ether, объединяющих несколько физических интерфейсов посредством протокола LACP. Для быстрого детектирования отказов по конкретным линкам и минимизации потерь трафика на каждом bundle-ether интерфейсе конфигурируется Micro-BFD-сессия.
Рекомендуется применять bundle-ether тогда, когда это действительно необходимо. Несмотря на то, что интерфейсы bundle-ether являются полнофункциональными и поддерживают различные способы балансировки трафика, следует иметь в виду особенности работы QOS на данном типе интерфейсов.
На всех интерфейсах следует настроить задержку поднятия интерфейса во избежание ситуации, когда на нестабильном, флапающем интерфейсе пытаются подниматься протоколы маршрутизации и т.д., увеличивая нагрузку на устройство и в некоторых случаях вызывая ненужные переключения и потери трафика. Также желательно уменьшить интервал округления статистики на интерфейсах, чтобы более точно в режиме реального времени оценивать изменение трафика.
В предложенном примере интерфейс bundle-ether применяется между маршрутизаторами Core-R1 и Core-R2.
Кроме того, в этом блоке показана конфигурация интерфейса loopback, который будет использован далее в настройках.
Настройка протокола LACP, добавление физических интерфейсов в bundle-ether и их настройка.
Настройка OSPF
В настоящее время OSPF обладает рядом преимуществ перед IS-IS, включая более простую и понятную архитектуру, особенно для администраторов, привыкших к IP-сетям, так как OSPF изначально разработан для IP и не требует настройки CLNS. Он поддерживает более гибкое разделение на области (areas), где все области должны быть подключены к backbone (Area 0), что упрощает проектирование иерархических сетей. Различные типы LSA OSPF обеспечивают более детализированный контроль над распространением маршрутной информации.
При конфигурации OSPF следует настроить параметры, отвечающие за быструю сходимость, защиту от микропетель, синхронизацию с протоколом LDP, построение альтернативного маршрута посредством технологии LFA FRR.
Настройка LDP
Для распространения транспортных меток в сети применяется протокол LDP. В сетях, состоящих из небольшого количества MPLS-маршрутизаторов, использование LDP выглядит предпочтительным, так как он не требует сложной настройки, что снижает затраты на администрирование и уменьшает вероятность ошибок. Кроме того, LDP легко интегрируется с существующими протоколами, такими как OSPF и BGP, а при использовании LFA FRR позволяет минимизировать время восстановления сервисов при выходе из строя линков или узлов сети.
Ниже пример конфигурации MPLS и LDP:
Настройка iBGP
Для обмена маршрутами и построения сервисов в сети применяется протокол BGP с расширением MP-BGP.
При организации BGP-связности внутри AS требуется обеспечить полную связность маршрутизаторов каждого с каждым. Во избежание излишнего количества BGP-соседств и упрощения конфигурации применяется механизм RR. Маршрутизаторы CORE в контексте iBGP выступают в роли RR.
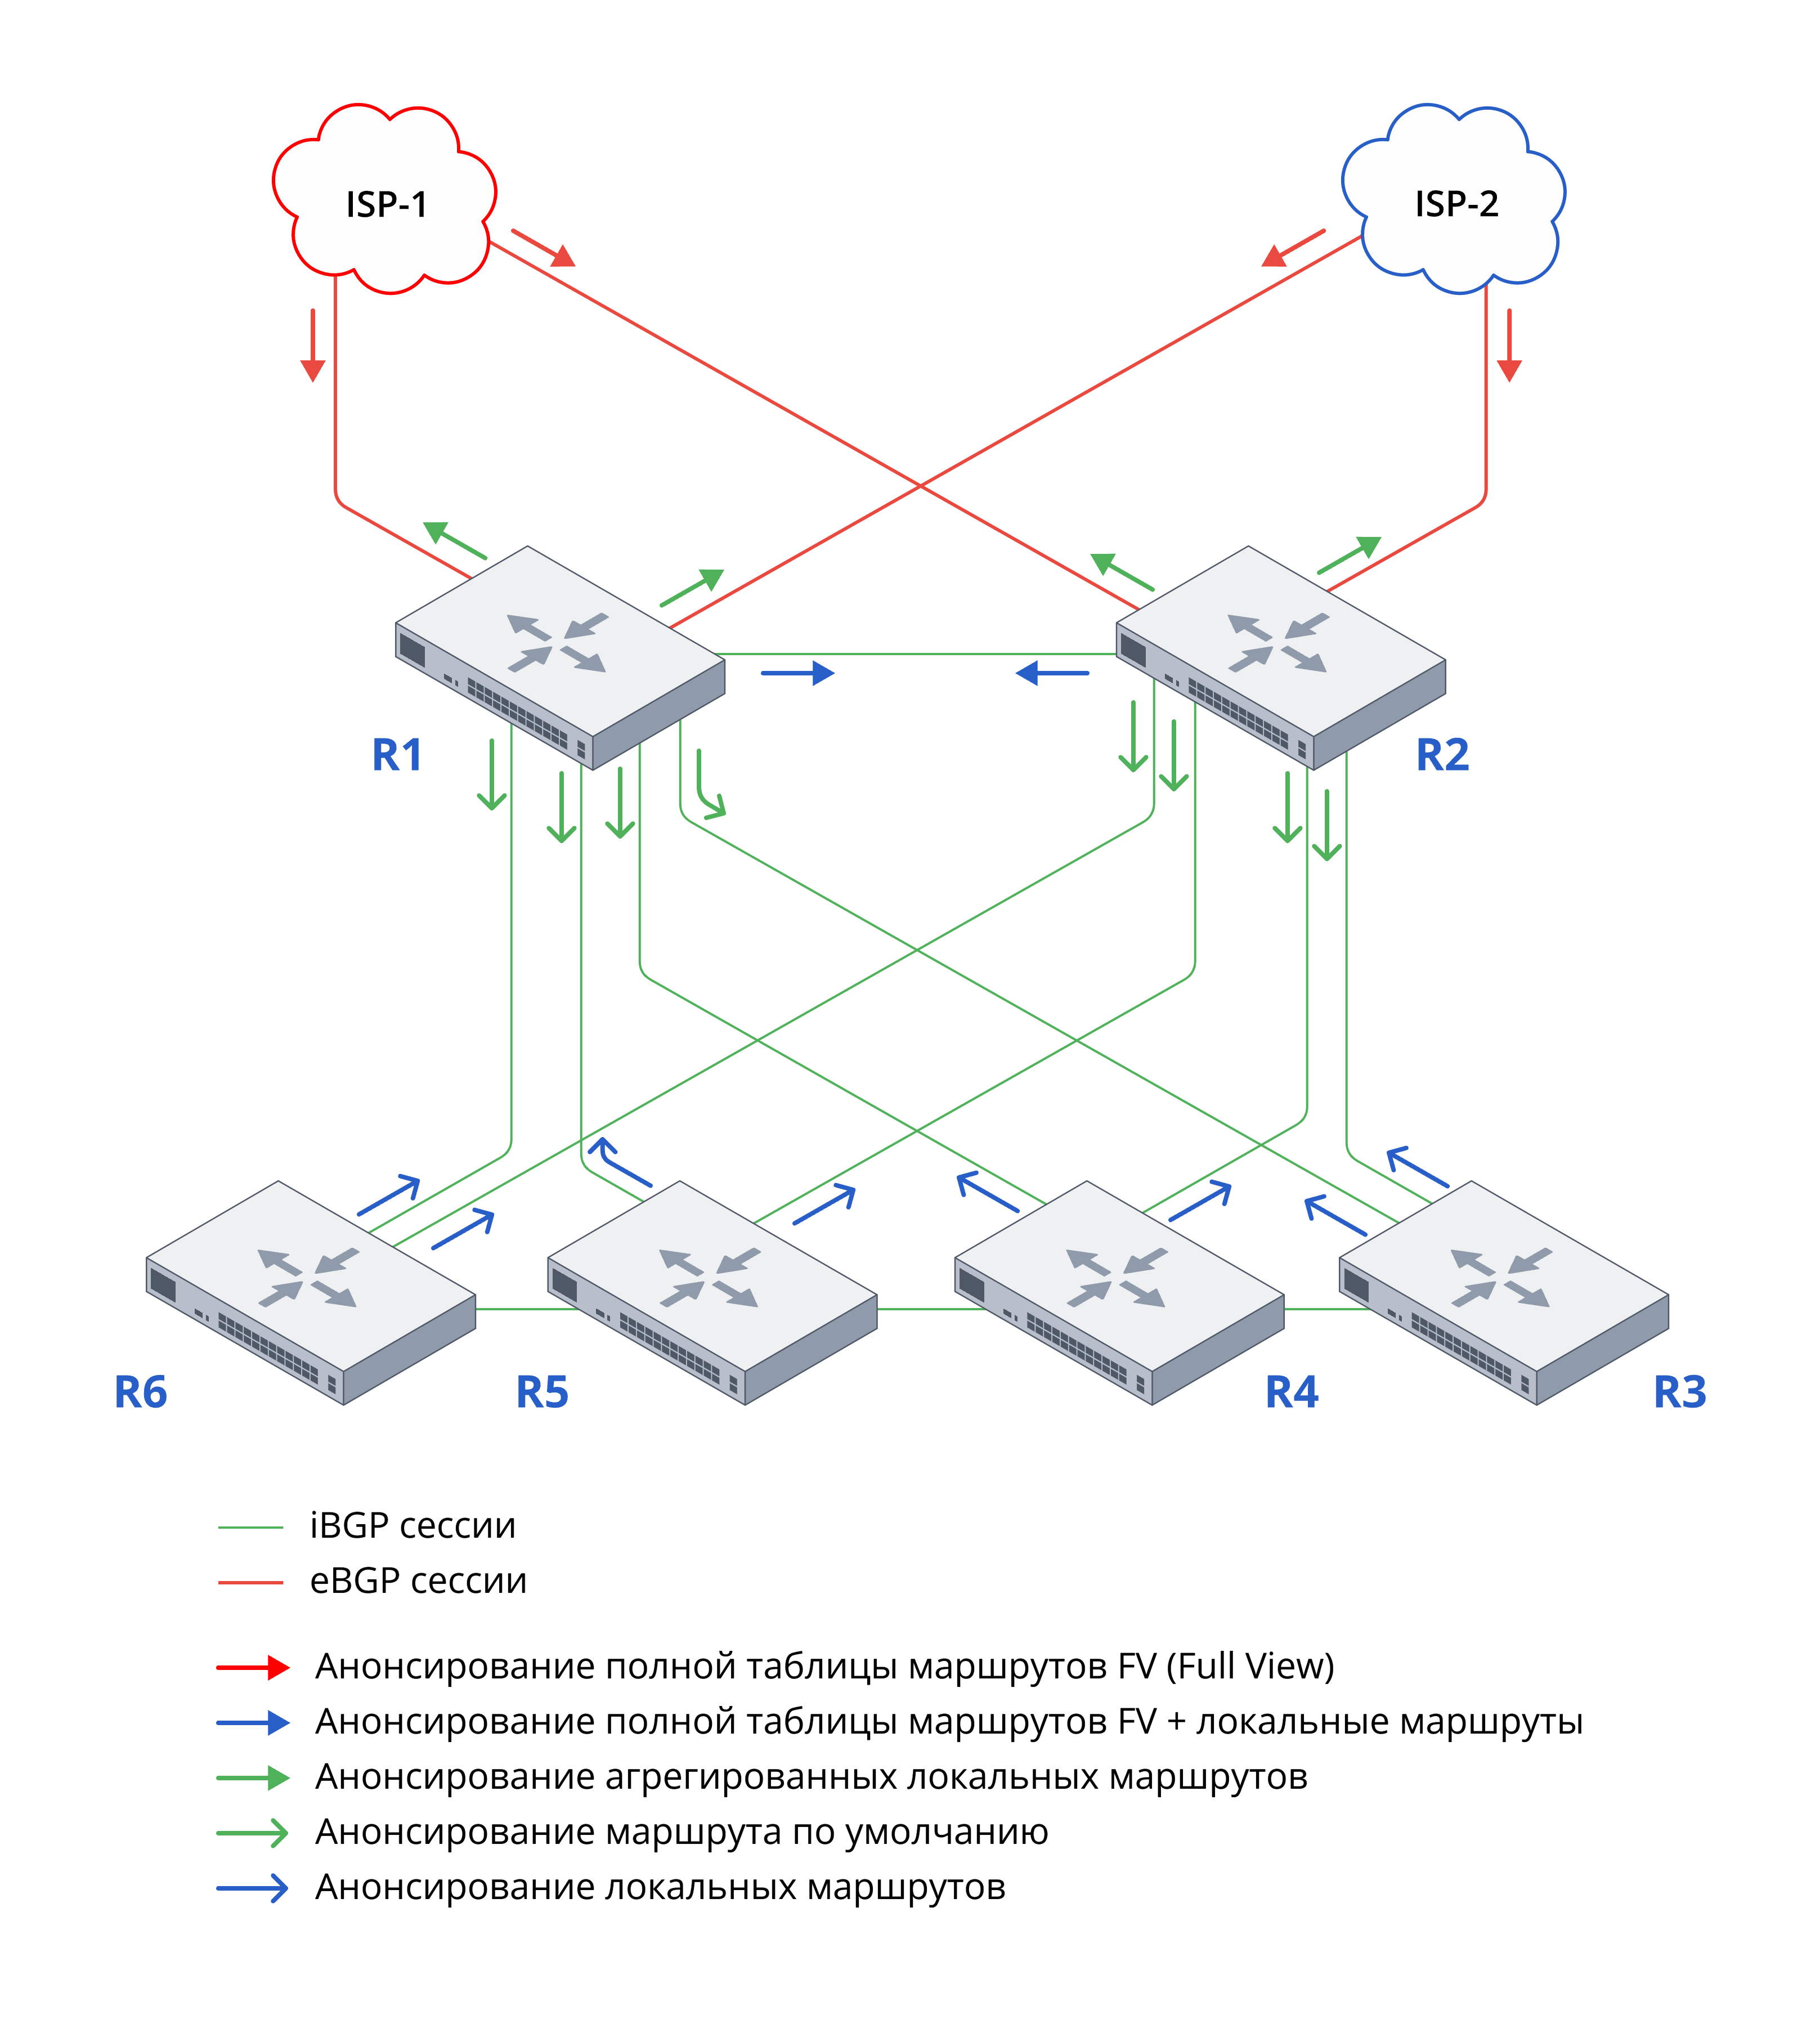
Для предоставления различных сервисов в сети потребуется использовать несколько семейств адресов. Минимальный типовой набор состоит из трех семейств:
L3VPN: AFI 1, SAFI 128
L2VPN: AFI 25, SAFI 65
MVPN: AFI 1, SAFI 129
Все используемые семейства адресов нужно явно указывать для каждого соседа.
Пример конфигурации iBGP:
Проверка работоспособности
После введения команд из блока конфигурации базового функционала на маршрутизаторе взведётся авария:
0/ME5200S:Core-R1# show alarms
Wed Oct 15 00:36:48 2025
  ID       Code                                              Type          Device   Severity  Duration    Description
  -------- ------------------------------------------------- ------------- -------- --------- ----------- ------------
  1        System has an unapplied configuration             alarm trap    local    info      00h18m23s   Some configuration will be applied after system reload.
Это результат изменения блока hw-module. Конфигурация этого модуля применяется после перезагрузки маршрутизатора. Целесообразно это сделать в самом начале.
В процессе конфигурации или по его окончании рекомендуется проконтролировать результаты настройки и корректность получаемых результатов.
Ниже на примере маршрутизатора Core-R1 показаны результаты некоторых диагностических команд.
Все настроенные интерфейсы сконфигурированы корректно, подняты и имеют все записи в arp-таблице:
0/ME5200S:Core-R1# show ipv4 interfaces brief
Wed Oct 22 12:09:17 2025
  Interface             IPv4 address        State                 VRF
  --------------------- ------------------- --------------------- ----
  te0/0/3               10.255.0.53/30      Up                    default
  te0/0/4               10.255.0.46/30      Up                    default
  bu2                   10.255.0.33/30      Up                    default
  lo0                   10.255.0.1/32       Up                    default
  mgmt0/fmc0/1          172.20.25.1/24      Up                    mgmt-intf
0/ME5200S:Core-R1# show arp
Wed Oct 22 12:09:45 2025
  Global ARP aging time is 240 minutes

  IP address       Age         Hardware address   State       Timeout     Interface
  ---------------- ----------- ------------------ ----------- ----------- ----------
  10.255.0.33      00:00:00    ec:b1:e0:50:47:33  Interface   00:00:00    bu2
  10.255.0.34      00:02:49    68:13:e2:d8:15:72  Dynamic     04:00:00    bu2
  10.255.0.45      00:13:44    68:13:e2:d8:0e:81  Dynamic     04:00:00    te0/0/4
  10.255.0.46      00:00:00    ec:b1:e0:50:47:04  Interface   00:00:00    te0/0/4
  10.255.0.53      00:00:00    ec:b1:e0:50:47:03  Interface   00:00:00    te0/0/3
  10.255.0.54      00:19:05    68:13:e2:d8:0a:41  Dynamic     04:00:00    te0/0/3

  Total entries: 6
Все сконфигурированные интерфейсы определяются корректно процессом OSPF, соседства установлены:
0/ME5200S:Core-R1# show ospfv2 interfaces
Wed Oct 22 13:28:08 2025
  Routing Process: 1, ID 10.255.0.1
  Instance ID: 0
    Router is not an area border router

  Interface             Area             State  Address             Metric        Mode      GR   BFD
  --------------------- ---------------- ------ ------------------- ------------- --------- ---- ----
  bu2                   0.0.0.0          P2P    10.255.0.33/30      5             Active    Y    Y
  lo0                   0.0.0.0          Loop   10.255.0.1/32       0             Active    Y    N
  te0/0/3               0.0.0.0          P2P    10.255.0.53/30      10            Active    Y    Y
  te0/0/4               0.0.0.0          P2P    10.255.0.46/30      10            Active    Y    Y

0/ME5200S:Core-R1# show ospfv2 neighbors
Wed Oct 22 13:28:15 2025
  Routing Process: 1, ID 10.255.0.1
  Instance ID: 0
    Router is not an area border router

  Neighbor ID      Area ID          Pri  State               BFD           Dead Time  Last state change  Address          Interface
  ---------------- ---------------- ---- ------------------- ------------- ---------- ------------------ ---------------- ----------
  10.255.0.2       0.0.0.0          1    full                active        00:00:38   00h39m41s          10.255.0.34      bu2
  10.255.0.3       0.0.0.0          1    full                active        00:00:39   00h40m20s          10.255.0.54      te0/0/3
  10.255.0.4       0.0.0.0          1    full                active        00:00:36   00h38m14s          10.255.0.45      te0/0/4
Маршруты, полученные по OSPF, установлены в RIB и имеют резервные пути, которые построены посредством механизма LFA. Выходные интерфейсы и next-hop соответствуют топологии сети.
0/ME5200S:Core-R1# show route
Wed Oct 22 13:31:43 2025
  Codes: C - connected, S - static, O - OSPF, B - BGP, L - local
      IA - OSPF inter area, EA - OSPF intra area
      N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
      E1 - OSPF external type 1, E2 - OSPF external type 2
      i - IS-IS, L1 - IS-IS level-1, L2 - IS-IS level-2,
      LE1 - IS-IS level1 external, LE2 - IS-IS level2 external
      BI - BGP internal, BE - BGP external, BV - BGP vpn,
      BL - BGP labeled, R - RIP


  L      10.255.0.1/32     is directly connected, 01w00d09h, lo0
  O EA   10.255.0.2/32    via 10.255.0.34 (backup local-lfa, address: 10.255.0.54) [30/5], 00h19m25s, bu2
         10.255.0.2/32    via 10.255.0.54 [0/20], 00h19m20s, te0/0/3
         10.255.0.3/32    via 10.255.0.34 [0/15], 00h19m20s, bu2
  O EA   10.255.0.3/32    via 10.255.0.54 (backup local-lfa, address: 10.255.0.34) [30/10], 00h43m48s, te0/0/3
         10.255.0.4/32    via 10.255.0.34 [0/15], 00h19m20s, bu2
  O EA   10.255.0.4/32    via 10.255.0.45 (backup local-lfa, address: 10.255.0.34) [30/10], 00h41m41s, te0/0/4
  C      10.255.0.32/30     is directly connected, 00h43m19s, bu2
  L      10.255.0.33/32     is directly connected, 00h43m19s, bu2
  O EA   10.255.0.36/30    via 10.255.0.34 (backup local-lfa, address: 10.255.0.54) [30/15], 00h19m25s, bu2
         10.255.0.36/30    via 10.255.0.54 [0/20], 00h19m20s, te0/0/3
  O EA   10.255.0.40/30    via 10.255.0.45 (backup local-lfa, address: 10.255.0.54) [30/20], 00h26m00s, te0/0/4
         10.255.0.40/30    via 10.255.0.54 [0/20], 00h19m20s, te0/0/3
  C      10.255.0.44/30     is directly connected, 00h41m51s, te0/0/4
  L      10.255.0.46/32     is directly connected, 00h41m51s, te0/0/4
  O EA   10.255.0.48/30    via 10.255.0.34 (backup local-lfa, address: 10.255.0.45) [30/15], 00h19m25s, bu2
         10.255.0.48/30    via 10.255.0.45 [0/20], 00h19m20s, te0/0/4
  C      10.255.0.52/30     is directly connected, 00h43m58s, te0/0/3
  L      10.255.0.53/32     is directly connected, 00h43m58s, te0/0/3

  Total entries: 19
Протокол LDP отработал корректно, Для каждого FEC выделены как основная, так и резервная транспортная метка. Выходные интерфейсы и next-hop соответствуют топологии сети:
0/ME5200S:Core-R1# sh mpls ldp forwarding
Wed Oct 22 13:33:30 2025
  Codes:
    R = LFA FRR backup
    E = Entropy Label Capability

  Prefix                Label(s) out  Outgoing Interface  Next Hop              flags
  --------------------- ------------- ------------------- --------------------- ------
  10.255.0.2/32         ImpNull       bu2                 10.255.0.34
  10.255.0.2/32         17            te0/0/3             10.255.0.54           R
  10.255.0.3/32         17            bu2                 10.255.0.34           R
  10.255.0.3/32         ImpNull       te0/0/3             10.255.0.54
  10.255.0.4/32         18            bu2                 10.255.0.34           R
  10.255.0.4/32         ImpNull       te0/0/4             10.255.0.45
BGP-соседства установлены с каждым соседом и в каждой address-family, время поднятия сессий соответствует ожидаемому, флапа сессий нет.
0/ME5200S:Core-R1# show bgp all all summary
Wed Oct 22 13:38:11 2025
BGP router identifier 10.255.0.1, local AS number 64499
Graceful Restart is disabled
BGP table state: active

Address Family: IPv4 Unicast
----------------------------


Total entries: 0

Address Family: IPv4 Multicast
----------------------------


Total entries: 0

Address Family: IPv4 MVPN
----------------------------

Neighbor AS MsgRcvd MsgSent Up/Down St/PfxRcd
-------------------------- ----------- ------------- ------------- ---------- -------------
10.255.0.2 64499 119 121 00h49m24s 0
10.255.0.3 64499 76 76 00h50m05s 0
10.255.0.4 64499 60 59 00h48m00s 0

Total entries: 3

Address Family: IPv4 Labeled
----------------------------


Total entries: 0

Address Family: IPv6 Unicast
----------------------------


Total entries: 0

Address Family: IPv6 MVPN
----------------------------


Total entries: 0

Address Family: IPv6 Labeled
----------------------------


Total entries: 0

Address Family: VPNv4 Unicast
-----------------------------

Neighbor AS MsgRcvd MsgSent Up/Down St/PfxRcd
-------------------------- ----------- ------------- ------------- ---------- -------------
10.255.0.2 64499 119 121 00h49m24s 0
10.255.0.3 64499 76 76 00h50m05s 0
10.255.0.4 64499 60 59 00h48m00s 0

Total entries: 3

Address Family: VPNv6 Unicast
-----------------------------


Total entries: 0

Address Family: L2VPN VPLS
--------------------------

Neighbor AS MsgRcvd MsgSent Up/Down St/PfxRcd
-------------------------- ----------- ------------- ------------- ---------- -------------
10.255.0.2 64499 119 121 00h49m24s 0
10.255.0.3 64499 76 76 00h50m05s 0
10.255.0.4 64499 60 59 00h48m00s 0

Total entries: 3

Address Family: L2VPN EVPN
--------------------------


Total peers: 0

Address Family: IPv4 Flowspec
-----------------------------


Total entries: 0
Конфигурирование сервисов
Когда развёрнуты все протоколы управления, маршрутизации, резервирования, MPLS, можно конфигурировать сервисы, предоставляемые провайдером. Сервисы могут предоставляться как на уровне L2, так и на уровне L3.
Как правило, большинство сервисов представляет собой L3VPN, когда изоляция происходит посредством VRF, в каждом из которых присутствует своя таблица маршрутизации, свои правила распространения маршрутов, фильтры и т. д. VRF может быть организован на каждом маршрутизаторе ядра, агрегации или доступа.
L2-сервисы могут представлять из себя сервисы «точка-точка» (VPWS, xconnect) или сервисы с несколькими точками подключения (VPLS). Несмотря на то, что сеть провайдера обычно строится по «вертикальной» схеме, когда все сервисы так или иначе связаны с ядром сети, отдельные сервисы требуется организовывать напрямую между узлами доступа, в зависимости от требований заказчика.
Также нередко при организации одной услуги используются различные типы сервисов. Например, предоставление услуги доступа в Интернет для массового сегмента (b2c). Здесь используются как L3VPN-сервисы — подключение вышестоящих провайдеров и BRAS, так и L2VPN для распределения трафика от BRAS до конечных пользователей в отдельных сегментах. В части же сегментов также целесообразно использовать L3VPN с терминацией на ближайших маршрутизаторах агрегации.
В зависимости от специфики предоставляемого сервиса применяются различные решения, протоколы и технологии. Ниже рассмотрены решения для типовых сервисов.
В случае VPWS в конфигурации прописывается один физический интерфейс или саб-интерфейс (AC) и один псевдопровод (PW).
Для конфигурации VPLS-сервиса требуется создание bridge-domain, которому могут назначаться как саб-интерфейсы, так и псевдопровод.
Для конфигурации L3-сервисов на маршрутизаторах создаётся отдельный VRF для каждого сервиса на маршрутизаторах Core и на маршрутизаторах, имеющих интерфейсы для подключения данного сервиса (PE-маршрутизаторах). На остальных маршрутизаторах создание VRF не требуется.
Конфигурирование голосовых сервисов
Голосовые сервисы в транспортной сети провайдера сводятся к организации IP-связности между абонентскими устройствами, такими как голосовые шлюзы, например, TAU, PON ONT, домашними и SOHO-роутерами и платформами ESBC. Также потребуется обеспечить связность между различными частями VoIP-инфраструктуры и выход в Интернет. Для всего перечисленного применяются те же способы построения сервисов — L2VPN и L3VPN.
В примере для построения сети ТФОП используется vrf voip. В ядре сети прописаны интерфейсы в сторону ESBC как L2, так и L3. Со стороны сегментов доступа также используются различные типы сервисов.
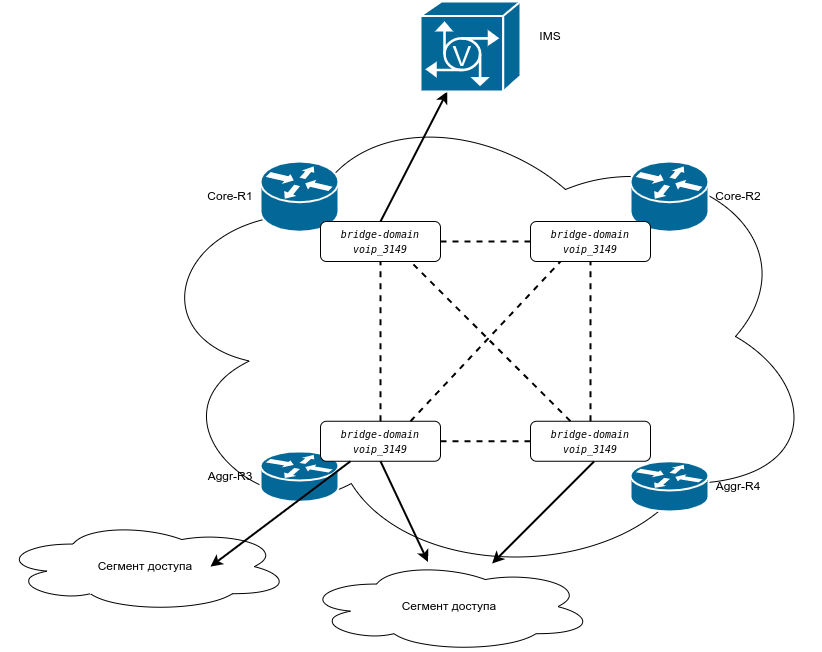
Ниже приведена конфигурация L2-сервиса, объединяющего абонентские устройства на различных маршрутизаторах. Сервис организован с использованием BGP Auto-Discovery and Signalling (VPLS Kompella mode). Это позволяет ограничиться первоначальной конфигурацией бридж-домена для получения полносвязной топологии сервиса и добавлять его только при установке и конфигурации новых узлов. Для функционирования на всех маршрутизаторах должна быть включена address-family l2vpn vpls для всех iBGP-соседств.
  bgp router-id 10.255.0.1
  neighbor 10.255.0.2
     address-family l2vpn vpls
    exit
В примере для сервиса используется VLAN 3149, параметры rd — 64499:200, route target — 64499:200. Параметр ve-id, требуемый для сигнализации, выбран соответствующим последнему октету адреса Lo0 маршрутизатора. Это позволяет обеспечить уникальность параметра в данном сервисе.
l2vpn
  bridge-group VOIP
    bridge-domain voip_3149
      autodiscovery
        bgp
          rd 64499:200
          route-target 64499:200
            export
            import
          exit
          signaling-protocol bgp
            ve-id 1
          exit
        exit
      exit
      interface tengigabitethernet 0/0/20.3149
      exit
    exit
  exit

interface tengigabitethernet 0/0/20.3149
  description ESBC
  encapsulation outer-vid 3149
exit
В бридж-доменах трафик коммутируется с vlan-tag 3149 и в общем случае с этим же тегом уходит наружу через AC-интерфейсы. Однако при необходимости можно организовать вывод трафика со снятием тега или с добавлением второго тега. В примере ниже один из интерфейсов сконфигурирован в режиме QinQ. Также необходимо обеспечить защиту от возможных широковещательных штормов.
l2vpn
  bridge-group VOIP
    bridge-domain voip_3149
      autodiscovery
        bgp
          rd 64499:200
          route-target 64499:200
            export
            import
          exit
          signaling-protocol bgp
            ve-id 3
          exit
        exit
      exit
      interface tengigabitethernet 0/0/11.3149
      exit
      interface tengigabitethernet 0/0/31.3149
      exit
      storm-control
        broadcast rate 1000
        multicast rate 1000
        unknown-unicast rate 1000
      exit
    exit
  exit
Проверить корректность работы сервиса можно командой show l2vpn bridge-domain bd-name voip_3149. Здесь проверяется количество поднятых PW, количество AC-интерфейсов, сервисные метки и т. д.
0/ME5200S:Aggr-R3# show l2vpn bridge-domain bd-name voip_3149
Thu Aug 20 09:06:01 2026
  MM  -- mtu mismatch            Up -- up              GUp -- going up
  CM  -- control-word mismatch   Dn -- down            GDn -- going down
  OL  -- no outgoing label       ST -- standby         Lld -- lower layer down
  BK  -- backup connection       Fl -- failed          Drm -- dormant
  SP  -- static pseudowire       SW -- switchover

  Bridge group: VOIP
    Bridge domain: voip_3149, state: up, bridge type: vpls
      MAC learning: enabled
      MAC withdraw: enabled
      Local switching: enabled
      Flood replication point: egress
      Flooding Multicast: enabled
        Unknown unicast: enabled
      MAC aging time: 300 s, MAC limit: 4000, Action: enabled, MTU: 1500
      Oper-status: up
      ACs: 2 (2 up)
      PWs: 3 (3 up)
      Routed interface: none

      List of ACs:

        AC: Tengigabitethernet0/0/11.3149
          AC binding status: up, Interface oper state: up
        AC: Tengigabitethernet0/0/31.3149
          AC binding status: up, Interface oper state: up

      List of PWs:

      List of VFIs:

      List of Autodiscovery PWs:

        PW: Neighbor 10.255.0.1, if-index 55, admin Up, oper Up
        Status codes:
          PW type: ethernet, signaling: bgp, local group id: 0
          Encapsulation: MPLS, control word: control-word-not-present
          Vpn index: 4, type: ls
          Redundancy state active, MTU: 1500
          Attachment id: 0.0.0.0 local,  group, 0.0.0.0 remote
          Created: 2026-08-20 04:18:21, last state change: 04h47m40s ago

                                                  Local                     Remote
          Label                                   40                        74
          VE id                                   3                         1
          BGP RD                                  64499:200                 64499:200
          Forwarding                              true                      true
          Customer-facing (ingress) recv fault    false                     false
          Customer-facing (egress) send fault     false                     false
          Local PSN-facing (ingress) recv fault   false                     false
          Local PSN-facing (egress) send fault    false                     false
          Switchover                              false                     false
          Remote capabilities:
            VC status can be signaled: false
            VCCV ID can be signaled  : false
              Remote Control Channel (CC) supported: none
              Remote Connectivity Verification (CV) supported: none
          Remote node capability:
            Manually set PW: true
            Protocol has not yet finished cap. determination: false
            Signaling the pseudowire: false
            Sending the pseudowire: false

        PW: Neighbor 10.255.0.4, if-index 71, admin Up, oper Up
        Status codes:
          PW type: ethernet, signaling: bgp, local group id: 0
          Encapsulation: MPLS, control word: control-word-not-present
          Vpn index: 4, type: ls
          Redundancy state active, MTU: 1500
          Attachment id: 0.0.0.0 local,  group, 0.0.0.0 remote
          Created: 2026-08-20 04:21:50, last state change: 04h44m13s ago

                                                  Local                     Remote
          Label                                   43                        514
          VE id                                   3                         4
          BGP RD                                  64499:200                 64499:200
          Forwarding                              true                      true
          Customer-facing (ingress) recv fault    false                     false
          Customer-facing (egress) send fault     false                     false
          Local PSN-facing (ingress) recv fault   false                     false
          Local PSN-facing (egress) send fault    false                     false
          Switchover                              false                     false
          Remote capabilities:
            VC status can be signaled: false
            VCCV ID can be signaled  : false
              Remote Control Channel (CC) supported: none
              Remote Connectivity Verification (CV) supported: none
          Remote node capability:
            Manually set PW: true
            Protocol has not yet finished cap. determination: false
            Signaling the pseudowire: false
            Sending the pseudowire: false

        PW: Neighbor 10.255.0.2, if-index 72, admin Up, oper Up
        Status codes:
          PW type: ethernet, signaling: bgp, local group id: 0
          Encapsulation: MPLS, control word: control-word-not-present
          Vpn index: 4, type: ls
          Redundancy state active, MTU: 1500
          Attachment id: 0.0.0.0 local,  group, 0.0.0.0 remote
          Created: 2026-08-20 04:32:37, last state change: 04h33m26s ago

                                                  Local                     Remote
          Label                                   41                        74
          VE id                                   3                         2
          BGP RD                                  64499:200                 64499:200
          Forwarding                              true                      true
          Customer-facing (ingress) recv fault    false                     false
          Customer-facing (egress) send fault     false                     false
          Local PSN-facing (ingress) recv fault   false                     false
          Local PSN-facing (egress) send fault    false                     false
          Switchover                              false                     false
          Remote capabilities:
            VC status can be signaled: false
            VCCV ID can be signaled  : false
              Remote Control Channel (CC) supported: none
              Remote Connectivity Verification (CV) supported: none
          Remote node capability:
            Manually set PW: true
            Protocol has not yet finished cap. determination: false
            Signaling the pseudowire: false
            Sending the pseudowire: false
Также стоит отдельно отметить, что при организации сервисов VoIP критически важно обеспечить минимальную задержку, даже при высокой нагрузке на линках, и приоритизацию трафика. Вопрос конфигурации QoS на сети будет подробно рассмотрен в отдельных гайдах.
Конфигурирование доступа в Интернет
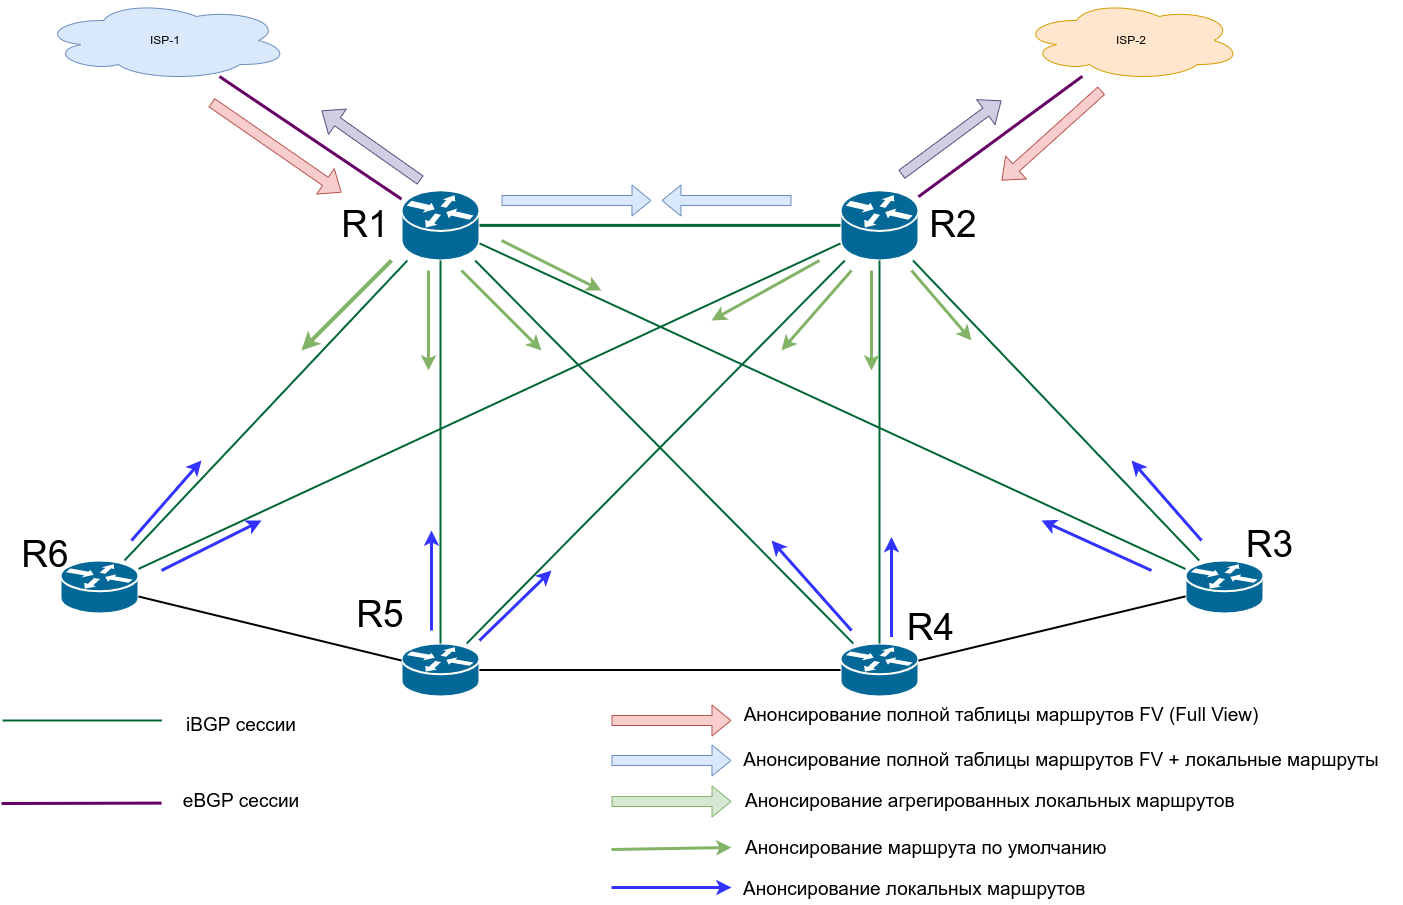
Подключение к вышестоящим провайдерам
Так как доступ в Интернет — один из предоставляемых сервисов, включение провайдеров и подключение клиентов осуществляется в отдельном VRF-inet.
Для обеспечения надёжного доступа в Интернет пользователей сети необходимо иметь не менее двух подключений к вышестоящим провайдерам посредством протокола eBGP. В предложенном документе организована связность с двумя провайдерами на маршрутизаторах ядра, от каждого принимается полная таблица маршрутов Интернет — FV. Так как в сети провайдера клиентами могут быть и другие ISP, требуется разделять маршруты, полученные от клиентов и от Uplink-провайдеров. Для этого в примере используются соответствующие community. Для сетей, получаемых от провайдеров 64499:1001 и 64499:1002 соответственно. В свою очередь правила фильтрации маршрутов в сторону Uplink-провайдеров обеспечивают анонс агрегированных локальных маршрутов и маршрутов ISP-клиентов.
Подключение каждого провайдера осуществляется на разных маршрутизаторах. Маршрутизаторы ядра обмениваются полной таблицей маршрутов. На маршрутизаторах агрегации полная таблица не требуется, поэтому по iBGP анонсируется маршрут по умолчанию — default, а также сети принадлежащие собственной AS. Это позволит оптимизировать прохождение трафика между клиентами внутри сети.
В предложенном примере в качестве собственных сетей используются сети:
172.170.101.0/24
172.170.201.0/24
192.168.3.0/24
Прописывание статических маршрутов сетей ISP, дефолтного маршрута и добавление сетей в процесс BGP:
router static
 vrf inet
    address-family ipv4 unicast
      destination 0.0.0.0/0 0.0.0.0
      exit
      destination 172.170.101.0/24 0.0.0.0
      exit
      destination 172.170.201.0/24 0.0.0.0
      exit
      destination 192.168.3.0/24 0.0.0.0
      exit
    exit
  exit
exit

router bgp 64499
vrf inet
    address-family ipv4 unicast
      network 172.170.101.0/24
      network 172.170.201.0/24
      network 192.168.3.0/24
    exit
  exit
exit
Формирование prefix-list с сетями ISP, community-list и route-map для управления маршрутами, получаемыми от вышестоящих ISP и отдаваемыми им:
prefix-list local-net
  seq-num 10
    prefix 172.170.101.0/24
  exit
  seq-num 20
    prefix 172.170.201.0/24
  exit
  seq-num 30
    prefix 192.168.3.0/24
  exit
exit

community-list BGP-Customer
  seq-num 10
    type standard
      community 64499:1010
    exit
  exit
exit

route-map internet
  seq-num 10
    set community set-specific value 64499:1001
  exit
exit

route-map internet-out
  seq-num 10
    match prefix-list destination local-net
  exit
  seq-num 20
    match comm-list name BGP-Customer
  exit
  seq-num 30
    action deny
  exit
exit
Конфигурация интерфейса подключения провайдера и BGP-соседства:
Также рекомендуется ограничить распространение маршрутной информации от маршрутизаторов ядра маршрутизаторам агрегации. Ниже приведена конфигурация BGP-соседств и route-map. В примере соседу 10.255.0.3 будет анонсироваться маршрут по умолчанию и подсети, терминируемые на маршрутизаторах ISP. А соседу 10.255.0.4 анонсируются все маршруты, имеющиеся на маршрутизаторах ядра. Также при прописывании соседей добавлены address-family для других сервисов:
router bgp 64499
  neighbor 10.255.0.3
    address-family ipv4 mvpn
    exit
    address-family l2vpn vpls
    exit
    address-family vpnv4 unicast
      route-map out no-isp
    exit
    bfd fast-detect
    remote-as 64499
    route-reflector-client
    send-community
    send-community-ext
    update-source 10.255.0.1
  exit
  neighbor 10.255.0.4
    address-family ipv4 mvpn
    exit
    address-family l2vpn vpls
    exit
    address-family vpnv4 unicast
    exit
    bfd fast-detect
    remote-as 64499
    route-reflector-client
    send-community
    send-community-ext
    update-source 10.255.0.1
  exit

route-map no-isp
  seq-num 10
    action deny
    match comm-list name ISP
  exit
  seq-num 20
    action deny
    match comm-list name BGP-Customer
  exit
exit
Подключение пользователей по BGP
Пользователи, которым требуется взаимодействие по BGP, в том числе нижестоящие провайдеры терминируются на маршрутизаторах ядра. В зависимости от требований в рамках BGP может анонсироваться как полная таблица, так и только маршрут по умолчанию, от пользователя при этом принимаются и анонсируются вышестоящим провайдерам сети, зарезервированные за AS пользователя. Для возможности фильтрации и управления анонсированием полученных сетей на префиксы клиентов также назначаются community, в примере это 6499:1010.
Ниже показана конфигурация community-list, route-map и самого соседа для взаимодействия с BGP-клиентом с анонсированием ему Fullview-таблицы:
route-map BGP-Customer-in
  seq-num 10
    set community set-specific value 64499:1010
  exit
exit

route-map BGP-Customer-out
  seq-num 10
    match prefix-list destination local-net
  exit
  seq-num 20
    match comm-list name BGP-Customer
  exit
  seq-num 30
    match comm-list name ISP
  exit
  seq-num 40
    action deny
  exit
exit

router bgp 64499
vrf inet
    neighbor 172.170.101.130
      address-family ipv4 unicast
        route-map in BGP-Customer-in
        route-map out BGP-Customer-out
      exit
      remote-as 65333
      send-community
    exit
  exit
exit
Подключение пользователей статическим белым IP
Для ряда пользователей сети, например, юридических лиц, требуется выделенный прямой канал доступа в Интернет без поднятия каких-либо сессий на BRAS, но при этом пользователь не имеет собственной AS и пула адресов, выделенных регулятором. Такие подключения осуществляются, как правило, с использованием сетей размера /30 из пула адресов провайдера. Для подобных подключений рекомендуется выделять пул достаточного объёма для возможности агрегации маршрутов и удобства администрирования. Терминацию можно выполнять как на маршрутизаторах ядра, так и на маршрутизаторах агрегации или доступа. Физическое подключение осуществляется в сети доступа изолированным VLAN. В случае если клиенту нужно большее адресное пространство, дополнительно выделяется сеть требуемого размера и добавляется статический маршрут.
Далее в примере показана конфигурация сервиса Интернет через сеть доступа с маршрутизатора Aggr-R3:
Подключение пользователей, терминирующихся на сервисных платформах
Пользователи с сессионным доступом IPoE, PPPoE терминируются на BRAS, имеющих внешние интерфейсы для выхода в Интернет и внутренние для подключения абонентов. Внешние интерфейсы BRAS подключаются непосредственно в VRF-inet, внутренние интерфейсы подключаются в отдельный VRF, обеспечивающий связность с абонентами. Как правило, сессионный доступ используется для подключения b2c-абонентов, количество которых в сети провайдера велико. Для оптимизации использования адресного пространства и распределения сетей возможно использование bvi-интерфейсов для терминирования абонентов различных сегментов сети на одном L3-интерфейсе. Кроме того, для получения сетевых настроек потребуется DHCP-сервер. Для обеспечения связности абонентов c DHCP-сервером потребуется настройка dhcp-relay.
В примере ниже показано подключение BRAS и организация абонентских интерфейсов для одного сегмента сети, для нескольких сегментов и настройка dhcp-relay.
Конфигурация маршрутизаторов CORE. Сеть 172.170.201.0/25 в данном примере — это внешняя сеть NAT:
vrf bras
  export route-target 64499:101
  import route-target 64499:101
  rd 64499:101
exit

interface tengigabitethernet 0/0/20.121
  description to_BRAS_customers
  encapsulation outer-vid 121
  ipv4 address 10.128.1.1/30
  vrf bras
exit

interface tengigabitethernet 0/0/20.122
  description to_DHCP_server_1
  encapsulation outer-vid 122
  ipv4 address 10.128.1.65/30
  vrf bras
exit
interface tengigabitethernet 0/0/20.32
  description to_BRAS_internet
  encapsulation outer-vid 32
  ipv4 address 172.170.101.149/30
  vrf inet
exit


vrf bras
  export route-target 64499:101
  import route-target 64499:101
  rd 64499:101
exit
interface tengigabitethernet 0/0/11.121
  description to_BRAS_customers
  encapsulation outer-vid 121
  ipv4 address 10.128.1.1/30
  vrf bras
exit
interface tengigabitethernet 0/0/11.122
  description to_DHCP_server_2
  encapsulation outer-vid 122
  ipv4 address 10.128.1.69/30
  vrf bras
exit

router static
  vrf bras
    address-family ipv4 unicast
      destination 10.128.1.192/26 10.128.1.6
      exit
    exit
  exit
  vrf inet
    address-family ipv4 unicast
      destination 172.170.201.0/25 172.170.101.150
      exit
    exit
  exit
exit
Конфигурация маршрутизаторов AGGR:
vrf bras
  export route-target 64499:101
  import route-target 64499:101
  rd 64499:101
exit

interface tengigabitethernet 0/0/31.2149
  description "BRAS_Customers
  encapsulation outer-vid 2149
  ipv4 address 10.128.2.1/24
  vrf bras
exit

relay-agent bras
  address-family ipv4 helper-address 10.128.1.66
    vrf bras
  exit
  address-family ipv4 helper-address 10.128.1.70
    vrf bras
  exit
  interface tengigabitethernet 0/0/31.2149
  exit
  mode forward
exit
В данном примере пользователи подключаются в двух сегментах te0/0/11.2149 и te0/0/12.2149, однако терминация происходит на интерфейсе bvi 2149:
interface bvi 2149
  description BRAS_Customers
  ipv4 address 10.128.3.1/24
  vrf bras
exit
interface tengigabitethernet 0/0/11.2149
  description "BRAS_Customers_to_segment-1
  encapsulation outer-vid 2149
  rewrite egress tag push outer-vid 2149
  rewrite ingress tag pop one
exit
interface tengigabitethernet 0/0/12.2149
  description "BRAS_Customers_to_segment-2
  encapsulation outer-vid 2149
  rewrite egress tag push outer-vid 2149
  rewrite ingress tag pop one
exit
l2vpn
  bridge-group bras
    bridge-domain bras
      interface tengigabitethernet 0/0/11.2149
      exit
      interface tengigabitethernet 0/0/12.2149
      exit
      local-switching disable
      routed interface bvi 2149
    exit
  exit
exit
vrf bras
  export route-target 64499:101
  import route-target 64499:101
  rd 64499:101
exit
Вид таблиц маршрутизации в VRF inet и VRF bras:
0/ME5200S:Aggr-R3# sh route vrf inet
Wed Aug  5 12:11:52 2026
  Codes: C - connected, S - static, O - OSPF, B - BGP, L - local
      IA - OSPF inter area, EA - OSPF intra area
      N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
      E1 - OSPF external type 1, E2 - OSPF external type 2
      i - IS-IS, L1 - IS-IS level-1, L2 - IS-IS level-2,
      LE1 - IS-IS level1 external, LE2 - IS-IS level2 external
      BI - BGP internal, BE - BGP external, BV - BGP vpn,
      BL - BGP labeled, R - RIP


  B BV   0.0.0.0/0    via 10.255.0.2 [200/0], 05d23h53m
  B BV   172.16.101.0/30    via 10.255.0.1 [200/0], 03h47m10s
  B BV   172.170.101.0/24    via 10.255.0.2 [200/0], 05d23h53m
  B BV   172.170.101.128/30    via 10.255.0.1 [200/0], 03h47m10s
  B BV   172.170.201.0/24    via 10.255.0.2 [200/0], 05d23h53m
  B BV   172.170.201.0/25    via 10.255.0.2 [200/0], 05d23h53m
  B BV   172.171.101.0/24    via 10.255.0.1 [200/0], 01w00d01h
  B BV   172.172.101.0/24    via 10.255.0.1 [200/0], 01w00d01h
  S      172.172.201.160/27    via 192.168.3.2 [1/1], 06d07h46m, te0/0/11.35
  B BV   192.168.3.0/24    via 10.255.0.2 [200/0], 05d23h53m
  C      192.168.3.0/30     is directly connected, 01w05d08h, te0/0/11.35
  L      192.168.3.1/32     is directly connected, 01w05d08h, te0/0/11.35
  B BV   192.168.3.4/30    via 10.255.0.4 [200/0], 01w00d01h
  B BV   192.168.3.64/30    via 10.255.0.4 [200/0], 01w00d01h

  Total entries: 14
0/ME5200S:Aggr-R3# sh route vrf bras
Wed Aug  5 12:11:58 2026
  Codes: C - connected, S - static, O - OSPF, B - BGP, L - local
      IA - OSPF inter area, EA - OSPF intra area
      N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
      E1 - OSPF external type 1, E2 - OSPF external type 2
      i - IS-IS, L1 - IS-IS level-1, L2 - IS-IS level-2,
      LE1 - IS-IS level1 external, LE2 - IS-IS level2 external
      BI - BGP internal, BE - BGP external, BV - BGP vpn,
      BL - BGP labeled, R - RIP


  B BV   10.128.1.0/30    via 10.255.0.2 [200/0], 03h58m36s
  B BV   10.128.1.4/30    via 10.255.0.2 [200/0], 02h59m59s
  B BV   10.128.1.64/30    via 10.255.0.1 [200/0], 03h47m17s
  B BV   10.128.1.68/30    via 10.255.0.2 [200/0], 03h58m36s
  B BV   10.128.1.128/26    via 10.255.0.1 [200/0], 02h01m05s
  B BV   10.128.1.192/26    via 10.255.0.2 [200/0], 02h01m08s
  C      10.128.2.0/24     is directly connected, 03h58m36s, te0/0/31.2149
  L      10.128.2.1/32     is directly connected, 03h58m36s, te0/0/31.2149
  B BV   10.128.3.0/24    via 10.255.0.4 [200/0], 01h24m59s

  Total entries: 9
0/ME5200S:Aggr-R3#
Конфигурирование сервисов IPTV
В современной инфраструктуре сервис-провайдеров передача многоадресного трафика (Multicast) поверх виртуальных частных сетей (VPN) является критически важным сервисом. Технология MVPN (Multicast VPN) позволяет оператору эффективно масштабировать доставку контента «один ко многим» в изолированных клиентских сетях L3VPN. На маршрутизаторах Etex ME поддержаны как «традиционные» Draft Rosen, так и более современный NG-MVPN. В данном документе рассматривается NG-MVPN. Внедрение технологии NG-MVPN с использованием mLDP в качестве транспортного протокола ядра позволяет построить единую, гибкую и высокопроизводительную среду для доставки внутреннего пакета услуг IPTV корпоративного класса и обеспечения работы внутренних медиа-сервисов компании.
Основные технические характеристики сервиса:
- Современный Control Plane: использование BGP (Address Family MVPN) для эффективного обмена маршрутной информацией и минимизации нагрузки на управляющий план оборудования.
- Надежный Data Plane: построение мультикаст-деревьев в ядре с помощью mLDP, что исключает необходимость поддержки PIM-инкапсуляции (GRE) и повышает стабильность коммутации.
- Строгая изоляция: вещание пакетов IPTV осуществляется строго в рамках выделенных клиентских или технологических VRF с сохранением независимости адресации.
- Быстрое восстановление: интеграция с механизмами MPLS Fast Reroute (FRR) обеспечивает максимально быстрое переключение на резервные пути при авариях на линках ядра.
- Оптимизация профилей доставки: поддержка динамического построения деревьев (Inclusive/Selective PMSI) для рационального распределения IPTV-каналов в зависимости от наличия активных подписчиков на PE-маршрутизаторах.
В приведенном примере для предоставления сервиса на сегментах доступа используется VLAN 30. Cаб-интерфейсы могут быть как L3 с терминацией пользователей одного сегмента, так и L2 с терминацией на BVI-интерфейсах, объединяя при этом пользователей из разных сегментов сети.
Источник мультикаста находится и сконфигурирован на Core-R1. Ниже приведена конфигурация Core-R1.
Здесь активирован address-family ipv4 mvpn для всех iBGP-соседей, сконфигурирован vrf iptv, в котором будет распространяться мультикаст, и включен обработчик MVPN. Сконфигурирован PIM в vrf iptv, а также интерфейс источника мультикaста tengigabitethernet 0/0/11.30. Кроме того, в обязательном порядке должен быть сконфигурирован Loopback-интерфейс в vrf, адресация которого совпадает с основным Loopback-интерфейсом маршрутизатора. В данном случае это loopback 300, его же адрес указывается в качестве rp.
router bgp 64499
 neighbor 10.255.0.2
    address-family ipv4 mvpn
    exit
neighbor 10.255.0.3
    address-family ipv4 mvpn
    exit

vrf iptv
  export route-target 64499:300
  import route-target 64499:300
  mvpn
  exit
  rd 64499:300
exit

router pim
  vrf iptv
    address-family ipv4
      interface tengigabitethernet 0/0/11.30
        passive-interface
      exit
      static-rp 239.1.1.0/28
        rp-address 10.255.0.1
      exit
    exit
  exit
exit

interface tengigabitethernet 0/0/11.30
  description ""Multicast Sourse-1"
  encapsulation outer-vid 30
  ipv4 address 10.196.1.1/29
  vrf iptv
exit

interface loopback 300
  description MVPN
  ipv4 address 10.255.0.1/32
  vrf iptv
exit
Аналогичную настройку необходимо провести на остальных маршрутизаторах.
Ниже приведен пример конфигурации Aggr-R3.
Здесь также активирован address-family ipv4 mvpn для всех iBGP-соседей, сконфигурирован vrf iptv. Сконфигурирован PIM в vrf iptv, в качестве rp указан Core-R1. Эта настройка должна быть общей для всех маршрутизаторов.
Также показана конфигурация интерфейсов пользователей и настройка протокола IGMP и IGMP snooping.
router bgp 64499
  neighbor 10.255.0.1
    address-family ipv4 mvpn
    exit
 neighbor 10.255.0.2
    address-family ipv4 mvpn
    exit
  exit
exit

vrf iptv
  export route-target 64499:300
  import route-target 64499:300
  mvpn
  exit
  rd 64499:300
exit

interface tengigabitethernet 0/0/11.30
  description "IPTV_Customers
  encapsulation outer-vid 30
  ipv4 address 10.196.255.1/24
  vrf iptv
exit
interface bvi 30
  description ""IPTV-L2_Customers  "
  ipv4 address 10.196.254.1/24
  vrf iptv
exit

  bridge-group IPTV
    bridge-domain IPTV-L2
      interface tengigabitethernet 0/0/31.30
      exit
      interface tengigabitethernet 0/0/32.30
      exit
      igmp-snooping
        profile snooping
      exit
      local-switching disable
      routed interface bvi 30
    exit
  exit


router pim
  vrf iptv
    address-family ipv4
      static-rp 239.1.1.0/28
        rp-address 10.255.0.1
      exit
    exit
  exit
exit

router igmp
  vrf iptv
    interface bvi 30
      version 2
    exit
    interface tengigabitethernet 0/0/11.30
      version 2
    exit
  exit
exit

igmp-snooping
  profile snooping
    version 2
  exit
exit
Интерфейсы пользователей не обязательно указывать в блоке конфигурации PIM. Интерфейсы, прописанные в IGMP, автоматически попадают и в PIM.
После начала вещания и подписок пользователей можно проконтролировать создание P2MP-туннелей:
0/ME5200S:Aggr-R3# sh mpls ldp bin ml
Thu Aug 27 11:36:53 2026
  LSR                 Label    Type    Root node             Opaque value  Direction
  ------------------- -------- ------- --------------------- ------------- ----------
  10.255.0.1:0        53       P2MP    10.255.0.1            1             upstream
  10.255.0.1:0        54       P2MP    10.255.0.1            4             upstream
  10.255.0.1:0        55       P2MP    10.255.0.1            5             upstream
  10.255.0.1:0        57       P2MP    10.255.0.1            6             upstream
  10.255.0.1:0        58       P2MP    10.255.0.1            7             upstream
  10.255.0.1:0        59       P2MP    10.255.0.1            8             upstream
  10.255.0.1:0        60       P2MP    10.255.0.1            9             upstream
  10.255.0.1:0        61       P2MP    10.255.0.1            10            upstream
  10.255.0.2:0        52       P2MP    10.255.0.2            1             upstream
  10.255.0.1:0        84       P2MP    10.255.0.3            1             downstream
  10.255.0.2:0        82       P2MP    10.255.0.3            1             downstream
BGP-анонсы ipv4 mvpn:
0/ME5200S:Aggr-R3# sh bgp ipv4 mvpn
Thu Aug 27 11:38:47 2026
  BGP router identifier 10.255.0.3, local AS number 64499
  Graceful Restart is disabled
  BGP table state: active

  Status codes: d damped, h history, > best, b backup, S stale, * active, u untracked, i internal
  Origin codes: i igp, e egp, ? incomplete

  Network                  Next hop         Metric  LocPrf  Weight  Path
  ------------------------ ---------------- ------- ------- ------- -----
  >i   64499:300 [1][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [1][10.255.0.2]
                           10.255.0.2       0       100     0       i
  >    64499:300 [1][10.255.0.3]
                           10.255.0.3       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.1][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.2][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.3][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.4][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.5][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.9][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [3][10.196.1.2][239.1.1.10][10.255.0.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.1]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.2]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.3]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.4]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.5]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.9]
                           10.255.0.1       0       100     0       i
  >i   64499:300 [5][10.196.1.2][239.1.1.10]
                           10.255.0.1       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.1]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.2]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.3]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.4]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.5]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.9]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.10]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.11]
                           10.255.0.3       0       100     0       i
  >    64499:300 [6][64499][10.255.0.1][239.1.1.12]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.1]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.2]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.3]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.4]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.5]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.9]
                           10.255.0.3       0       100     0       i
  >    64499:300 [7][64499][10.196.1.2][239.1.1.10]
                           10.255.0.3       0       100     0       i

  Total entries: 33
Подписки на группы:
0/ME5200S:Aggr-R3# show igmp vrf iptv groups
Thu Aug 27 11:56:57 2026
  IGMP Connected Group Membership

  Group Address            Interface                Uptime      Expires     Last Reporter
  ------------------------ ------------------------ ----------- ----------- --------------
  239.1.1.1                te0/0/11.30              00h30m46s   00h03m36s   10.196.254.12
  239.1.1.2                te0/0/11.30              00h30m46s   00h03m36s   10.196.255.11
  239.1.1.3                te0/0/11.30              00h30m46s   00h03m36s   10.196.254.17
  239.1.1.4                te0/0/11.30              00h30m46s   00h03m36s   10.196.254.16
  239.1.1.5                te0/0/11.30              00h30m46s   00h03m36s   10.196.254.14
  239.1.1.9                te0/0/11.30              00h30m46s   00h03m36s   10.196.255.14
  239.1.1.10               te0/0/11.30              00h30m46s   00h03m36s   10.196.255.16
  239.1.1.11               te0/0/11.30              00h30m46s   00h03m36s   10.196.255.12
  239.1.1.12               te0/0/11.30              00h30m46s   00h03m36s   10.196.255.10

  Total entries: 9
Просмотр PIM-топологии и наличия записей (*, G), (S, G):
0/ME5200S:Aggr-R3# sh pim vrf iptv topology
Thu Aug 27 11:42:32 2026
  IP PIM Multicast Topology Table
  Entry state: (*/S,G)[RPT/SPT] Mode, Protocol, Uptime, Info
  Interface state: Name, Uptime, Fwd, Info

    (10.196.1.2, 239.1.1.1) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/4, (10.255.0.1)

    (10.196.1.2, 239.1.1.1) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.1) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (10.196.1.2, 239.1.1.2) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/5, (10.255.0.1)

    (10.196.1.2, 239.1.1.2) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.2) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (10.196.1.2, 239.1.1.3) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/6, (10.255.0.1)

    (10.196.1.2, 239.1.1.3) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.3) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (10.196.1.2, 239.1.1.4) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/7, (10.255.0.1)

    (10.196.1.2, 239.1.1.4) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.4) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (10.196.1.2, 239.1.1.5) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/8, (10.255.0.1)

    (10.196.1.2, 239.1.1.5) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.5) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (10.196.1.2, 239.1.1.9) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/9, (10.255.0.1)

    (10.196.1.2, 239.1.1.9) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.9) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (10.196.1.2, 239.1.1.10) SPT, asm, Up: 00h16m21s
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/10, (10.255.0.1)

    (10.196.1.2, 239.1.1.10) RPT not-prune, Up: 00h00m00s

    (*, 239.1.1.10) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (*, 239.1.1.11) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local


    (*, 239.1.1.12) asm, Up: 00h16m22s, RP: 10.255.0.1 is not local (config)
    JP: joined (never), RPF: Pmsi/64499:300/10.255.0.1/1, (10.255.0.1)
      te0/0/11.30 asm, Up: 00h16m22s is local
Статистика передачи трафика по группам и интерфейсам:
0/ME5200S:Aggr-R3# show multicast counters vrf iptv
Thu Aug 27 11:59:02 2026

 Interface status code: N - Notification, I - Ignored

 Source Address Group Address  Packets Recv  Bytes Recv  Status codes  Interface
 -------------- -------------- ------------- ----------- ------------- ----------
 10.196.1.2     239.1.1.1      614610        51627240                  pmsi/64499:300/10.255.0.1/4
 10.196.1.2     239.1.1.2      614610        51627240                  pmsi/64499:300/10.255.0.1/5
 10.196.1.2     239.1.1.3      614607        51626988                  pmsi/64499:300/10.255.0.1/6
 10.196.1.2     239.1.1.4      614607        51626988                  pmsi/64499:300/10.255.0.1/7
 10.196.1.2     239.1.1.5      614609        51627156                  pmsi/64499:300/10.255.0.1/8
 10.196.1.2     239.1.1.9      614603        51626652                  pmsi/64499:300/10.255.0.1/9
 10.196.1.2     239.1.1.10     614605        52241425                  pmsi/64499:300/10.255.0.1/10

 Total entries: 7
0/ME5200S:Aggr-R3# show multicast counters vrf iptv
Thu Aug 27 11:59:07 2026

 Interface status code: N - Notification, I - Ignored

 Source Address Group Address  Packets Recv  Bytes Recv  Status codes  Interface
 -------------- -------------- ------------- ----------- ------------- ----------
 10.196.1.2     239.1.1.1      616173         51758532                 pmsi/64499:300/10.255.0.1/4
 10.196.1.2     239.1.1.2      616173         51758532                 pmsi/64499:300/10.255.0.1/5
 10.196.1.2     239.1.1.3      616170         51758280                 pmsi/64499:300/10.255.0.1/6
 10.196.1.2     239.1.1.4      616169         51758196                 pmsi/64499:300/10.255.0.1/7
 10.196.1.2     239.1.1.5      616169         51758196                 pmsi/64499:300/10.255.0.1/8
 10.196.1.2     239.1.1.9      616165         51757860                 pmsi/64499:300/10.255.0.1/9
 10.196.1.2     239.1.1.10     616168         52374280                 pmsi/64499:300/10.255.0.1/10

 Total entries: 7
Также стоит отдельно отметить, что при организации сервисов IPTV критически важно обеспечить минимальную задержку, даже при высокой нагрузке на линках, и приоритизацию трафика.
Вопрос конфигурации QoS на сети будет подробно рассмотрен в отдельных гайдах.
Список изменений
| Версия документа | Дата выпуска | Содержание изменений |
|---|---|---|
| 2.0 | 09.2026 | Добавлено:
|
| 1.0 | 03.2026 | Первая публикация. |


