


 Поделиться
Введение
Современные телекоммуникационные системы — неотъемлемая часть инфраструктуры бизнеса, государственных учреждений и повседневной жизни. Телефонная связь по‑прежнему остаётся одним из ключевых каналов коммуникации, а автоматизированные телефонные станции (АТС) выступают центральным звеном, обеспечивающим маршрутизацию вызовов, управление абонентскими сервисами и интеграцию с другими информационными системами.
Угрозы для сетей телефонии и АТС носят разносторонний характер: от банального воровства услуг (например, несанкционированного использования междугородной или международной связи) до целенаправленных атак, нацеленных на перехват конфиденциальных переговоров, внедрение вредоносного функционала в оборудование или полный вывод системы из строя. В числе наиболее распространённых векторов атак — эксплуатация уязвимостей протоколов сигнализации, подбор учётных данных, использование слабостей в конфигурации сервисов.
Актуальность проблемы защиты сетей телефонии обусловлена не только потенциальным финансовым ущербом, но и серьёзными репутационными и юридическими последствиями. Утечка конфиденциальной информации, нарушение работы экстренных служб или невозможность связи в критических ситуациях могут привести к значительным потерям. Кроме того, требования регуляторов (в том числе ФЗ «О связи», ФЗ «О персональных данных», приказов ФСТЭК и ФСБ) обязывают операторов и владельцев сетей обеспечивать защиту информации и устойчивость функционирования телекоммуникационной инфраструктуры.
Цель данной статьи — рассмотреть основные возможности, предоставляемые программным обеспечением и оборудованием производства Eltex, для защиты сетей телефонии и АТС. В материале будут освещены как базовые меры защиты при авторизации, так и применение пограничных контроллеров сессий для защиты сети от внешнего вторжения.
Протокол 802.1X в телефонах VP
Область применения
Раздел описывает возможности настройки протокола 802.1X на телефонах VP-17P, VP-30P, VP-30P-WB.
| Телефон | Версия |
|---|---|
| VP-17P | 1.5.10 |
| VP-30P | 1.4.6 |
| VP-30P-WB | 1.3.4 |
Таблица 1. Версии прошивок телефонных аппаратов, актуальные на момент написания статьи.
Возможности
Телефонные аппараты серии VP поддерживают аутентификацию по протоколу 802.1X с использованием логина и пароля, сертификата или и того, и другого вместе.
Телефон выступает клиентом (супликантом), отправляет аутентификационные данные на коммутатор, который выступает аутентификатором, и отправляет полученные учетные данные на сервер аутентификации.
MAB (MAC Authentication Bypass)
MAB — это аутентификация, которая основана на MAC-адресе устройства, т. е. MAC-адрес устройства используется в качестве имени пользователя и пароля.
Может использоваться в следующих сценариях:
1. Для предоставления контролируемого сетевого доступа устройствам, которые не могут пройти стандартную аутентификацию по логину и паролю, или с помощью сертификатов (802.1X).
2. Для упрощения развертывания, когда индивидуальная настройка методов аутентификации (например, 802.1X или сертификатов) на каждом конечном устройстве требует больших трудозатрат.

Не рекомендуется использовать MAB без крайней необходимости, ввиду небезопасности такого метода.
Схема работы
Общая схема аутентификации телефона по протоколу 802.1x показана на рисунке 1.
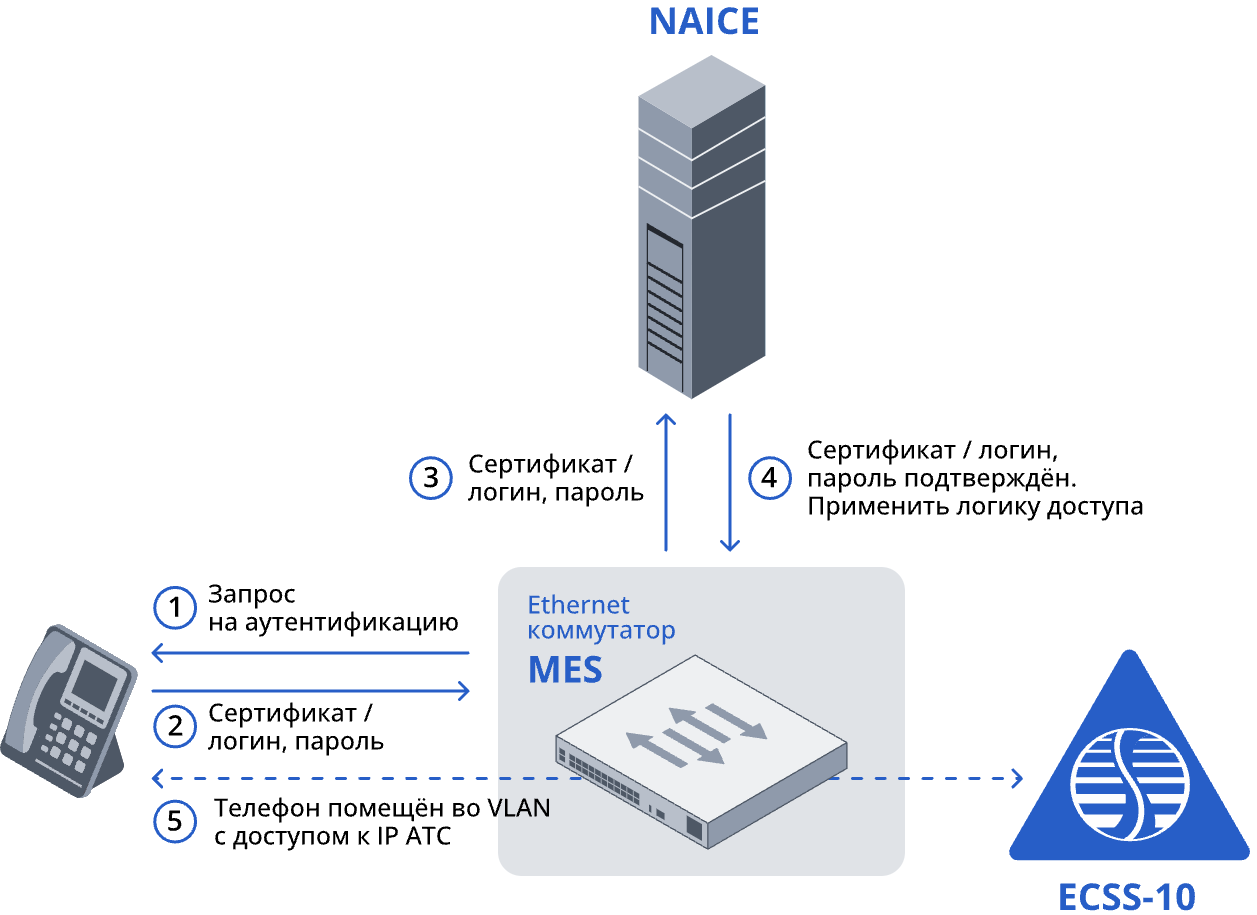
Рисунок 1 — Схема аутентификации по протоколу 802.1x
- При подключении телефона к порту Ethernet-коммутатора коммутатор отправляет телефону запрос на аутентификацию.
- Телефон в ответ отправляет свой сертификат, пару логин-пароль или и то, и другое.
- Коммутатор пересылает полученные учетные данные на сервер аутентификации. Сервером аутентификации может выступать любой RADIUS-сервер. Рекомендуется использовать в качестве сервера аутентификации систему контроля сетевого доступа NAICE.
- Аутентификатор проверяет полученные учетные данные и отправляет коммутатору подтверждение или отказ.
- Коммутатор помещает телефон во VLAN с доступом к IP АТС.
Настройка
Настройка протокола 802.1X производится через web-интерфейс или через экранное меню телефона.
Сертификаты можно загрузить через web-интерфейс или может быть настроена автоматическая загрузка сертификатов через файл манифеста.

Стоит отдавать предпочтение аутентификации по сертификатам, как наиболее безопасному виду.
TACACS+
Область применения
Большая часть оборудования производства Eltex поддерживает аутентификацию и авторизацию администраторов и операторов с использованием сервера TACACS+. Рассмотрим применение TACACS+ в абонентских шлюзах TAU, транковых шлюзах и IP АТС SMG, пограничных контроллерах сессий ESBC.
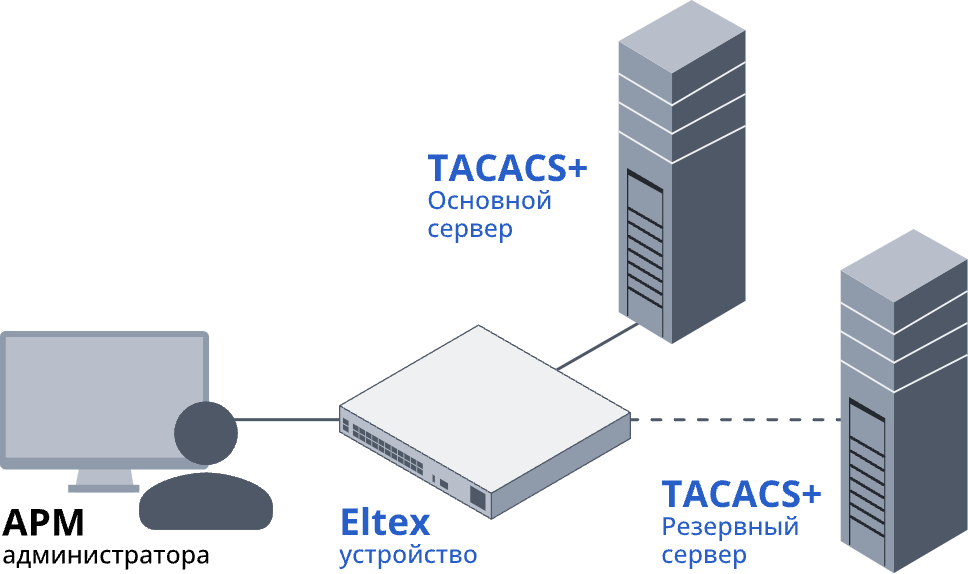
Рисунок 2 — Схема работы TACACS+
На рисунке 2 представлена схема работы с TACACS+. Под «устройством Eltex» подразумевается одно из устройств TAU, SMG или ESBC, описанных ниже. В качестве сервера TACACS+ рекомендуется использовать систему контроля сетевого доступа NAICE.
Когда администратор пытается получить доступ к устройству, устройство, выступая клиентом TACACS+, связывается с основным сервером TACACS+ для проверки возможности авторизации пользователя. В случае недоступности основного сервера будет предпринята попытка обращения к резервному серверу. От сервера может быть получено подтверждение или отказ в авторизации, на основании которого устройство принимает решение о допуске администратора к интерфейсу управления.
Возможности
TAU
Все актуальные абонентские шлюзы TAU с количеством портов 8 и более поддерживают работу с TACACS+.
Поддерживается настройка двух серверов TACACS+, основного и резервного. Возможно разрешить или запретить локальную аутентификацию при невозможности аутентифицироваться на сервере TACACS+.
Для TAU в стоечном исполнении поддерживается логирование попыток доступа при использовании аутентификации через TACACS+.
SMG
На всех транковых шлюзах SMG и на аппаратных IP АТС на базе гибридной платформы SMG начиная с версии 3.410 реализована поддержка TACACS+.
Поддерживается настройка двух серверов TACACS+ — основного и резервного. Возможно разрешить или запретить локальную аутентификацию при недоступности на сервере TACACS+. При запрете локальной авторизации и недоступных серверах TACACS+ доступ к устройству возможен только через COM-порт.
SBC
На пограничных контроллерах сессий SBC-3000 работа с TACACS+ не реализована.
ESBC
Пограничные контроллеры сессий ESBC-3200 и vESBC поддерживают работу с TACACS+.
Поддерживается настройка нескольких серверов TACACS+ с возможностью настройки очередности их опроса по приоритету. Реализована настройка разного порядка обработки отказа в аутентификации от сервера TACACS+. В зависимости от настройки при отказе в аутентификации от TACACS+ либо будет прекращена дальнейшая попытка аутентификации, либо будет задействован следующий метод аутентификации в цепочке: RADIUS, LDAP или локальная аутентификация. Возможно настроить блокировку пользователя при многократных неудачных попытках аутентификации. Производится настройка как количества неудачных попыток, так и времени блокировки. Существует возможность указать конкретные списки команд, подлежащих аутентификации и логированию.
Пример настройки аутентификации по SSH через TACACS-Server на ESBC приведен в Базе знаний.
LDAP
Многие продукты Eltex поддерживают аутентификацию и авторизацию пользователей через LDAP (Lightweight Directory Access Protocol).
Рассмотрим работу продуктов телефонии и унифицированных коммуникаций с LDAP.
Аутентификация и авторизация
Непосредственно с LDAP работает:
- Авторизация в системах управления ECSS-10 SoftSwitch. CoCon и Web;
- Авторизация операторов и супервизоров в Call-центре;
- Авторизация пользователей в Портале абонента.
Система унифицированных коммуникаций Elph непосредственно для авторизации и аутентификации использует систему Keycloak, данные в которую могут подтягиваться из LDAP в рамках периодических синхронизаций.
На рисунке 3 представлена общая схема аутентификации пользователей с использованием LDAP.
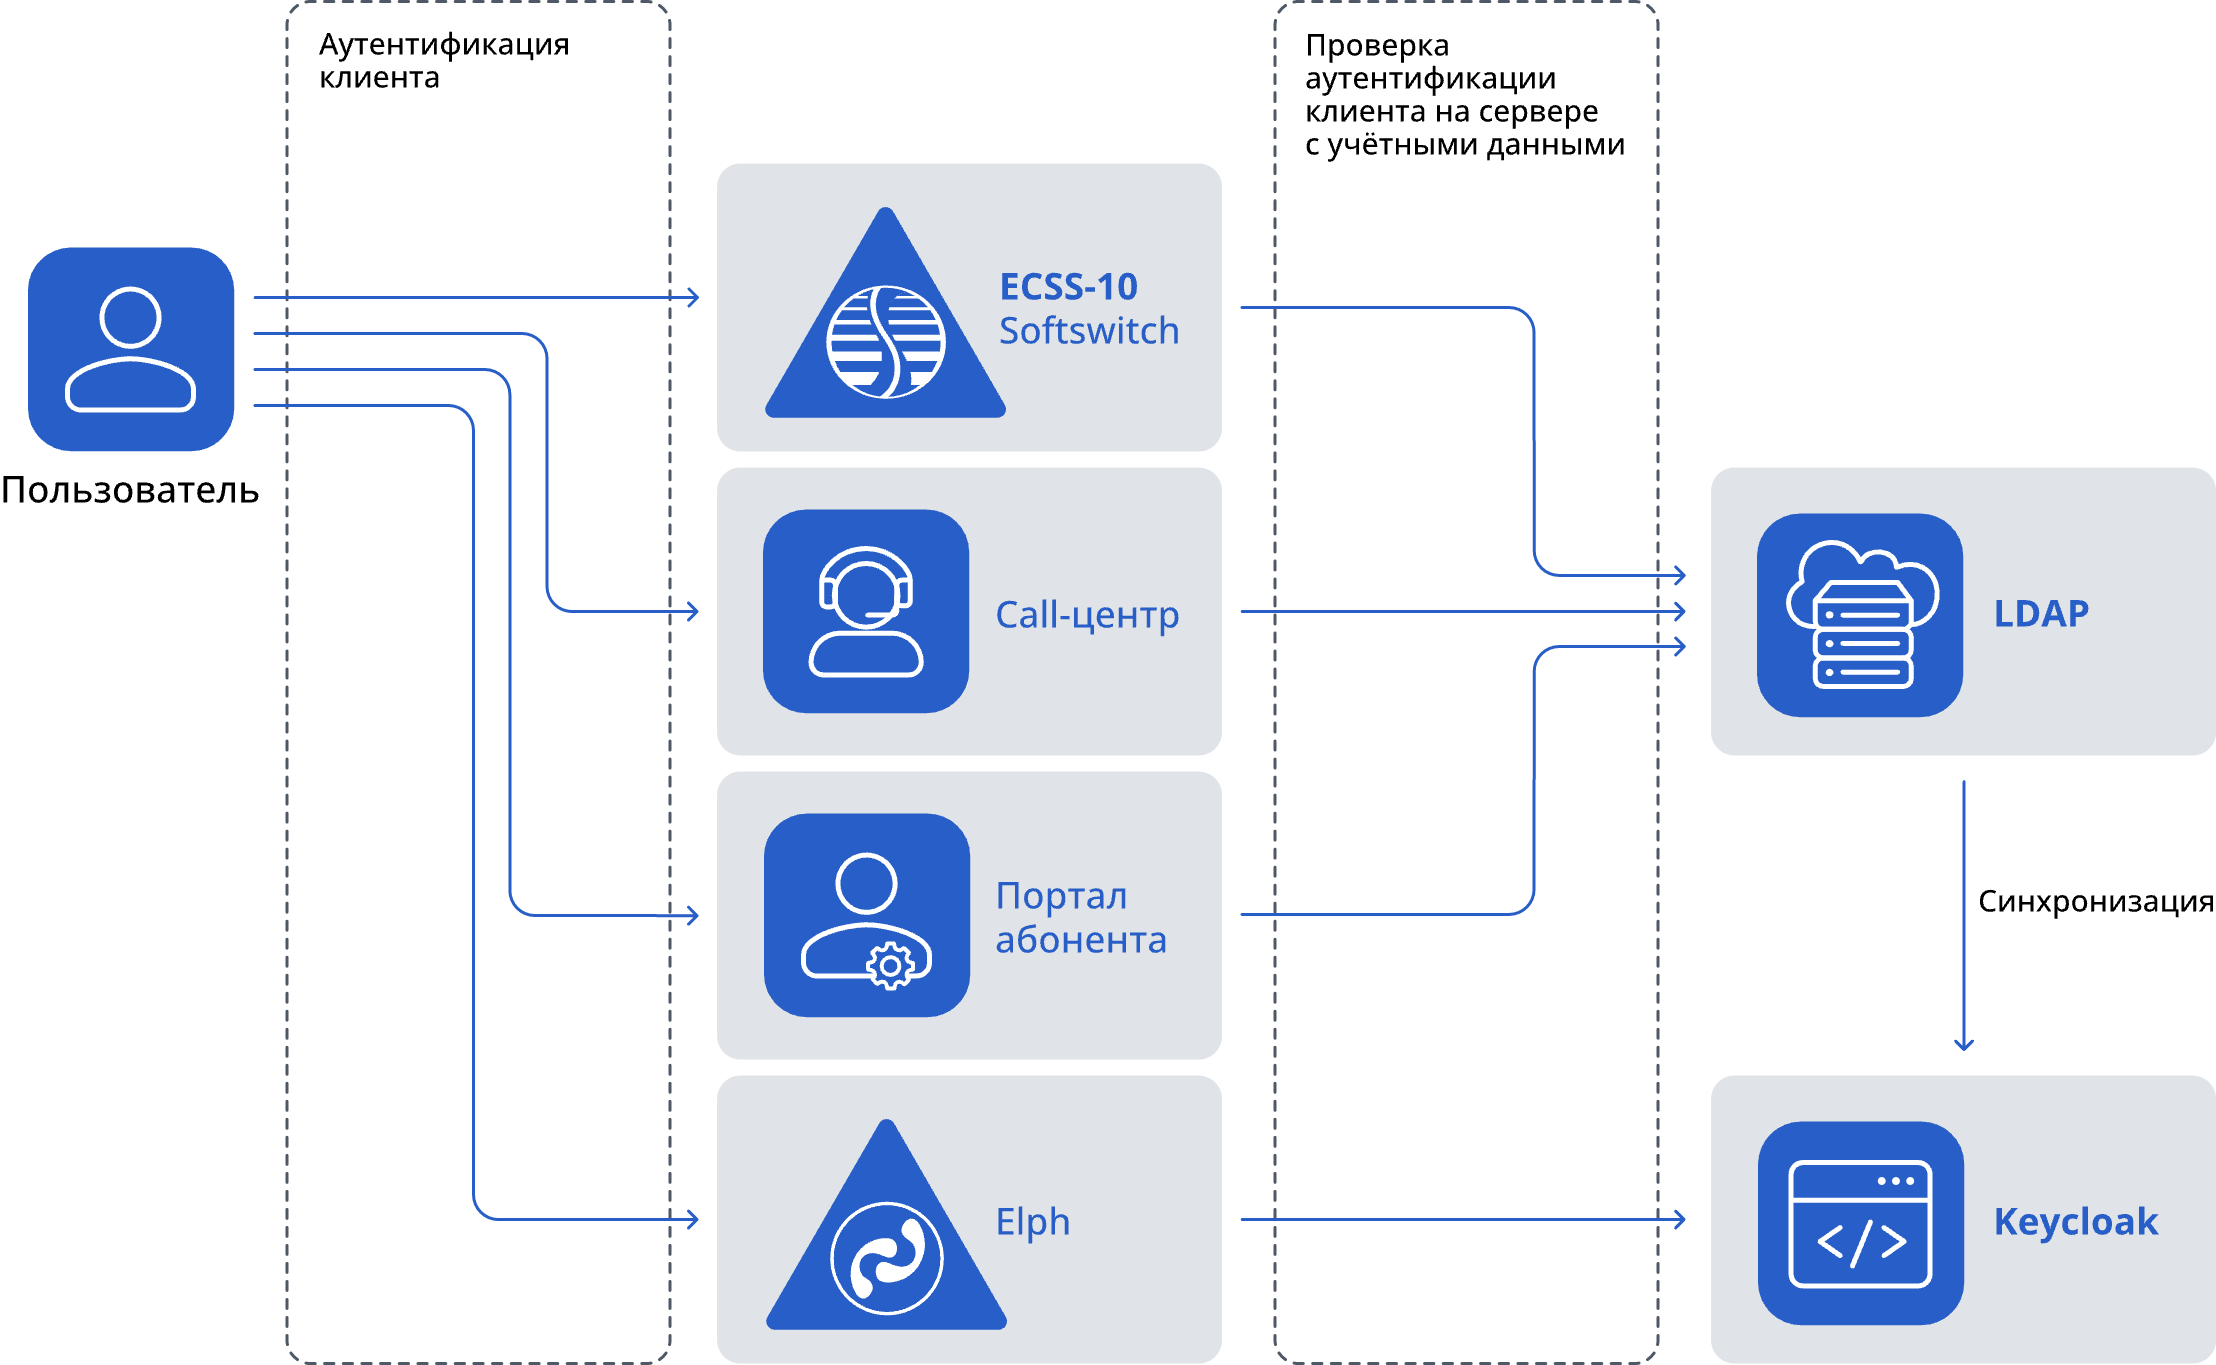
Рисунок 3 — Схема аутентификации пользователей с использованием LDAP
Клиенты проходят аутентификацию в сервисах. Сервисы ECSS-10 Softswich, Call-центр и Портал абонента для проверки аутентификационных данных обращаются непосредственно к LDAP-серверу. Elph при проверке аутентификации обращается к своему Keycloak-серверу. Keycloak может на регулярной основе либо единоразово синхронизировать базу данных пользователей с LDAP-сервером.
Справочник
База данных LDAP-сервера может быть использована не только как система аутентификации и авторизации, но и как центральное хранилище информации об абонентах. На рисунке 4 представлены системы, которые могут использовать LDAP как источник справочной информации.
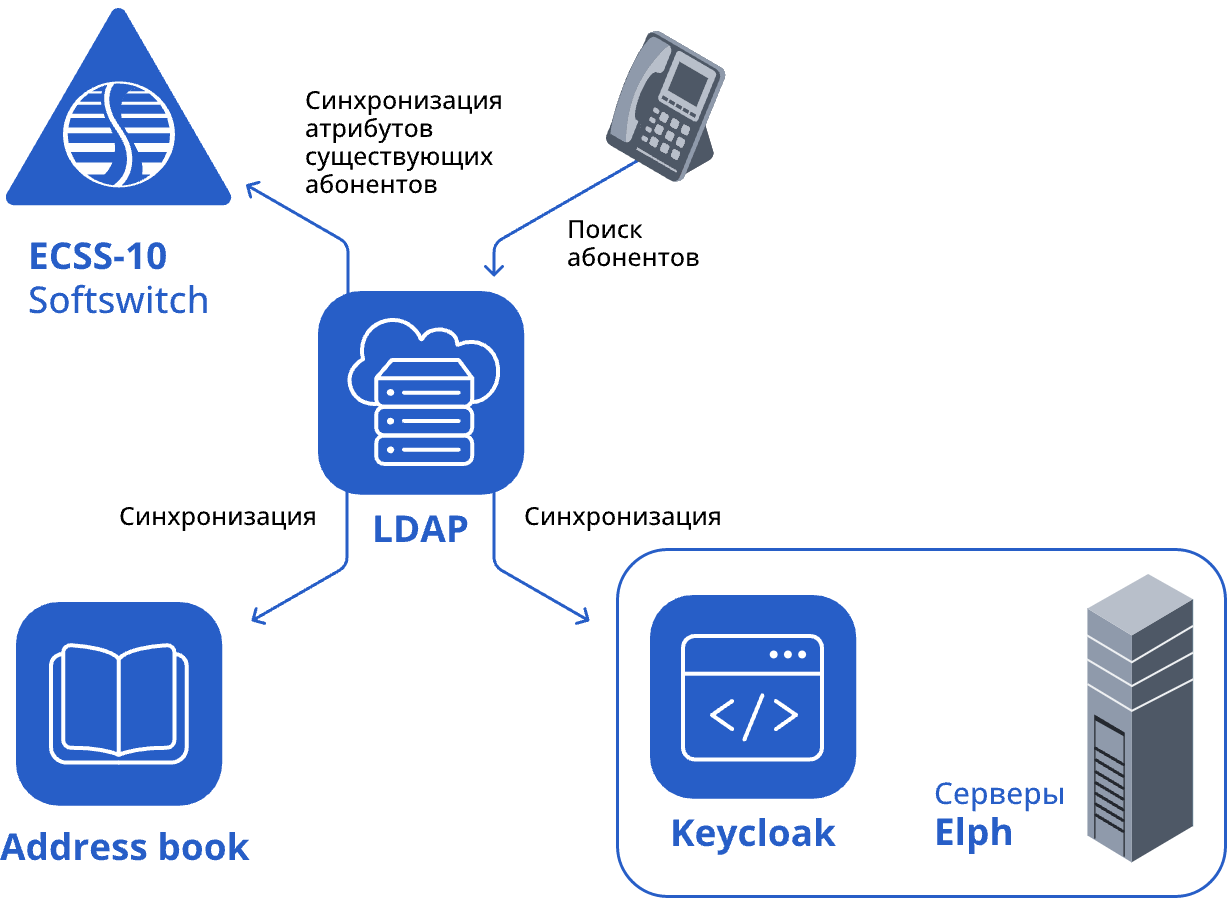
Рисунок 4 — Использование LDAP как справочника
Телефоны VP могут обращаться к LDAP-серверу для поиска абонентов для осуществления вызова.
Системы Elph и AddressBook могут синхронизировать свои базы пользователей с LDAP-сервером.
ECSS-10 SoftSwitch позволяет синхронизировать атрибуты существующих пользователей с LDAP-сервером.
Защита сети с помощью пограничных контроллеров сессий
Для защиты внутренней сети от внешнего воздействия рекомендуется на периметре сети применять межсетевые экраны. На границе телефонной сети необходимо уметь анализировать и обрабатывать трафик не только на L3-/L4-уровнях (IP/TCP/UDP), но и уметь работать непосредственно с сигнальным и медиатрафиком (SIP, RTP). Для реализации этой задачи в номенклатуре изделий Eltex имеются пограничные контроллеры сессий (Session Border Controller, SBC) моделей SBC-3000, ESBC-3200 и vESBC.
SBC используются на стыках сети и другими сетями, такими как:
- сеть оператора связи;
- корпоративная сеть партнера;
- публичная сеть.
Основные функции SBC:
- обеспечение безопасности сети;
- сокрытие внутренней топологии сети.
Дополнительные функции SBC:
- Трансляция публичных IP-адресов;
- Гибкое распределение резервных маршрутов;
- Сбор статистики;
- Анализ, верификация и нормализация сообщений сигнального протокола.
В настоящее время для заказа доступны два поколения SBC:
- SBC-3000 — продукт разрабатывается и используется многие годы. Производительность ограничена возможностями гибридной платформы SMG-3016;
- Семейство ESBC-3200 и vESBC — новая, более производительная линейка пограничных контроллеров сессий. Обладает новыми возможностями, отсутствующими в SBC-3000. Продукт активно дорабатывается и развивается.
SBC в общем случае может быть использован для защиты при транковом подключении и при подключении абонентов.
Транковое подключение
На рисунке 5 приведена типовая схема организации транка между двумя IP АТС разных операторов или оператора и корпоративного клиента.
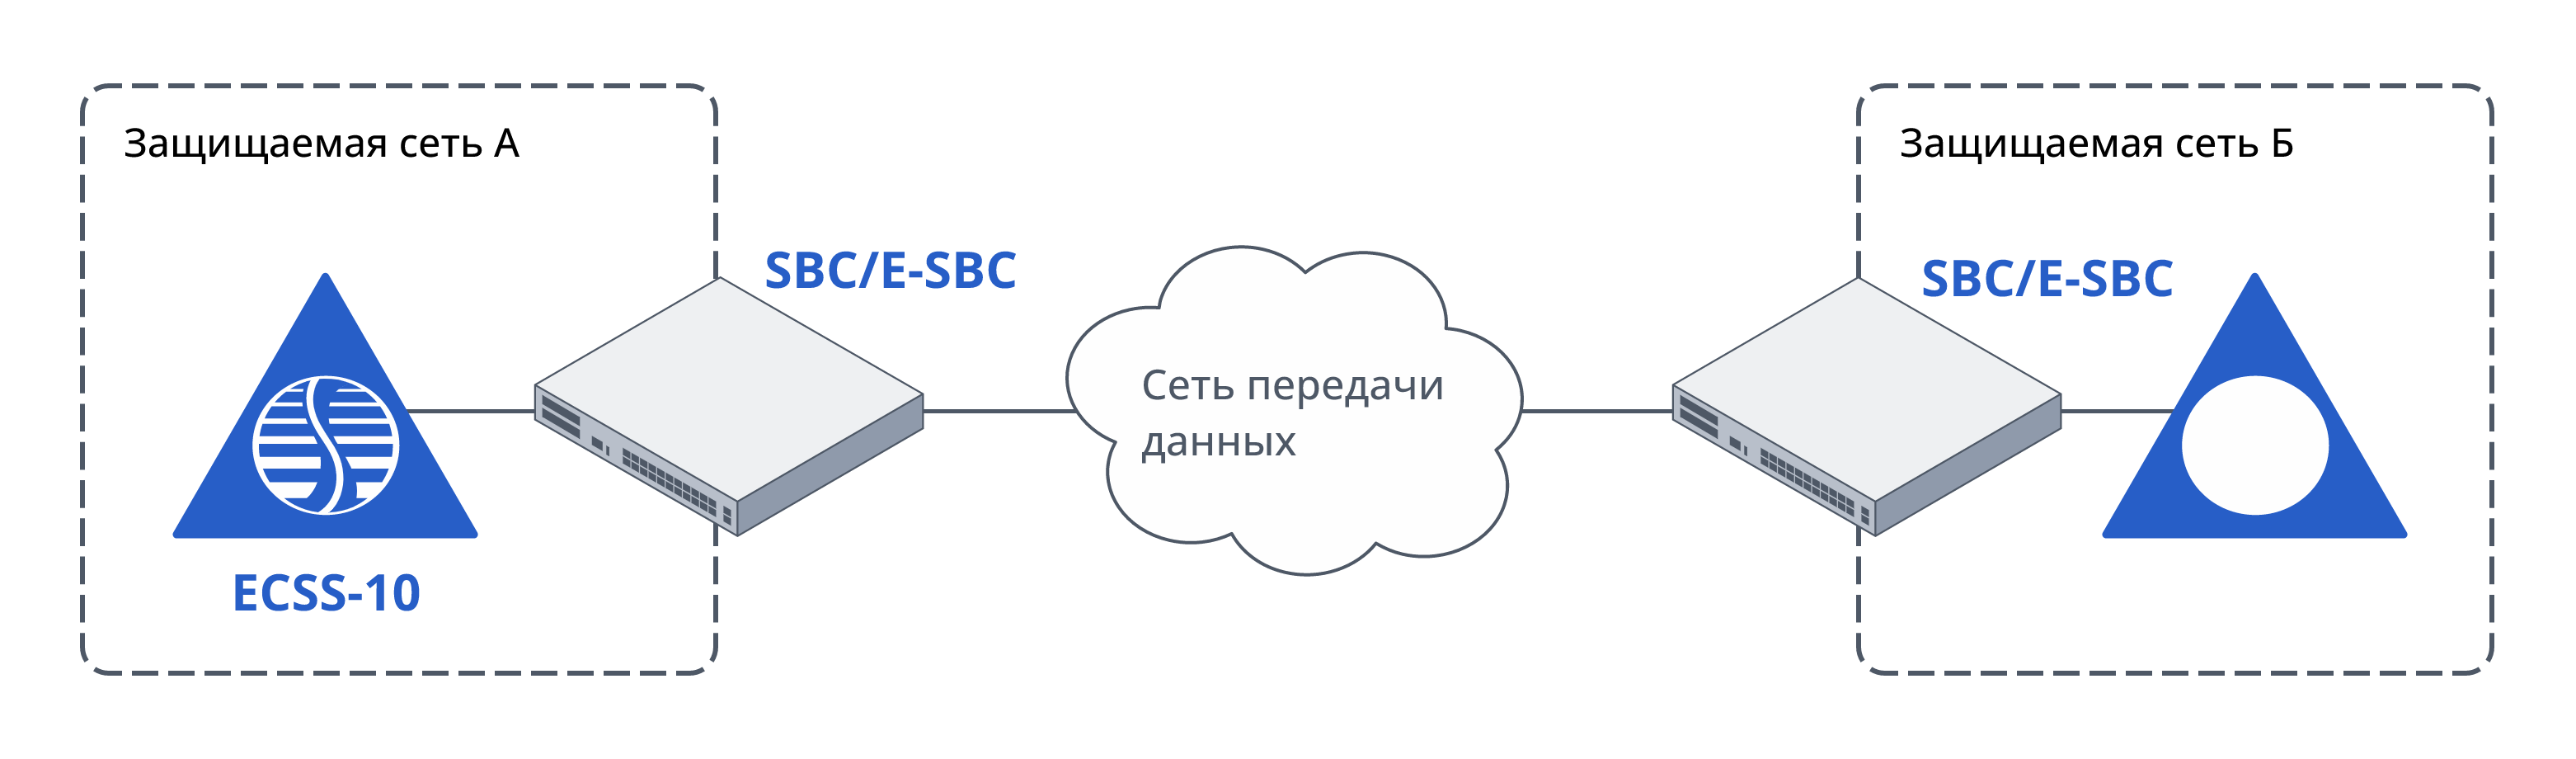
Рисунок 5 — Транковое подключение
Характерной особенностью данной схемы является то, что обычно адреса встречной стороны и кодеки, поддерживаемые ей, неизменны. Эти параметры указываются при настройке транка и сами по себе отсекают значительную часть нелегитимного трафика.
Подключение абонентов
На рисунке 6 приведена типовая схема подключения "внешних" абонентов. Под "внешними" подразумеваются любые абоненты из-за периметра защищаемого контура.
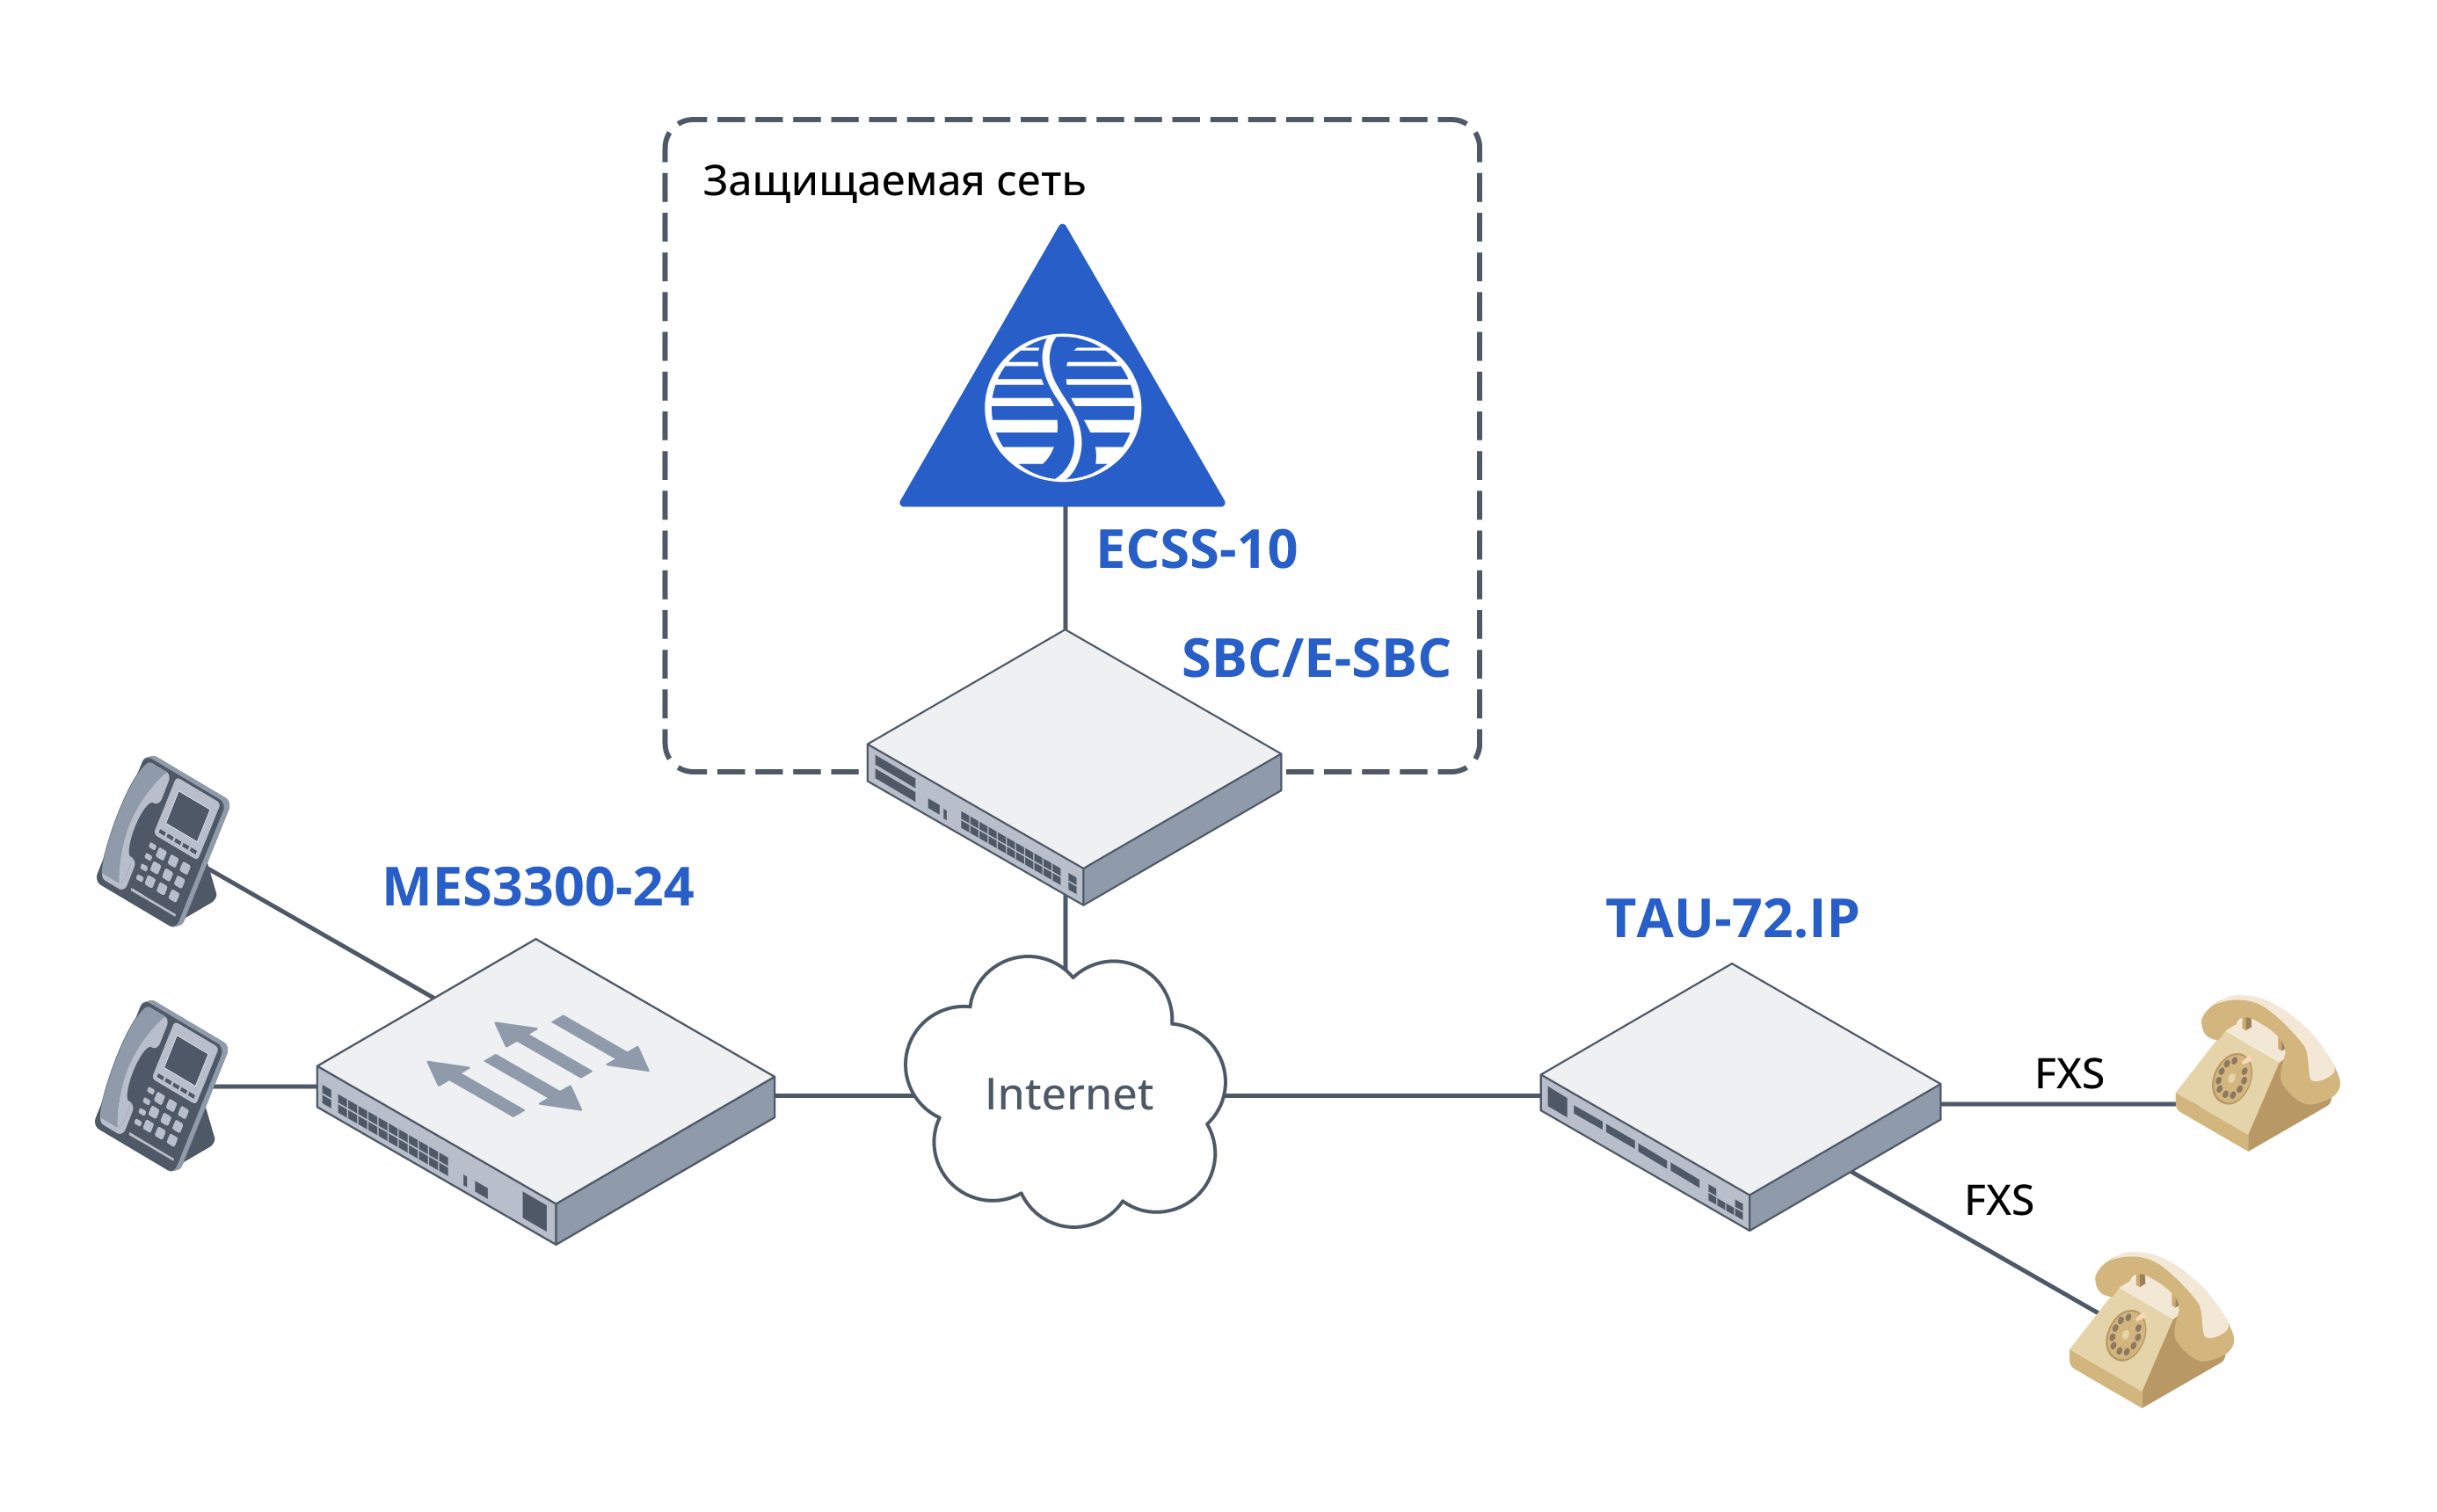
Рисунок 6 — Подключение внешних абонентов
При подключении абонентов, как правило, заранее не известны их адреса, а зачастую неизвестны типы абонентских устройств и поддерживаемые ими кодеки. При такой схеме на первый план выходят динамические фильтры и правила межсетевого экрана, способные отличить легитимный трафик от нелигитимного в условиях значительной неопределенности.
SBC-3000
SBC-3000 — пограничный контроллер сессий, созданный на базе гибридной платформы SMG-3016. Программное обеспечение SBC-3000 может быть установлено на любой SMG-3016, но для работы в качестве SBC также необходимо наличие соответствующей лицензии. Для SBC-3000 есть три лицензионные опции: на 500, 1000 и 2000 одновременных вызовов.
Устройство обеспечивает нормализацию сигнального протокола, защиту сети от несанкционированного доступа и различных атак, сбор статистики. Устройство не производит транскодирование медиатрафика.
Два устройства SBC-3000 могут работать в режиме облегченного резерва 1+1. Настройки между основным и резервным устройствами синхронизируются автоматически. При выходе из строя основного устройства резервное включается в работу автоматически. Для работы функциональности резервирования необходимо наличие соответствующей лицензионной опции.
Без дополнительных лицензий SBC-3000 может работать не более чем с 40 VLAN-интерфейсами. При необходимости работы с большим количеством виртуальных сетевых интерфейсов необходимо наличие лицензионной опции на 500 VLAN-интерфейсов.
Подробнее с перечнем функций можно ознакомиться в Datasheet и Руководстве по эксплуатации на странице продукта.
ESBC-3200 и vESBC
ESBC-3200 — аппаратная реализация нового поколения SBC Eltex. vESBC — программная реализация, полностью повторяющая функциональность аппаратного решения. Два ESBC-3200 или два vESBC могут работать в режиме облегченного резерва 1+1. Настройки между основным и резервным устройствами синхронизируются автоматически. При выходе из строя основного устройства резервное включается в работу автоматически.
vESBC реализуется в виде виртуальной машины. Поддерживаются все популярные гипервизоры. В зависимости от аппаратных характеристик хоста виртуализации программное решение может значительно превосходить аппаратное по производительности. В Таблице 2 приведены подтвержденные тестами значения производительности для версии ПО 1.8.0. В следующей планируемой к выпуску версии ПО, по предварительным тестам, удалось добиться значительного прироста по максимальному количеству вызовов в секунду для всех реализаций ESBC. В представленных измерениях для vESBC использовалась виртуальная машина с 75 vCPU, 32 Gb RAМ, и сетевой картой Intel X710 for 10GbE SFP+, проброшенной в ВМ в режиме PCI Pass-through.
| Режим работы | vESBC | ESBC-3200 |
|---|---|---|
| Максимальное количество одновременных вызовов | ||
| Проксирование с использованием кодека G711a | до 18500 | до 6000 |
| Транскодирование G711a <---> G729 | до 2000 | до 280 |
| Проксирование с использованием кодека G711a и преобразованием RTP <---> SRTP (SDES) | до 14000 | до 5000 |
| Максимальное количество вызовов в секунду (CPS) | ||
| Проксирование с использованием кодека G711a | до 300 | до 150 |
| Транскодирование G711a <---> G729 | до 300 | до 150 |
| Проксирование с использованием кодека G711a и преобразованием RTP <---> SRTP (SDES) | до 300 | до 150 |
Таблица 2. Сравнение производительности vESBC и ESBC-3200
ESBC-3200 и vESBC без установленных лицензий поддерживают шесть одновременных вызовов и один новый вызов в секунду. Для полноценной работы требуется активация лицензионных опций. Есть два вида опций: на количество одновременных соединений и на интенсивность входящей нагрузки. Опции можно комбинировать в любых вариантах. Допустим, требуется обеспечить до 700 одновременных вызовов при интенсивности не более 20 вызовов в секунду, тогда необходимо приобрести одну лицензию на 20 CPS, одну лицензию на 500 одновременных вызовов и две лицензии на 100 одновременных вызовов.
Устройство обеспечивает нормализацию сигнального протокола, защиту сети от несанкционированного доступа и различных атак, сбор статистики. Может производить транскодирование медиатрафика. Подробнее с перечнем функций можно ознакомиться в Datasheet и Руководстве по эксплуатации на странице продукта. Ниже рассмотрены основные функции.
Динамический режим для SIP-транков
Динамический режим для SIP-транков позволяет определить фактический адрес назначения вызова с использованием внешнего сервиса.

В текущей версии ПО поддержана работа только с DNS в качестве внешнего сервиса.
SIP-абоненты при осуществлении вызова отправляют SIP-запрос на IP-адрес ESBC. ESBC анализирует поле hostname в части RURI и, в зависимости от этого значения, маршрутизирует запрос на определенный SIP-прокси. Несколько разных hostname могут привести к маршрутизации на один и тот же SIP-прокси. Данная функциональность удобна, если оператор предоставляет услуги виртуальных АТС, и на одном IP-адресе обслуживаются несколько виртуальных АТС.
Модификации
ESBC позволяет модифицировать любые части SIP-заголовков с использованием регулярных выражений. Модификация может производиться на входе, до маршрутизации и обработки ядром, или на выходе, перед передачей сообщения следующему узлу. Возможно добавление, удаление, замена заголовков, а также копирование значения или части значения заголовка для использования в другом заголовке в рамках одной таблицы модификаций.
Поддерживается более простой, без использования регулярных выражений, способ модификации полей CgPN и CpDN.
Шифрование трафика
При организации связи через недоверенные сети, такие как сеть Интернет, целесообразно скрыть и защитить от подмена содержимое телефонных переговоров. В этом случае применяется функция шифрования сигнального и медиатрафика.
При шифровании медиатрафика используется протокол SRTP (Secure Real-time Transport Protocol) — это расширенная версия протокола RTP с набором защитных механизмов. Протокол описан в RFC 3711. Для обмена ключами шифрования доступны два метода: DTLS-SRTP (RFC 5763) и SDES (RFC 4568).
Для шифрования сигнального трафика можно использовать протоколы TLS или WebSocket Secure (WSS) в качестве SIP-транспорта.
По умолчанию для работы протоколов TLS, WSS и DTLS-SRTP используются сертификаты, автоматически сгенерированные самим ESBC, дополнительных настроек для их использования не требуется. Имеется возможность сгенерировать новые сертификаты на ESBC или загрузить и использовать сертификаты и ключи из внешнего хранилища.
Шифровать можно как транковые соединения с внешними АТС, так и абонентские подключения. Оборудование и ПО второй стороны должно поддерживать данную функциональность.
Обеспечение безопасности ядра сети
ESBC работает по принципу B2BUA (Back to Back User Agent). Все проходящие через ESBC соединения разбиваются на два плеча (соединения). Таким образом, в рамках соединения сторона А и сторона Б общаются с ESBC, а не друг с другом. Это позволяет как угодно подробно разобрать, отфильтровать и модифицировать трафик на ESBC.
Профили безопасности
Минимальными рекомендованными настройками безопасности являются:
- фильтрация SIP-флуда;
- блокировка по AOR/User-Agent;
- объединение ошибок по IP-адресу;
- защита от SIP-spoofing атак.
Fail2ban
Для защиты от атак методом перебора реализован модуль fail2ban. Модуль занимается анализом возникающих ошибок для дальнейшей блокировки источников "подозрительного SIP-трафика". При возникновении ошибки в модуль отправляется информация о типе ошибки и об источнике. При накоплении достаточного количества ошибок источник помещается в черный список и блокируется. Виды анализируемых ошибок:
- ошибка регистрации;
- ошибка вызова;
- ошибка подписки;
- флуд SIP-пакетов;
- некорректный SIP-пакет;
- срабатывание флуд-фильтра;
- получение пакета вне транка/абонентского интерфейса.
Лимит количества ошибок, при котором сработает блокировка зависит от нескольких факторов:
- вес ошибки;
- интервал времени между ошибками;
- количество ошибок одного вида;
- количество AOR, которые использовались в SIP-сообщениях с одного IP-адреса;
- количество IP-адресов, которые присылали SIP-сообщения с одним AOR.
Фильтрация SIP-флуда
ESBC поддерживает создание флуд-фильтров для механизма конфигурируемой защиты от SIP-flood, а также для фильтрации клиентских приложений. Фильтр применяется ко всему SIP-сообщению (включая тело — SDP, XML и т. д.).
Флуд-фильтр просматривает SIP-сообщения на наличие заданных строк. В случае нахождения сообщение определяется как флуд и отбрасывается. Уведомление о срабатывании фильтра отправляется модулю fail2ban, который при накоплении достаточного количества ошибок блокирует источник.
Защита от SIP-spoofing атак
Опция проверки IP-адреса источника SIP-сообщения позволяет защититься от SIP-spoofing атак. IP-адрес и порт, с которого поступает SIP-сообщение от абонента, сравнивается с IP-адресом и портом, с которого ранее регистрировался этот абонент. Если абонент неизвестен или запрос пришёл с неизвестного направления, то запрос игнорируется, а в модуль fail2ban отправляется оповещение.
Заключение
В заключение отметим, что защита сети телефонии и АТС требует комплексного подхода. Используя технические меры защиты, такие как разграничение доступа, надёжные механизмы аутентификации, шифрование трафика и использование межсетевых экранов, не стоит забывать и об организационных мерах, таких как регулярное обновление ПО, ограничение физического доступа к оборудованию, использование надежных паролей. Сочетание технических и организационных мер позволяет существенно снизить риски компрометации телефонной инфраструктуры.
Список изменений
| Версия документа | Дата выпуска | Содержание изменений |
|---|---|---|
| 1.0 | 08.2026 | Первая публикация. |


