


 Поделиться
AAA-авторизация через TACACS+
В качестве примера будет рассмотрена настройка авторизации на маршрутизаторе ESR по ssh через TACACS+.
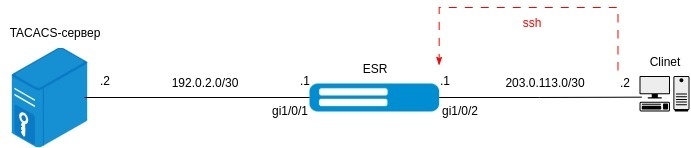
Рисунок 1 — Схема сети подключения маршрутизатора ESR к TACACS-серверу
Начальная конфигурация:

Пароль от учетной записи хранится в конфигурации в зашифрованном виде.
Настройка авторизации на ESR через TACACS+
Сначала необходимо настроить TACACS-сервер.
Ключ для подключения к TACACS-серверу хранится в конфигурации в зашифрованном виде.
После настройки TACACS-сервера необходимо настроить TACACS-профили для авторизации, а также привязать их к ssh.
Настройка Management ACL
В качестве примера будет рассмотрена настройка Management ACL на маршрутизаторе ESR.
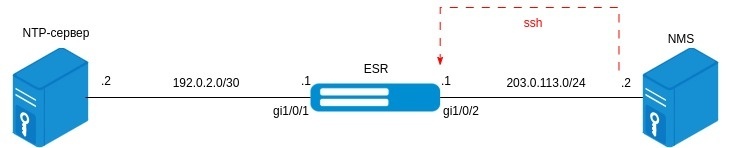
Рисунок 2 — Схема сети подключения маршрутизатора ESR при настройке Management ACL
Начальная конфигурация:
Настройка Management ACL на ESR
В примере ниже только определенной настроенной группе пользователей будет разрешено подключаться по ssh, синхронизировать время и выполнять опросы по SNMP.
Настройка SYSLOG и событий на устройстве
В качестве примера будет рассмотрена настройка маршрутизатора ESR, подключенного напрямую к SYSLOG-серверу.
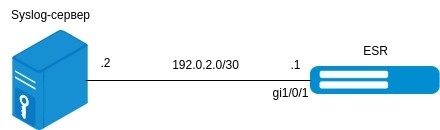
Рисунок 3 — Схема сети подключения маршрутизатора ESR к SYSLOG-серверу
Начальная конфигурация:
Настройка хранения SYSLOG
Необходимо настроить локальное хранение SYSLOG с ротацией файлов, а также отправку SYSLOG на удаленный сервер с TCP-транспортом.
В примере ниже syslog-сообщение будет расширено путем добавления в него порядкового номера сообщения и имени процесса, сформировавшего его. Также будет выставлено более точнее время формирования события.
